Hampir semua keamanan digital modern bergantung pada kunci kriptografi: kunci yang menandatangani dokumen, mengenkripsi database, mengamankan situs HTTPS, sampai memproses PIN kartu ATM. Masalahnya, kunci hanyalah deretan angka. Jika tersimpan sebagai file di server, siapa pun yang berhasil menyalin file itu bisa memakainya, kapan saja, dari mana saja, tanpa ketahuan.
Hardware Security Module (HSM) dibuat untuk menyelesaikan masalah itu. Artikel ini menjelaskan cara kerja HSM dari dasar: apa isinya, bagaimana aplikasi memakainya, bagaimana kunci dijaga sepanjang hidupnya, standar sertifikasinya, sampai contoh praktik yang bisa Anda coba sendiri.
Apa itu HSM
Glosarium NIST mendefinisikan HSM sebagai perangkat komputasi fisik yang menjaga dan mengelola kunci kriptografi serta menjalankan pemrosesan kriptografi. Definisi lain dari NIST menambahkan bahwa perlindungannya bersifat tamper-evident (upaya pembongkaran meninggalkan jejak) dan intrusion-resistant (tahan penyusupan). HSM adalah, atau berisi, sebuah cryptographic module yang persyaratannya diatur standar FIPS 140.
Cara paling mudah memahaminya adalah dengan analogi:
Bayangkan sebuah ruang brankas dengan petugas di dalamnya. Stempel resmi perusahaan disimpan di dalam ruangan dan tidak pernah dibawa keluar. Jika Anda butuh dokumen distempel, Anda menyelipkan dokumen lewat loket, petugas memeriksa izin Anda, menstempelnya di dalam, lalu mengembalikan dokumen yang sudah distempel. Anda mendapat hasilnya, tetapi tidak pernah memegang stempelnya.
HSM bekerja persis seperti itu. Kuncinya adalah stempel, HSM adalah ruang brankas sekaligus petugasnya, dan aplikasi Anda adalah orang di depan loket.
Masalah yang dipecahkan
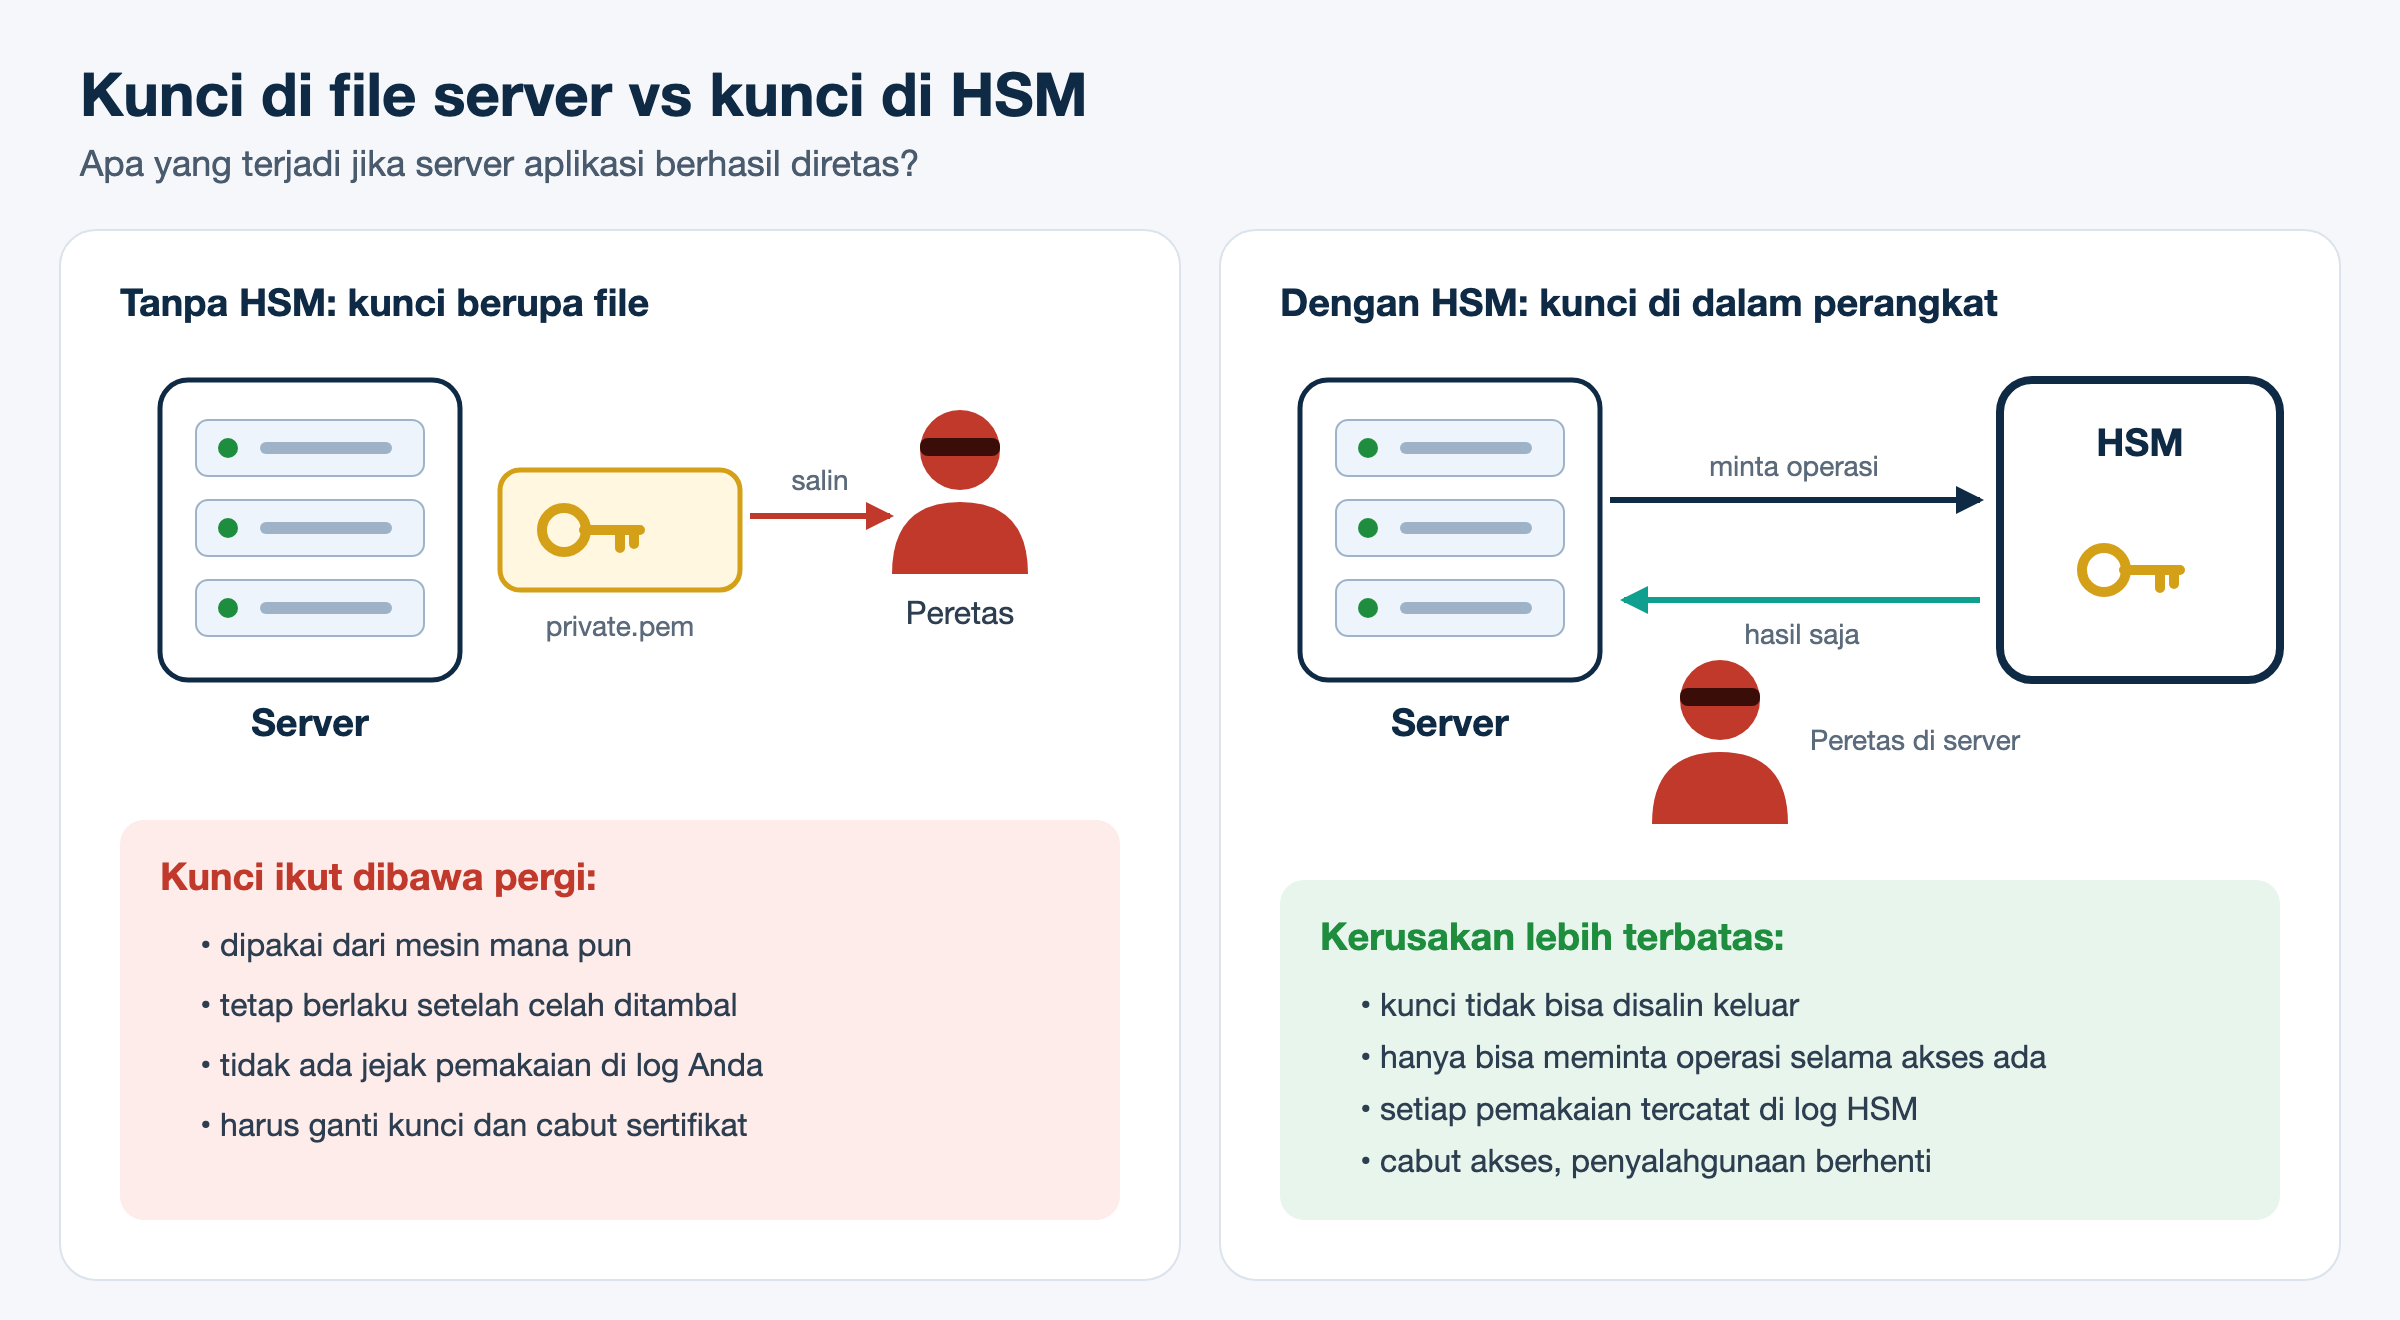
Tanpa HSM, kunci privat biasanya tersimpan sebagai file (misalnya server.key atau private.pem) di disk server, lalu dimuat ke memori saat dipakai. Akibatnya:
- Peretas yang mendapat akses ke server bisa menyalin file kunci dan memakainya di mesin lain, bahkan setelah celahnya ditambal.
- Salinan kunci bisa ikut terbawa di backup, image VM, atau repositori kode tanpa disadari.
- Administrator sistem secara teknis bisa membaca kunci, sehingga sulit membuktikan siapa yang memakainya.
- Tidak ada catatan yang andal tentang kapan dan untuk apa kunci digunakan.
Dengan HSM, kunci dibuat dan dipakai di dalam perangkat, dan bisa ditandai agar tidak pernah bisa diekspor dalam bentuk terbuka. Peretas yang menguasai server aplikasi paling jauh hanya bisa meminta HSM melakukan operasi selama aksesnya masih ada. Ia tidak bisa membawa pulang kuncinya.
Cara kerja HSM, langkah demi langkah
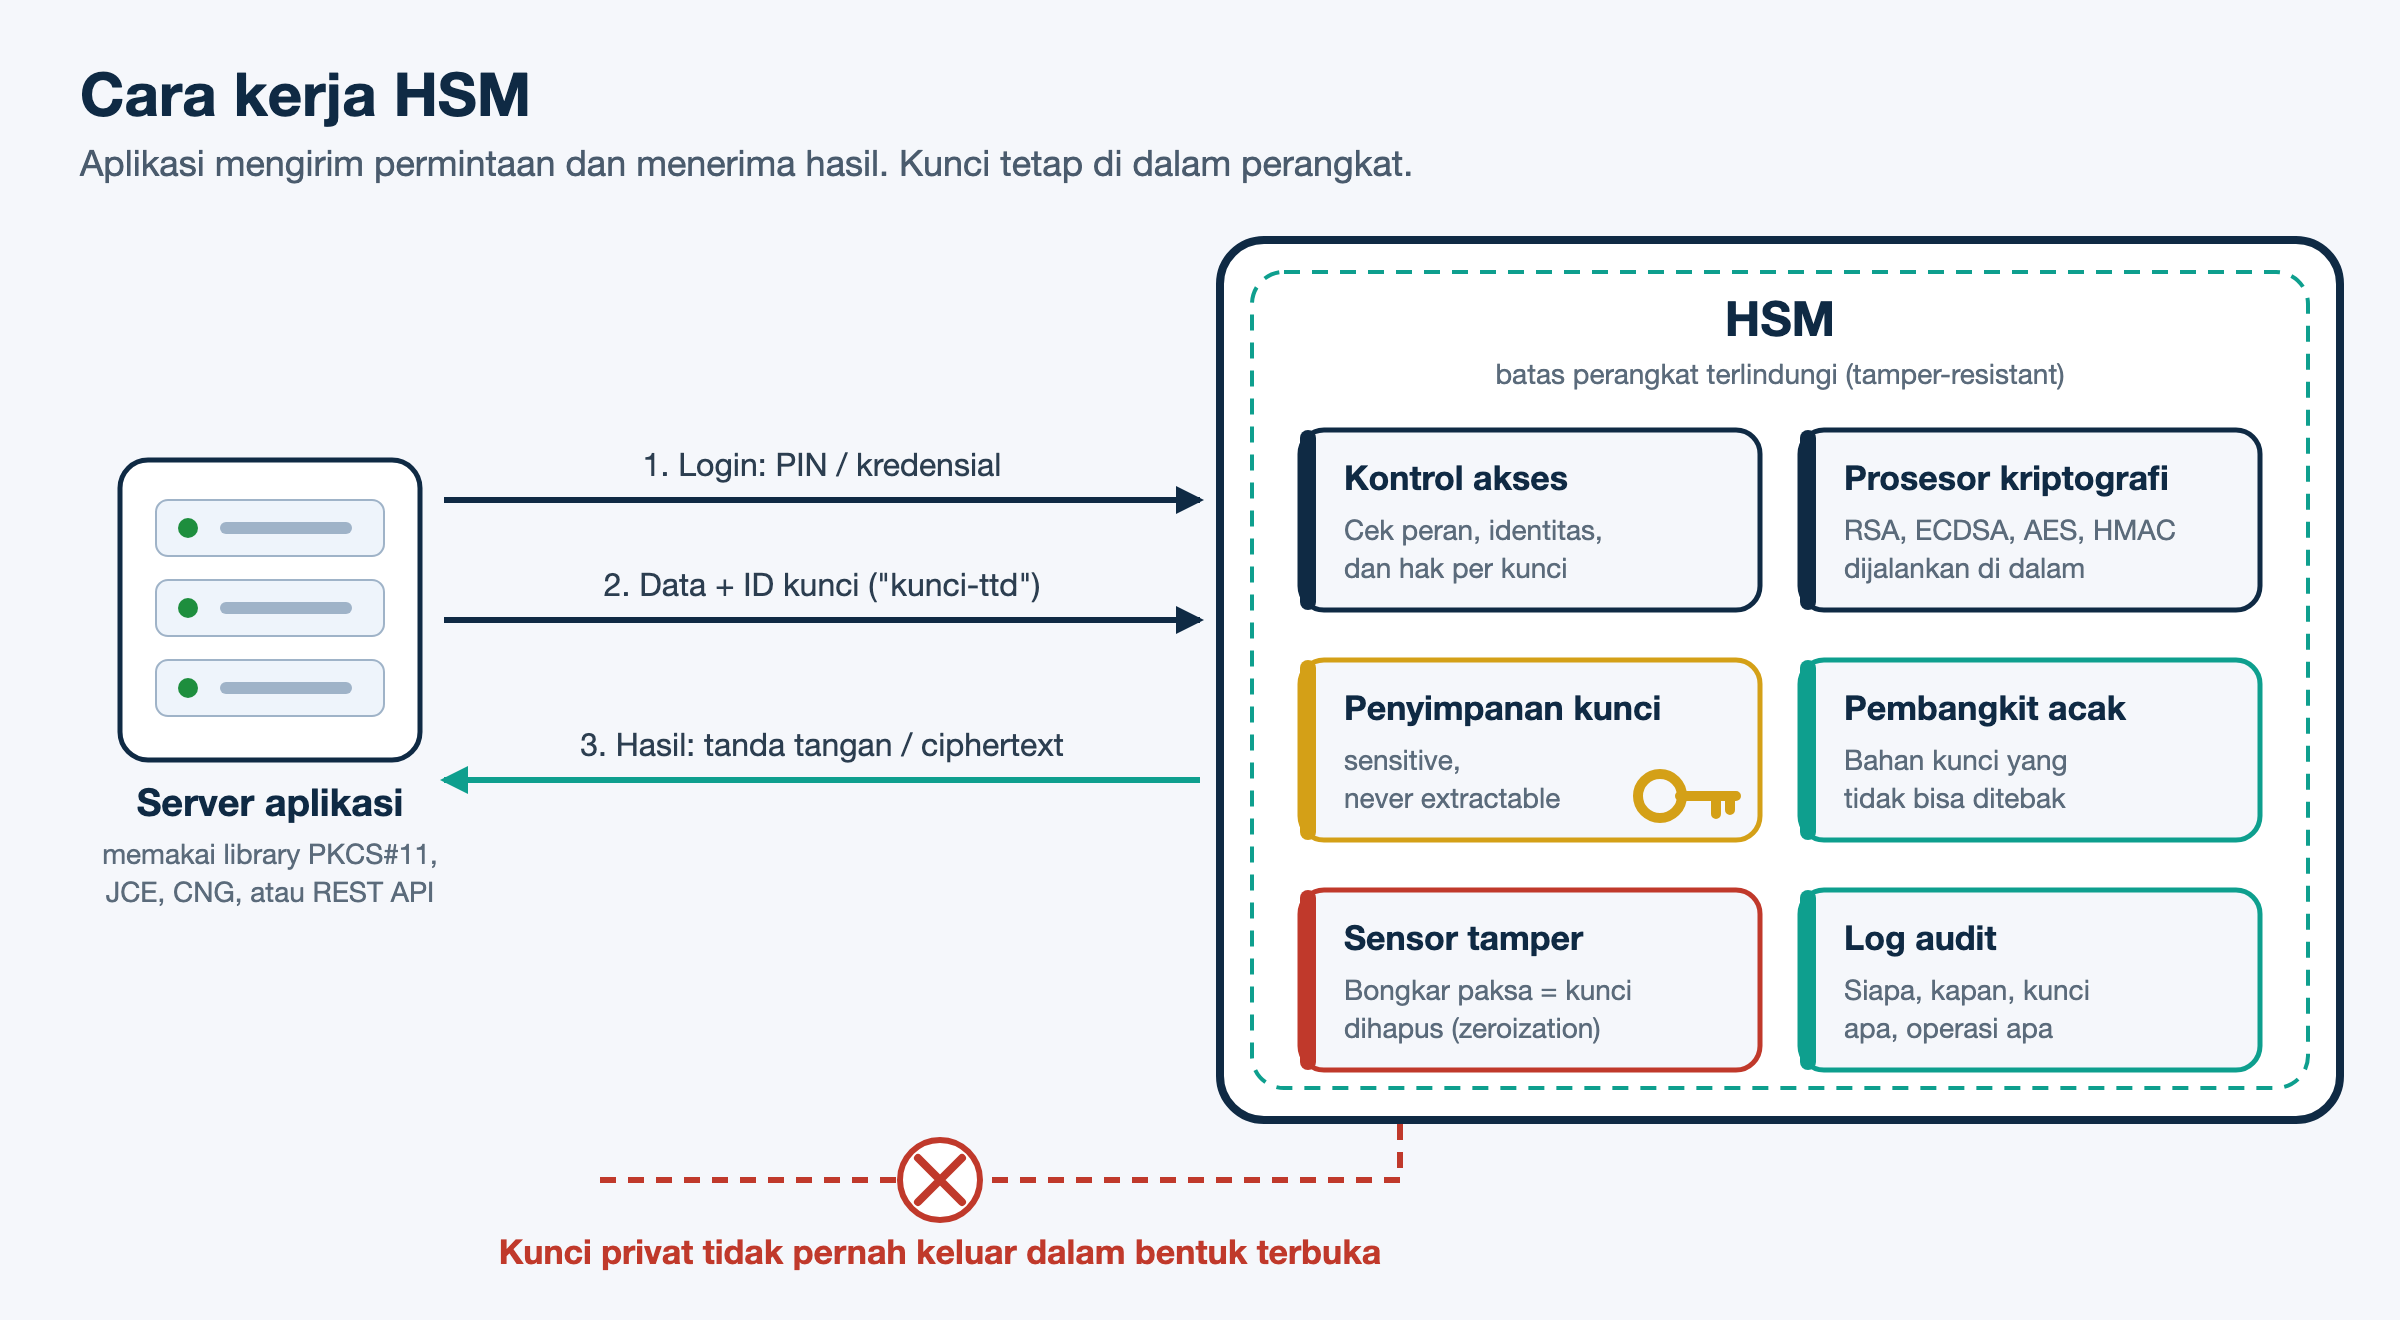
Secara umum, alur pemakaian HSM untuk menandatangani dokumen berjalan seperti ini:
- Aplikasi terhubung ke HSM melalui antarmuka standar, misalnya library PKCS#11, lewat jaringan atau slot di dalam server.
- Aplikasi melakukan autentikasi: login dengan PIN, kredensial, atau sertifikat. HSM memeriksa peran dan hak akses: apakah pengguna ini boleh memakai kunci tersebut untuk operasi tersebut.
- Aplikasi mengirim data, misalnya dokumen atau nilai hash-nya, beserta perintah “tandatangani dengan kunci berlabel kunci-ttd“. Aplikasi hanya menyebut nama atau ID kunci, bukan isi kuncinya.
- HSM menjalankan operasi di dalam batas perangkat. Kunci privat diambil dari penyimpanan aman, dipakai oleh prosesor kriptografi internal, dan tidak pernah keluar.
- HSM mengembalikan hasil (tanda tangan, ciphertext, atau plaintext hasil dekripsi) dan mencatat operasi itu di log audit.
Apa saja yang ada di dalam HSM
| Komponen | Fungsi |
|---|---|
| Prosesor kriptografi | Menjalankan algoritma seperti RSA, ECDSA, AES, dan HMAC di dalam perangkat, sering dengan akselerasi perangkat keras. |
| Penyimpanan kunci terlindungi | Menyimpan kunci dan parameter rahasia lain (FIPS menyebutnya critical/sensitive security parameters) yang tidak bisa dibaca dari luar. |
| Pembangkit bilangan acak | Menghasilkan bahan kunci yang tidak bisa ditebak. Kualitas kunci sangat bergantung pada keacakan ini. |
| Kontrol akses | Membedakan peran (misalnya petugas keamanan, administrator, dan pengguna kripto) serta memeriksa identitas operator. |
| Proteksi fisik | Casing kokoh, segel, dan pada level tinggi sensor yang mendeteksi pembongkaran lalu menghapus kunci secara otomatis (zeroization). |
| Log audit | Mencatat siapa memakai kunci apa, kapan, dan untuk operasi apa. |
Siklus hidup kunci di dalam HSM
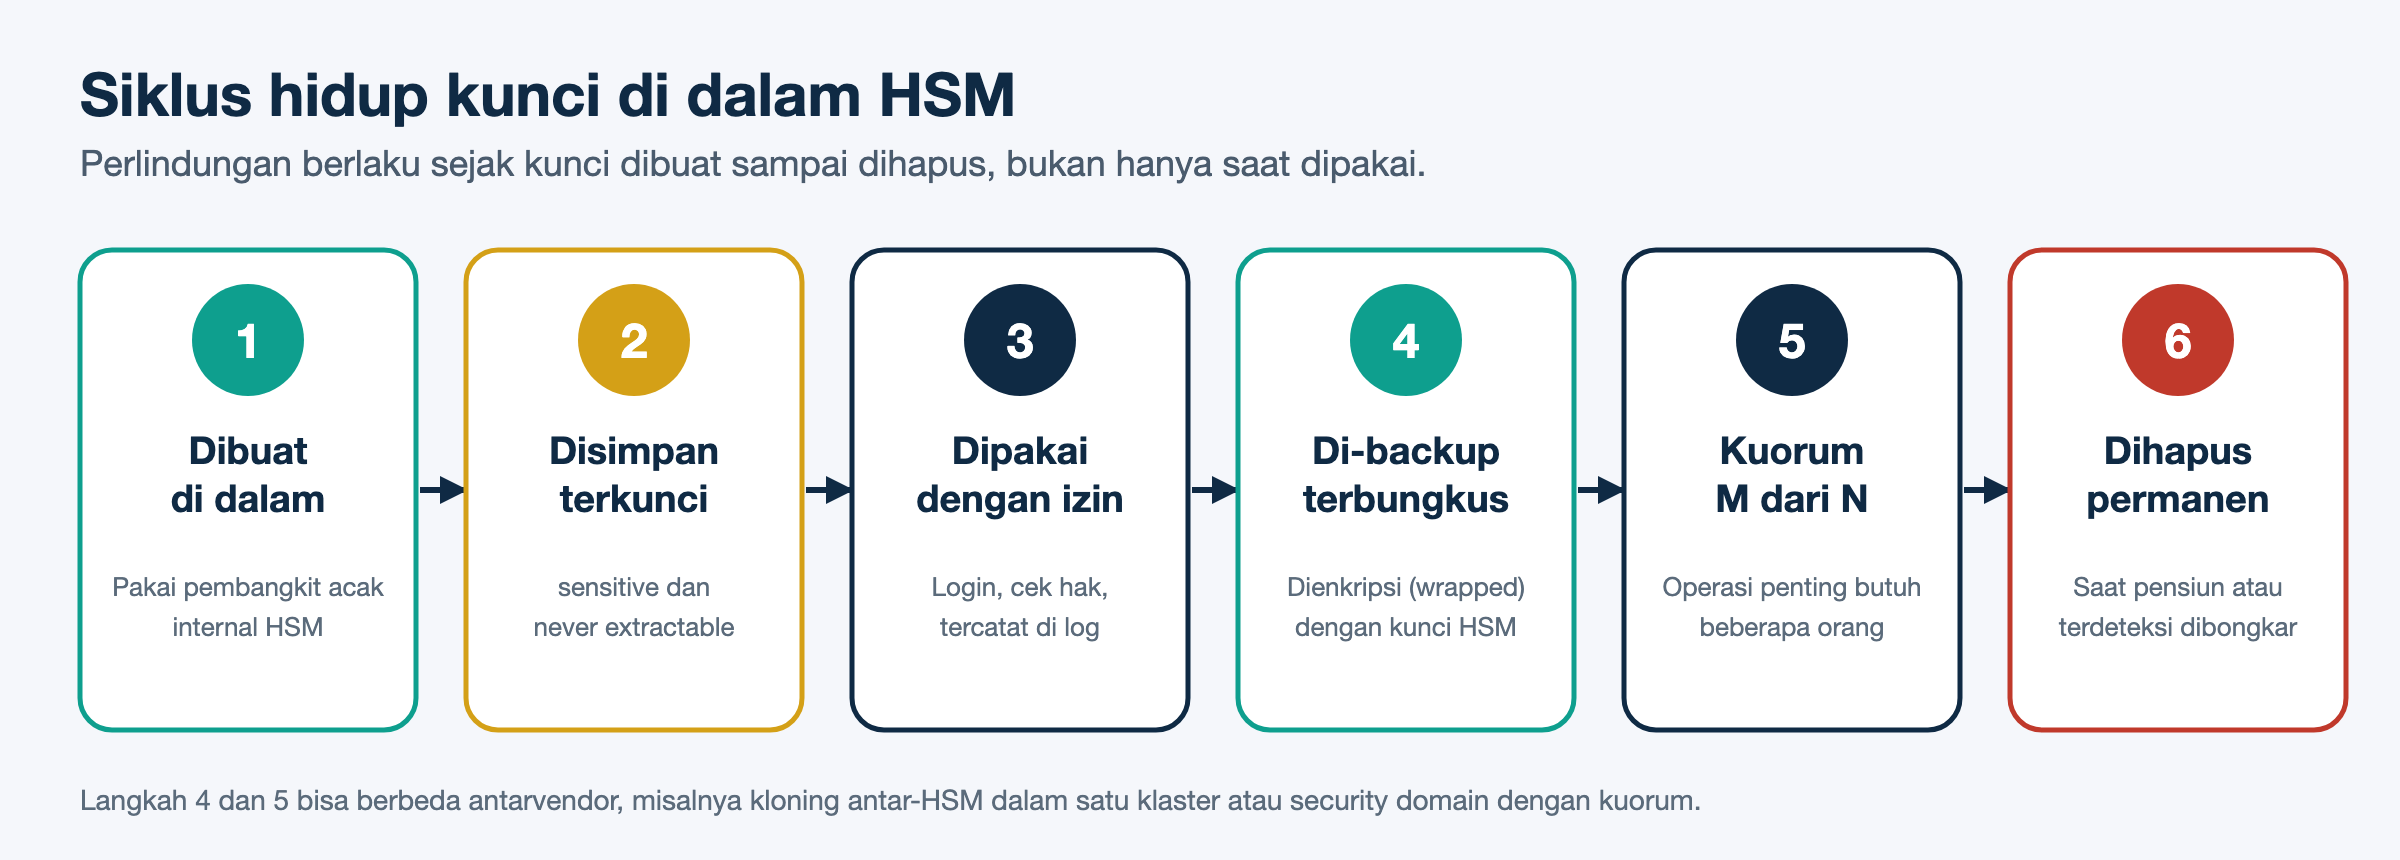
Kekuatan HSM bukan hanya saat kunci dipakai, tetapi di seluruh siklus hidup kunci.
1. Dibuat di dalam
Kunci sebaiknya dibangkitkan langsung di dalam HSM. Dengan begitu, sejak lahir kunci tidak pernah ada dalam bentuk terbuka di luar perangkat.
2. Disimpan dengan atribut pengaman
Standar PKCS#11 (spesifikasi OASIS) mendefinisikan atribut yang melekat pada setiap kunci:
| Atribut PKCS#11 | Arti |
|---|---|
CKA_SENSITIVE |
Jika TRUE, nilai rahasia kunci tidak bisa diungkap dalam bentuk terbuka di luar token. Atribut ini bisa diubah dari FALSE ke TRUE, tetapi tidak sebaliknya. |
CKA_EXTRACTABLE |
Jika FALSE, kunci tidak bisa dikeluarkan sama sekali, bahkan dalam bentuk terbungkus (wrapped). |
CKA_ALWAYS_SENSITIVE |
Menandakan kunci selalu bersifat sensitif sejak dibuat. |
CKA_NEVER_EXTRACTABLE |
Menandakan kunci tidak pernah bisa diekstrak sejak dibuat. Berguna untuk membuktikan kunci tidak pernah keluar. |
CKA_ALWAYS_AUTHENTICATE |
Jika TRUE, pengguna wajib memasukkan PIN setiap kali kunci dipakai untuk menandatangani atau mendekripsi. |
3. Dipakai dengan izin
Setiap pemakaian melewati autentikasi dan pemeriksaan hak akses, lalu tercatat di log.
4. Di-backup dalam keadaan terbungkus
Kunci yang hanya ada di satu perangkat berisiko hilang jika perangkat rusak. HSM memecahkannya dengan key wrapping: kunci dienkripsi dengan kunci lain yang hanya diketahui HSM atau kelompok HSM tepercaya, sehingga backup-nya tidak berguna bagi pencuri. Untuk kunci yang ditandai tidak dapat diekstrak, backup biasanya memakai mekanisme khusus vendor, misalnya kloning antar-HSM dalam satu kelompok.
5. Operasi penting butuh beberapa orang
Banyak HSM mendukung kuorum atau kontrol M dari N. Contohnya, AWS CloudHSM menyebut dengan quorum authentication tidak ada satu pengguna pun yang bisa melakukan operasi yang dikendalikan kuorum sendirian. Azure Managed HSM mewajibkan pelanggan membuat minimal tiga pasangan kunci RSA untuk melindungi security domain (paket pemulihan HSM), lalu menetapkan berapa kunci yang dibutuhkan untuk membukanya. Microsoft juga menyarankan setiap bagian kuorum disimpan offline di perangkat terpisah dan lokasi geografis berbeda.
6. Dihapus permanen
Kunci yang sudah pensiun dihapus dari HSM. Pada perangkat tingkat tinggi, upaya pembongkaran fisik juga memicu penghapusan otomatis semua kunci.
Bagaimana aplikasi “berbicara” dengan HSM
Aplikasi tidak perlu tahu detail perangkat keras HSM. Vendor menyediakan library dengan antarmuka standar:
- PKCS#11 (Cryptoki): antarmuka paling umum, kini dikelola OASIS. Dipakai banyak perangkat lunak seperti OpenSSL (lewat provider atau engine), server web, dan sistem PKI.
- JCE (Java Cryptography Extension) untuk aplikasi Java.
- CNG/KSP (Cryptography API: Next Generation dan Key Storage Provider) untuk aplikasi Windows.
- REST API untuk layanan HSM cloud.
Dokumentasi AWS CloudHSM, misalnya, menyebut dukungan untuk PKCS#11, JCE, CNG, dan KSP bagi pelanggan yang memindahkan infrastruktur PKI mereka.
Standar dan sertifikasi
FIPS 140-3
Acuan utama keamanan modul kriptografi adalah FIPS 140-3 dari NIST, disetujui 22 Maret 2019. Standar ini menggantikan FIPS 140-2 sepenuhnya dan dibangun di atas standar internasional ISO/IEC 19790. Cakupannya meliputi spesifikasi modul, antarmuka, peran dan autentikasi, keamanan perangkat lunak/firmware, keamanan fisik, pengelolaan parameter rahasia, uji mandiri, sampai mitigasi serangan lain.
FIPS 140 mengenal empat level keamanan. Gambaran tiap level menurut uraian dalam FIPS 140-2 (FIPS 140-3 mempertahankan struktur empat level yang sama):
| Level | Ciri utama |
|---|---|
| Level 1 | Persyaratan dasar, minimal satu algoritma yang disetujui. Tidak ada mekanisme keamanan fisik khusus. Contoh: kartu enkripsi PC. |
| Level 2 | Menambah bukti pembongkaran (tamper-evidence) seperti segel atau lapisan yang harus rusak untuk mengakses kunci, serta autentikasi berbasis peran. |
| Level 3 | Berusaha mencegah penyusup mengakses kunci: casing kuat dan sirkuit deteksi yang menghapus kunci saat penutup dibuka. Autentikasi berbasis identitas. Input/output kunci terbuka hanya lewat jalur yang terpisah secara fisik atau logis. |
| Level 4 | Perlindungan menyeluruh. Penetrasi dari arah mana pun sangat mungkin terdeteksi dan memicu penghapusan kunci seketika. Juga terlindung dari manipulasi tegangan dan suhu. Cocok untuk lingkungan tanpa pengamanan fisik. |
Layanan HSM cloud yang dibahas di bawah, misalnya, tervalidasi di Level 3 menurut dokumentasi masing-masing penyedia.
Penting untuk pembelian saat ini: menurut Cryptographic Module Validation Program (CMVP) NIST, modul bersertifikat FIPS 140-2 hanya bisa dipakai untuk sistem baru sampai 21 September 2026. Setelah tanggal itu, sertifikat FIPS 140-2 dipindahkan ke daftar historis, dan NIST menyatakan daftar historis tidak boleh dipakai sebagai dasar keputusan pengadaan. Jadi untuk pengadaan sekarang (November 2026), carilah perangkat dengan validasi FIPS 140-3.
PCI PTS HSM untuk industri pembayaran
Industri kartu pembayaran punya standar sendiri, PCI PTS HSM. HSM pembayaran dipakai untuk operasi seperti menerjemahkan PIN pemegang kartu antar-kunci enkripsi tanpa pernah membuka PIN dalam bentuk terbuka, sesuai aturan PCI PIN. Sebagai contoh, dokumentasi AWS Payment Cryptography menyebut layanannya memakai perangkat keras bersertifikat PCI PTS HSM V3 dan FIPS 140-2 Level 3.
Jenis-jenis HSM
| Jenis | Bentuk | Cocok untuk |
|---|---|---|
| HSM jaringan | Perangkat rak di data center, diakses banyak server lewat jaringan | Bank, CA, perusahaan besar dengan banyak aplikasi |
| HSM kartu PCIe | Kartu yang dipasang di dalam satu server | Satu aplikasi dengan kebutuhan performa tinggi |
| Token USB dan smart card | Modul kriptografi kecil, biasanya untuk satu orang | Tanda tangan pribadi, login, code signing skala kecil |
| HSM cloud | HSM fisik milik penyedia cloud, disewa per jam atau per kunci | Organisasi yang tidak ingin mengelola perangkat keras sendiri |
Contoh layanan HSM cloud, menurut dokumentasi resmi masing-masing:
- AWS CloudHSM: HSM single-tenant (didedikasikan untuk satu pelanggan) dengan validasi FIPS 140-2 Level 3 atau FIPS 140-3 Level 3 untuk klaster mode FIPS. AWS menyatakan pelanggan mengelola sendiri pengguna di dalam HSM.
- Azure Key Vault Managed HSM: layanan HSM single-tenant yang dikelola penuh, memakai HSM tervalidasi FIPS 140-3 Level 3.
- Google Cloud HSM: menjalankan operasi kriptografi di klaster HSM yang dikelola Google sebagai bagian dari Cloud KMS. Saat artikel ini ditulis, halaman dokumentasinya masih menyebut sertifikasi FIPS 140-2 Level 3. Periksa status sertifikat terbarunya sebelum memilih.
Contoh produk HSM di pasaran
Berikut beberapa produk HSM yang dikenal luas di pasar, dikelompokkan menurut kegunaannya. Daftar ini bukan peringkat dan tidak disponsori vendor mana pun. Status sertifikasi kami cek di halaman resmi vendor dan, jika nomor sertifikatnya tersedia, di database CMVP NIST per November 2026.
| Produk | Vendor | Bentuk | Sertifikasi (terverifikasi) | Umumnya dipakai untuk |
|---|---|---|---|---|
| Luna Network HSM 7 | Thales | Perangkat jaringan (rack) | FIPS 140-3 Level 3. Modul Luna K7, sertifikat NIST #4684, status Active. | PKI dan CA, tanda tangan digital, manajemen kunci perusahaan |
| nShield 5 (5c jaringan, 5s kartu PCIe) | Entrust | Perangkat jaringan dan kartu PCIe | FIPS 140-3 Level 3. Modul nShield 5s, sertifikat NIST #4745, status Active. | PKI, identitas, tanda tangan, aplikasi kustom |
| u.trust GP HSM Se-Series | Utimaco | HSM serbaguna | FIPS 140-3 Level 3 (diumumkan Utimaco, 12 Mei 2026) | PKI, tanda tangan digital, perlindungan kunci |
| payShield 10K | Thales | HSM pembayaran | PCI HSM (menurut Thales) | Pemrosesan PIN, otorisasi kartu dan EMV, penerbitan kartu |
| Atalla AT1000 | Utimaco | HSM pembayaran | FIPS 140-3 (menurut Utimaco, diperoleh 2025) | Transaksi pembayaran |
| YubiHSM 2 FIPS | Yubico | USB-A ukuran “nano” | Versi FIPS 140-3 tersertifikasi 3 Juni 2026 (menurut Yubico). Sertifikat FIPS 140-2 lamanya (#3916) kini berstatus Historical. | Server kecil, CA internal, code signing skala kecil, laboratorium |
Beberapa catatan penting:
- HSM juga ada “di balik” layanan cloud. Menurut Microsoft, Azure Payment HSM disediakan dengan perangkat Thales payShield 10K, dan Azure Managed HSM memakai HSM Marvell LiquidSecurity.
- Sertifikat melekat pada versi tertentu. Satu sertifikat FIPS berlaku untuk model perangkat keras dan versi firmware yang tercantum di dalamnya. Saat membeli, pastikan model dan firmware yang Anda terima sama dengan yang tercantum di sertifikat, lalu cek statusnya di database CMVP NIST.
- Perhatikan sertifikat FIPS 140-2. Seperti dijelaskan di atas, sertifikat FIPS 140-2 sudah dipindahkan ke daftar historis. Contohnya terlihat pada YubiHSM 2: sertifikat FIPS 140-2 lamanya kini berstatus Historical, dan vendor sudah merilis versi FIPS 140-3.
- Untuk sistem pembayaran, pilih HSM pembayaran (seperti payShield atau Atalla) dan periksa sertifikasi PCI-nya di daftar resmi PCI Security Standards Council, bukan HSM serbaguna.
- Harga dan dukungan lokal sangat bervariasi. Di Indonesia, pembelian umumnya lewat distributor atau mitra resmi vendor. Tanyakan juga ketersediaan dukungan teknis dan suku cadang di dalam negeri.
Contoh penggunaan HSM
| Kebutuhan | Peran HSM |
|---|---|
| Otoritas sertifikat (CA) dan PKI | Menyimpan kunci root dan kunci penerbit sertifikat, kunci paling berharga dalam rantai kepercayaan. |
| Tanda tangan elektronik dokumen | Menjaga kunci penanda tangan agar tanda tangan punya bukti kuat. Lihat juga pembahasan non-repudiation. |
| Code signing | Melindungi kunci penandatangan aplikasi dan pembaruan. Jika kunci ini bocor, penyerang bisa menyebarkan malware yang tampak resmi. |
| Enkripsi database dan penyimpanan | Menyimpan master key yang membungkus kunci-kunci enkripsi data. |
| Pembayaran dan perbankan | Memproses PIN, memverifikasi kartu, dan mengelola kunci transaksi sesuai standar PCI. |
| TLS untuk situs bervolume tinggi | Menyimpan kunci privat sertifikat HTTPS agar tidak tersimpan di setiap server web. |
Coba sendiri: simulasi HSM dengan SoftHSM
SoftHSM adalah perangkat lunak open source yang meniru HSM lewat antarmuka PKCS#11. SoftHSM tidak memberi keamanan perangkat keras, karena kuncinya tetap berupa file di disk. Namun SoftHSM sangat berguna untuk belajar dan menguji aplikasi sebelum memakai HSM sungguhan, karena perintah PKCS#11-nya sama.
Perintah berikut kami uji pada SoftHSM 2.6.1 dan OpenSC pkcs11-tool di Debian (paket softhsm2 dan opensc):
# 1. Siapkan token (anggap ini "HSM" kita)
softhsm2-util --init-token --free --label demo-hsm \
  --so-pin 12345678 --pin 87654321

M=/usr/lib/softhsm/libsofthsm2.so

# 2. Minta HSM membuat pasangan kunci RSA di dalam token
pkcs11-tool --module $M --token-label demo-hsm --login --pin 87654321 \
  --keypairgen --key-type rsa:3072 --label kunci-ttd --id 01
#   Private Key Object; RSA
#   Access: sensitive, always sensitive, never extractable, local

# 3. Minta HSM menandatangani dokumen (kunci tetap di dalam)
pkcs11-tool --module $M --token-label demo-hsm --login --pin 87654321 \
  --sign --mechanism SHA256-RSA-PKCS --id 01 \
  --input-file kontrak.txt --output-file kontrak.sig

# 4. Ambil kunci PUBLIK saja, lalu verifikasi di luar HSM
pkcs11-tool --module $M --token-label demo-hsm \
  --read-object --type pubkey --id 01 --output-file pub.der
openssl pkey -pubin -inform DER -in pub.der -out pub.pem
openssl dgst -sha256 -verify pub.pem -signature kontrak.sig kontrak.txt
#   Verified OK

# 5. PIN salah ditolak
pkcs11-tool --module $M --token-label demo-hsm --login --pin 00000000 --list-objects
#   error: PKCS11 function C_Login failed: rv = CKR_PIN_INCORRECT
Perhatikan baris Access: sensitive, always sensitive, never extractable, local pada langkah 2. Itulah atribut PKCS#11 yang dibahas di atas: kunci dibuat di dalam token (local), bersifat sensitif sejak awal, dan tidak pernah bisa diekstrak. Aplikasi hanya menyebut ID kunci (--id 01) dan menerima tanda tangan. Pada HSM sungguhan, perintah yang sama berlaku: Anda cukup mengganti library libsofthsm2.so dengan library PKCS#11 dari vendor HSM.
Yang tidak bisa dilakukan HSM
- HSM tidak bisa membedakan permintaan sah dan permintaan penyerang yang memakai akses sah. Jika server aplikasi diretas dan kredensial HSM-nya ikut dicuri, penyerang bisa meminta HSM menandatangani atau mendekripsi apa saja selama akses itu masih berlaku. Bedanya, ia tidak bisa membawa kuncinya pergi, dan aktivitasnya tercatat di log.
- Keamanan bergantung pada pengelolaan PIN dan peran. PIN yang ditulis di file konfigurasi tanpa perlindungan melemahkan seluruh sistem.
- Kehilangan backup berarti kehilangan kunci. Kunci yang tidak dapat diekstrak dan tidak punya backup akan hilang selamanya jika perangkat rusak atau terhapus.
- Biaya dan kerumitan. HSM fisik butuh investasi perangkat, pelatihan, dan prosedur operasional. Layanan cloud mengurangi beban perangkat keras, tetapi tetap butuh desain akses yang matang.
Checklist sebelum menerapkan HSM
Analisis redaksi: Berdasarkan standar dan dokumentasi di atas, berikut hal yang perlu diputuskan sebelum memakai HSM:
- Petakan kunci paling berharga: kunci root CA, kunci tanda tangan, master key database, kunci code signing. Tidak semua kunci perlu HSM.
- Tentukan level sertifikasi yang dibutuhkan sesuai regulasi atau kontrak. Untuk pengadaan baru, utamakan validasi FIPS 140-3, dan PCI PTS HSM untuk sistem pembayaran.
- Pilih model penerapan: perangkat sendiri (kendali penuh), HSM cloud single-tenant, atau layanan manajemen kunci yang didukung HSM.
- Bangkitkan kunci di dalam HSM dan tandai sebagai sensitif dan tidak dapat diekstrak, kecuali ada alasan kuat.
- Rancang backup dan pemulihan sejak awal, termasuk penyimpanan bagian kuorum di lokasi terpisah, lalu uji pemulihannya.
- Terapkan kuorum (M dari N) untuk operasi administratif penting, agar tidak ada satu orang pun yang bisa bertindak sendirian.
- Batasi dan pantau akses aplikasi: akun terpisah per aplikasi, hak minimal per kunci, dan log HSM yang dikirim ke sistem pemantauan untuk mendeteksi lonjakan pemakaian yang tidak wajar.
- Uji dulu dengan SoftHSM di lingkungan pengembangan untuk memastikan aplikasi kompatibel dengan PKCS#11.
Kesimpulan
HSM bekerja dengan prinsip sederhana: kunci tidak dibawa ke data, data yang dibawa ke kunci. Kunci dibuat, disimpan, dan dipakai di dalam perangkat yang terlindungi secara fisik dan logis. Aplikasi hanya mengirim permintaan dan menerima hasil. Sertifikasi seperti FIPS 140-3 dan PCI PTS HSM memberi jaminan independen tentang seberapa kuat perlindungan itu. Namun HSM bukan solusi ajaib: kekuatannya tetap bergantung pada siapa yang diberi akses, bagaimana backup dikelola, dan seberapa ketat pemakaiannya dipantau.
Sumber
- NIST CSRC Glossary: Hardware Security Module (HSM)
- NIST FIPS 140-3: Security Requirements for Cryptographic Modules
- NIST FIPS 140-2: Security Requirements for Cryptographic Modules (uraian level keamanan)
- NIST Cryptographic Module Validation Program (CMVP)
- OASIS PKCS #11 Specification Version 3.1
- AWS CloudHSM User Guide: Introduction
- AWS CloudHSM: Quorum authentication (M of N access control)
- AWS Payment Cryptography User Guide
- Microsoft Learn: Azure Key Vault Managed HSM overview
- Microsoft Learn: Security domain in Managed HSM
- Google Cloud: Cloud HSM
- NIST CMVP Certificate #4684: Thales Luna K7 Cryptographic Module
- Thales: Luna HSMs FIPS 140-3 Level 3 validation
- Thales: Luna Network HSM 7
- NIST CMVP Certificate #4745: Entrust nShield 5s Hardware Security Module
- Utimaco: FIPS 140-3 certification for u.trust GP HSM Se-Series and Atalla AT1000 (12 Mei 2026)
- Thales: payShield 10K Payment HSM
- Thales: PCI HSM compliance
- Microsoft Learn: Azure Payment HSM overview
- Yubico: YubiHSM 2 FIPS
- NIST CMVP Certificate #3916: YubiHSM 2 Cryptographic Module

[…] YubiHSM 2 adalah hardware security module berbentuk USB nano. Prinsip kerjanya kami bahas di artikel cara kerja HSM. […]