Bayangkan seorang direktur menyetujui transfer dana lewat sistem internal, lalu sebulan kemudian berkata, “Saya tidak pernah menyetujui itu.” Atau pelanggan yang memesan barang secara online, menerimanya, lalu mengaku tidak pernah memesan. Di dunia kertas, sengketa seperti ini diselesaikan dengan tanda tangan basah dan tanda terima. Di dunia digital, jawabannya adalah non-repudiation.
Artikel ini membahas pengertian non-repudiation menurut standar resmi, perbedaannya dengan autentikasi dan integritas, cara kerjanya secara teknis, komponen pendukungnya, aspek hukumnya di Indonesia dan Uni Eropa, serta batasan yang sering disalahpahami.
Pengertian singkat
Non-repudiation (sering salah tulis menjadi “non repudation”) berasal dari kata repudiate, artinya menyangkal atau tidak mengakui. Non-repudiation adalah jaminan bahwa seseorang tidak bisa menyangkal secara palsu bahwa ia telah melakukan suatu tindakan: membuat dokumen, mengirim pesan, menyetujui transaksi, atau menerima informasi.
Kuncinya ada pada kata “secara palsu”. Non-repudiation tidak membuat orang tidak bisa berbohong. Yang disediakannya adalah bukti yang bisa diperiksa pihak ketiga, misalnya auditor, arbiter, atau hakim, sehingga penyangkalan palsu bisa dipatahkan.
Definisi menurut standar resmi
Beberapa definisi dari lembaga standar menunjukkan sudut pandang yang sedikit berbeda:
| Sumber | Definisi (diterjemahkan) |
|---|---|
| NIST SP 800-53 Rev. 5 | Perlindungan terhadap individu yang secara palsu menyangkal telah melakukan suatu tindakan, serta kemampuan untuk menentukan apakah seseorang melakukan tindakan tertentu, seperti membuat informasi, mengirim pesan, menyetujui informasi, atau menerima pesan. |
| NIST FIPS 186-5 (standar tanda tangan digital) | Layanan yang memberi jaminan integritas dan asal-usul data sedemikian rupa sehingga dapat diverifikasi dan divalidasi oleh pihak ketiga sebagai berasal dari entitas tertentu yang memegang kunci privat (penanda tangan). |
| CNSSI 4009, dikutip NIST SP 800-59 | Jaminan bahwa pengirim data diberi bukti pengiriman dan penerima diberi bukti identitas pengirim, sehingga keduanya tidak bisa kemudian menyangkal telah memproses data tersebut. |
| IETF RFC 4949 (Internet Security Glossary) | Layanan keamanan yang memberi perlindungan terhadap penyangkalan palsu atas keterlibatan dalam suatu komunikasi. |
RFC 4949 menambahkan catatan penting: layanan non-repudiation tidak mencegah pihak mana pun menyangkal. Yang dilakukannya adalah menyediakan bukti yang dapat disimpan lalu disajikan kepada pihak ketiga untuk menyelesaikan sengketa ketika penyangkalan terjadi.
Posisinya dalam keamanan informasi
Banyak orang mengenal segitiga CIA: confidentiality, integrity, availability. Definisi information assurance dalam glosarium NIST (dari CNSSI 4009) lebih luas, dengan lima unsur: ketersediaan, integritas, autentikasi, kerahasiaan, dan non-repudiation.
| Unsur | Pertanyaan yang dijawab | Contoh mekanisme |
|---|---|---|
| Confidentiality | Apakah hanya pihak berwenang yang bisa membaca? | Enkripsi, kontrol akses |
| Integrity | Apakah data berubah sejak dibuat atau dikirim? | Hash, MAC, tanda tangan digital |
| Availability | Apakah sistem dan data bisa diakses saat dibutuhkan? | Redundansi, backup, proteksi DDoS |
| Authentication | Apakah pihak ini benar-benar yang ia klaim, bagi saya? | Password, MFA, sertifikat |
| Non-repudiation | Bisakah saya membuktikan kepada pihak ketiga bahwa dia yang melakukannya? | Tanda tangan digital, cap waktu tepercaya, log yang terlindungi |
Perbedaan autentikasi dan non-repudiation ada pada siapa yang diyakinkan. Autentikasi meyakinkan Anda sendiri bahwa lawan bicara Anda asli. Non-repudiation menghasilkan bukti yang bisa meyakinkan orang lain, termasuk pihak yang tidak hadir saat transaksi. RFC 4949 menyebut non-repudiation atas asal data sebagai versi kuat dari autentikasi asal data: ia tidak hanya memverifikasi identitas sumber, tetapi juga bisa membuktikan identitas itu kepada pihak ketiga.
Dua jenis non-repudiation
RFC 4949 membedakan dua jenis penyangkalan, sehingga ada dua layanan yang bisa disediakan secara terpisah:
- Non-repudiation with proof of origin (bukti asal): melindungi penerima dari pengirim yang menyangkal pernah mengirim. Contoh: Anda punya bukti bahwa vendor memang mengirim penawaran harga tersebut.
- Non-repudiation with proof of receipt (bukti penerimaan): melindungi pengirim dari penerima yang menyangkal pernah menerima. Contoh: bukti bahwa pelanggan sudah menerima pemberitahuan perubahan syarat layanan.
Karena kedua layanan ini bisa berdiri sendiri, RFC 4949 bahkan menyarankan agar definisi CNSSI 4009, yang menggabungkan keduanya, tidak dipakai dalam dokumen standar Internet. Dalam praktik, ini berarti saat merancang sistem Anda perlu menentukan penyangkalan mana yang ingin dicegah. Tanda tangan digital pengirim belum membuktikan pesan diterima.
Non-repudiation teknis dan non-repudiation hukum
RFC 4949 juga membedakan dua aspek yang sering tercampur:
- Non-repudiation teknis: keyakinan bahwa jika sebuah kunci publik berhasil memverifikasi tanda tangan, tanda tangan itu pasti dibuat dengan kunci privat pasangannya.
- Non-repudiation hukum: seberapa kuat dapat dibuktikan bahwa kunci privat itu memang dikuasai atau dikendalikan oleh orang tertentu.
NIST SP 800-57 Part 1 Rev. 5 (panduan manajemen kunci) bahkan lebih tegas. Penentuan non-repudiation yang sesungguhnya adalah keputusan hukum dengan banyak aspek, dan mekanisme kriptografi hanya bisa menjadi salah satu unsurnya. Karena itu revisi terbaru dokumen tersebut sengaja mengganti istilah “menyediakan non-repudiation” menjadi “mendukung non-repudiation”. Tanda tangan digital adalah bukti yang kuat, tetapi bukan vonis.
Cara kerja: tanda tangan digital
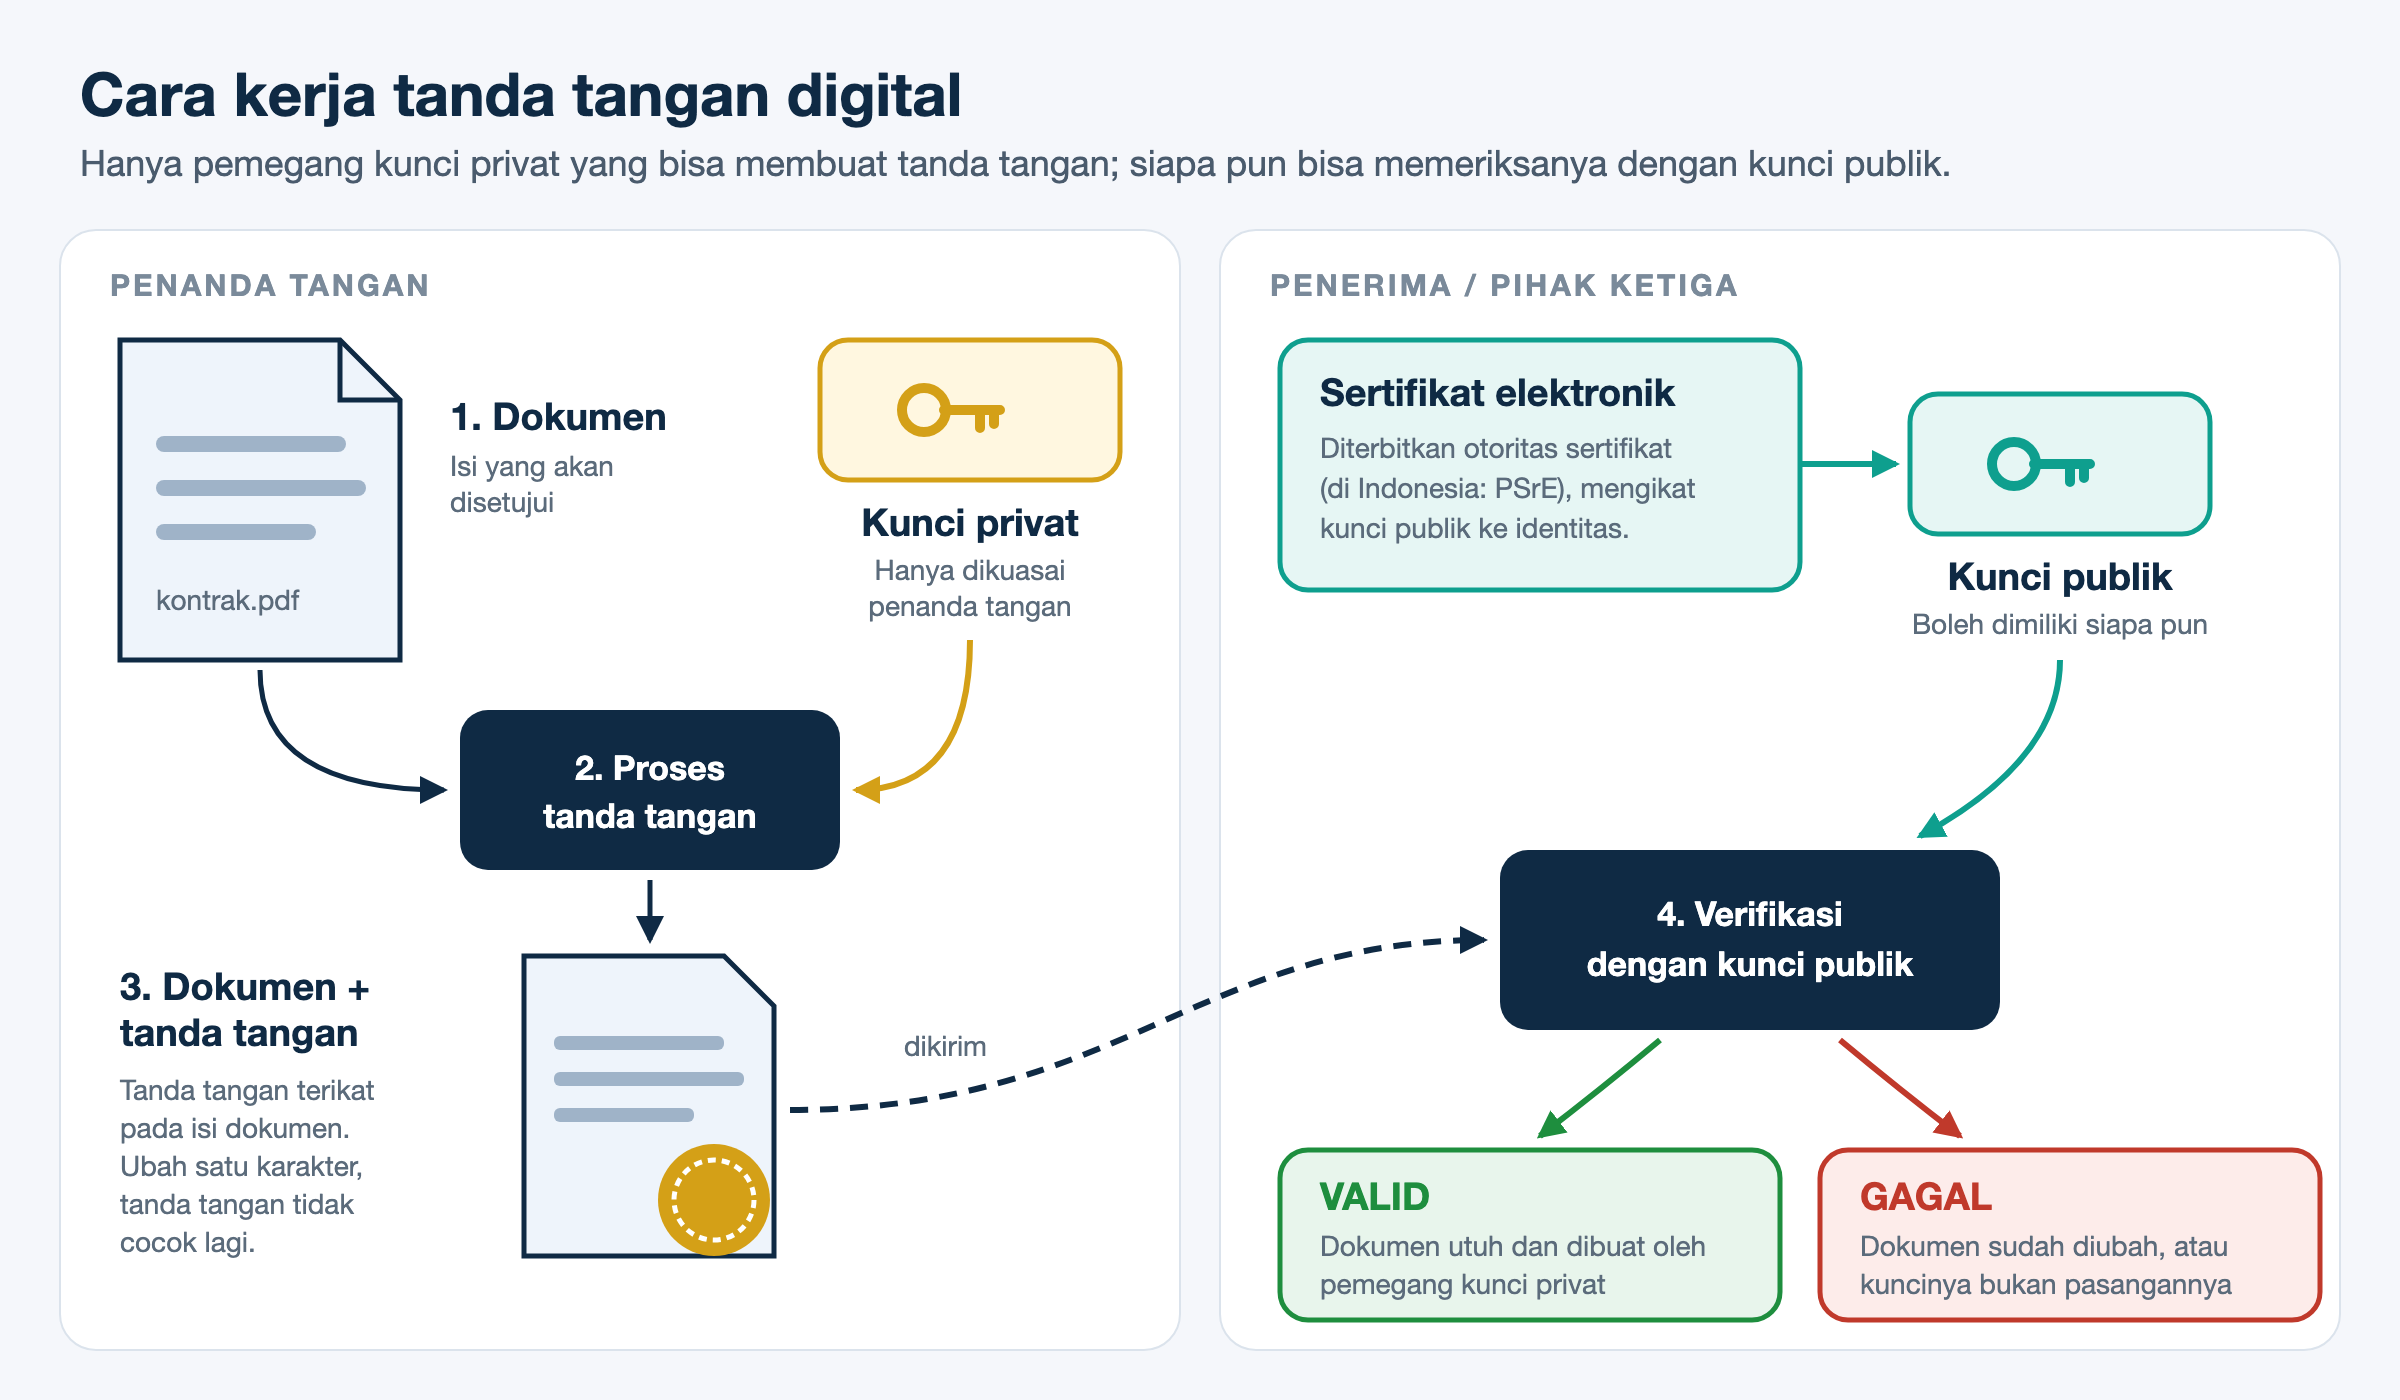
Mekanisme utama non-repudiation adalah tanda tangan digital berbasis kriptografi kunci publik (asimetris). Alurnya:
- Penanda tangan memiliki sepasang kunci: kunci privat yang hanya ia kuasai, dan kunci publik yang boleh disebar.
- Dokumen diproses dengan algoritma tanda tangan menggunakan kunci privat. Hasilnya adalah tanda tangan digital yang terikat pada isi dokumen tersebut.
- Siapa pun yang memegang kunci publik bisa memverifikasi tanda tangan itu.
- Jika dokumen diubah satu karakter saja, verifikasi gagal.
- Agar kunci publik terhubung dengan identitas orang yang jelas, kunci itu dibungkus dalam sertifikat elektronik yang diterbitkan otoritas sertifikat (CA) tepercaya.
Contoh sederhana dengan OpenSSL (diuji pada OpenSSL 4.1; perintah ini memerlukan OpenSSL 3.0 atau lebih baru):
# 1. Buat pasangan kunci Ed25519
openssl genpkey -algorithm ed25519 -out kunci-privat.pem
openssl pkey -in kunci-privat.pem -pubout -out kunci-publik.pem

# 2. Tanda tangani dokumen dengan kunci privat
openssl pkeyutl -sign -inkey kunci-privat.pem -rawin \
  -in kontrak.txt -out kontrak.sig

# 3. Pihak lain memverifikasi dengan kunci publik
openssl pkeyutl -verify -pubin -inkey kunci-publik.pem -rawin \
  -in kontrak.txt -sigfile kontrak.sig
# Signature Verified Successfully

# 4. Jika isi kontrak diubah, verifikasi gagal
# Signature Verification Failure
Dalam uji kami, mengubah nilai kontrak dari Rp100.000.000 menjadi Rp900.000.000 langsung membuat verifikasi gagal. Inilah inti non-repudiation teknis: hanya pemegang kunci privat yang bisa membuat tanda tangan valid untuk dokumen itu, dan dokumen tidak bisa diubah tanpa ketahuan.
Mengapa password, MAC, dan HMAC tidak cukup
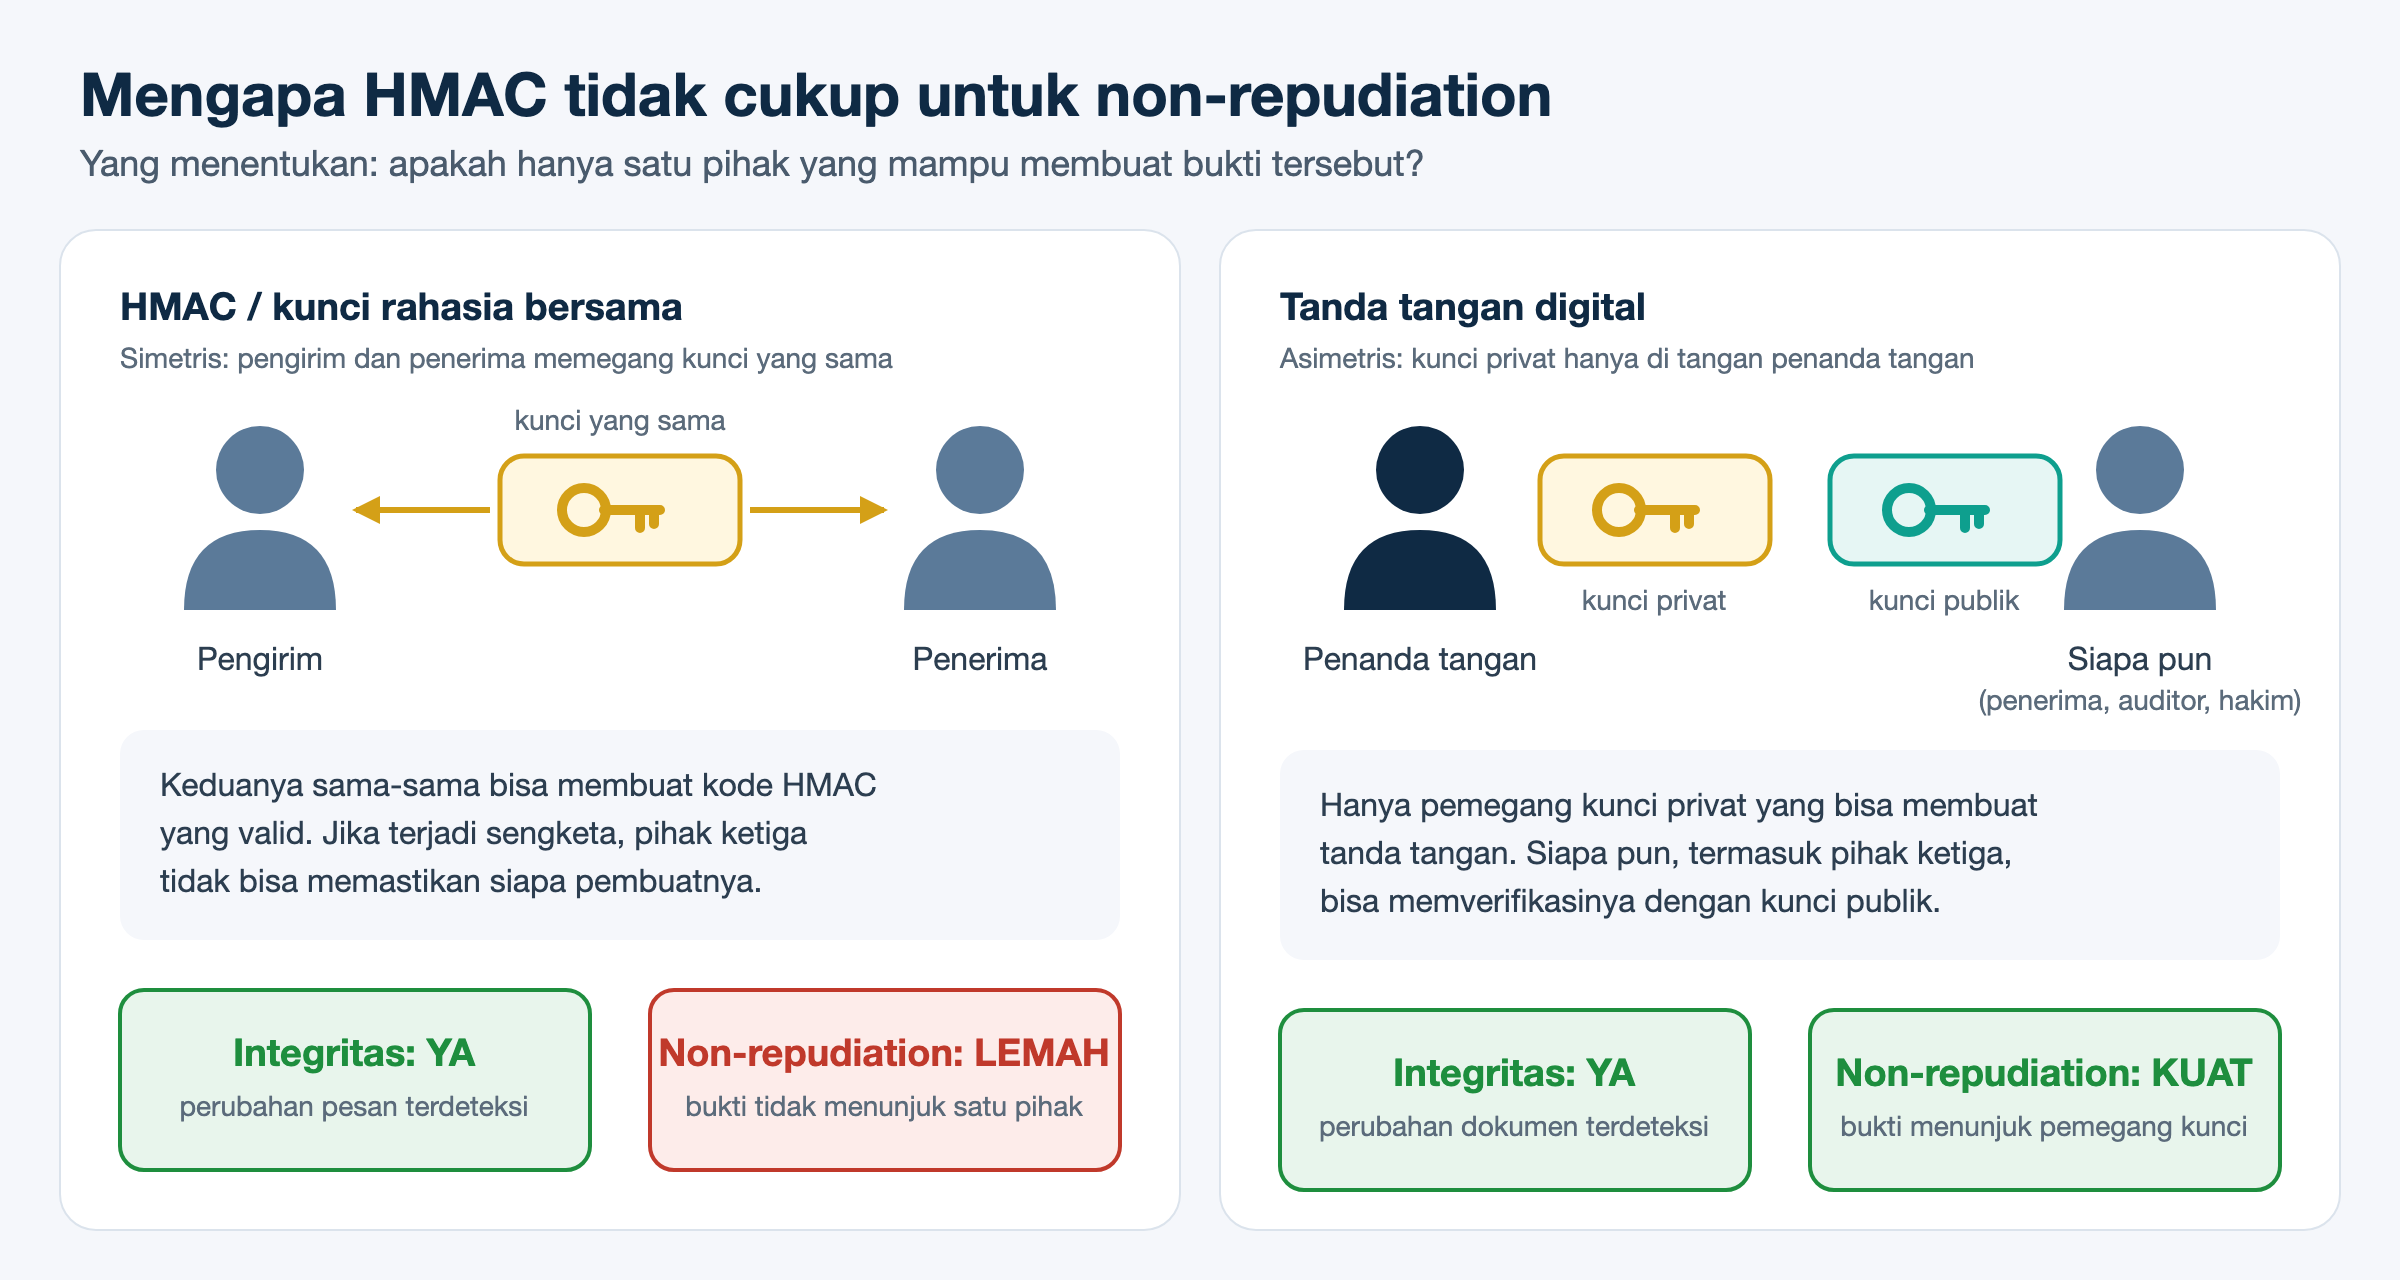
Mekanisme berbasis rahasia bersama (simetris) bisa membuktikan integritas dan keaslian bagi kedua pihak yang berbagi rahasia, tetapi lemah untuk non-repudiation. Pada HMAC, misalnya, pengirim dan penerima memegang kunci yang sama. Jika terjadi sengketa, penerima tidak bisa membuktikan kepada pihak ketiga bahwa pesan dibuat pengirim, karena penerima sendiri juga mampu membuat HMAC yang sama.
Hal ini tecermin dalam NIST SP 800-57: kunci autentikasi simetris disebut untuk autentikasi identitas dan integritas, sedangkan dukungan non-repudiation hanya disebut untuk kunci tanda tangan digital asimetris. Logika yang sama berlaku untuk login dengan password: server bisa yakin Anda yang masuk, tetapi password itu juga diketahui (atau bisa direset) oleh pihak lain, sehingga log login saja adalah bukti yang lebih lemah dibanding tanda tangan digital.
Enam fase layanan non-repudiation
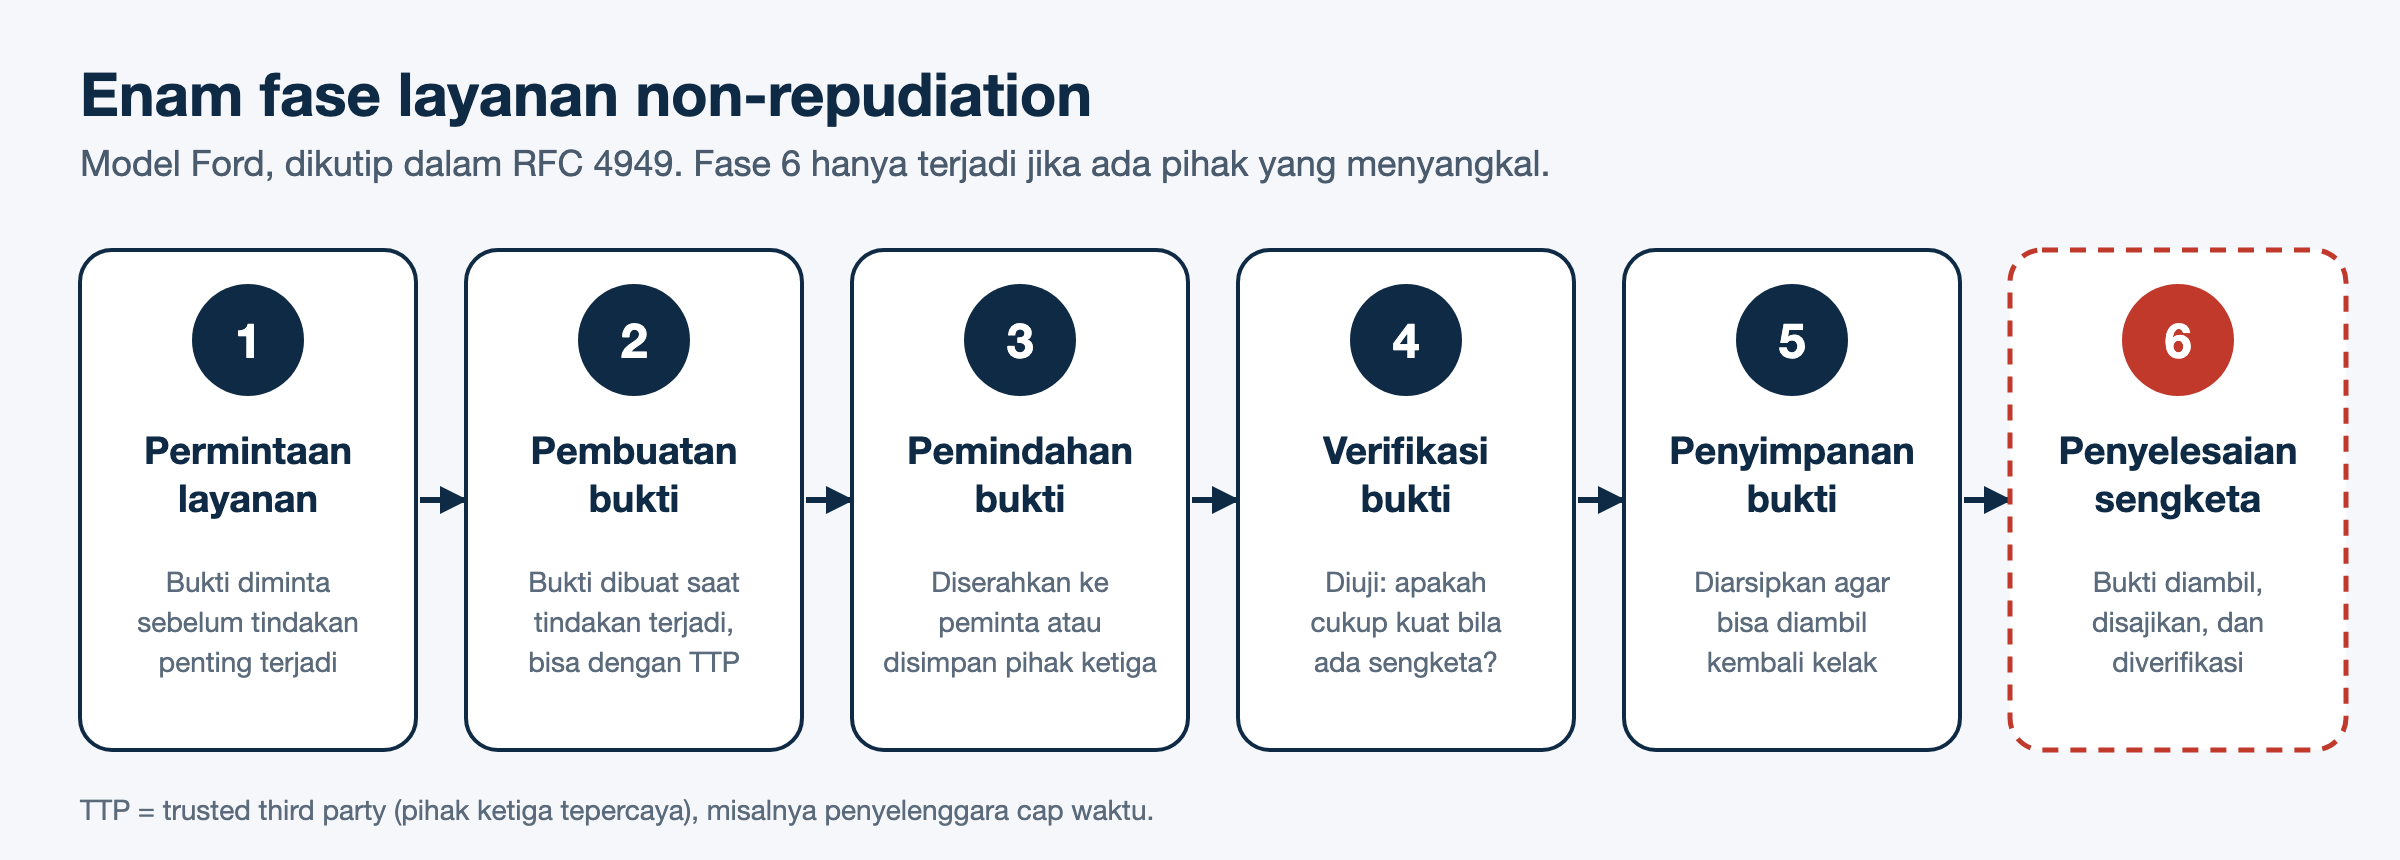
RFC 4949 mengutip model dari Ford yang membagi layanan non-repudiation lengkap menjadi enam fase. Model ini berguna sebagai kerangka saat merancang sistem:
| Fase | Yang terjadi |
|---|---|
| 1. Permintaan layanan | Sebelum tindakan penting terjadi, peminta (secara eksplisit atau implisit) meminta agar bukti dibuat. |
| 2. Pembuatan bukti | Saat tindakan terjadi, bukti dibuat melalui proses yang melibatkan pihak yang berpotensi menyangkal, dan mungkin pihak ketiga tepercaya. |
| 3. Pemindahan bukti | Bukti diserahkan ke peminta atau disimpan pihak ketiga. |
| 4. Verifikasi bukti | Pemegang bukti mengujinya agar yakin bukti itu cukup bila terjadi sengketa. |
| 5. Penyimpanan bukti | Bukti diarsipkan agar bisa diambil kembali. |
| 6. Penyelesaian sengketa | Hanya jika ada penyangkalan: bukti diambil, disajikan, dan diverifikasi. |
Banyak sistem hanya mengerjakan fase 2, yaitu membuat tanda tangan, lalu melupakan fase 4 dan 5. Akibatnya, ketika sengketa terjadi bertahun-tahun kemudian, sertifikat sudah kedaluwarsa, log sudah terhapus, atau format bukti tidak bisa lagi dibaca.
Komponen pendukung yang sering terlupakan
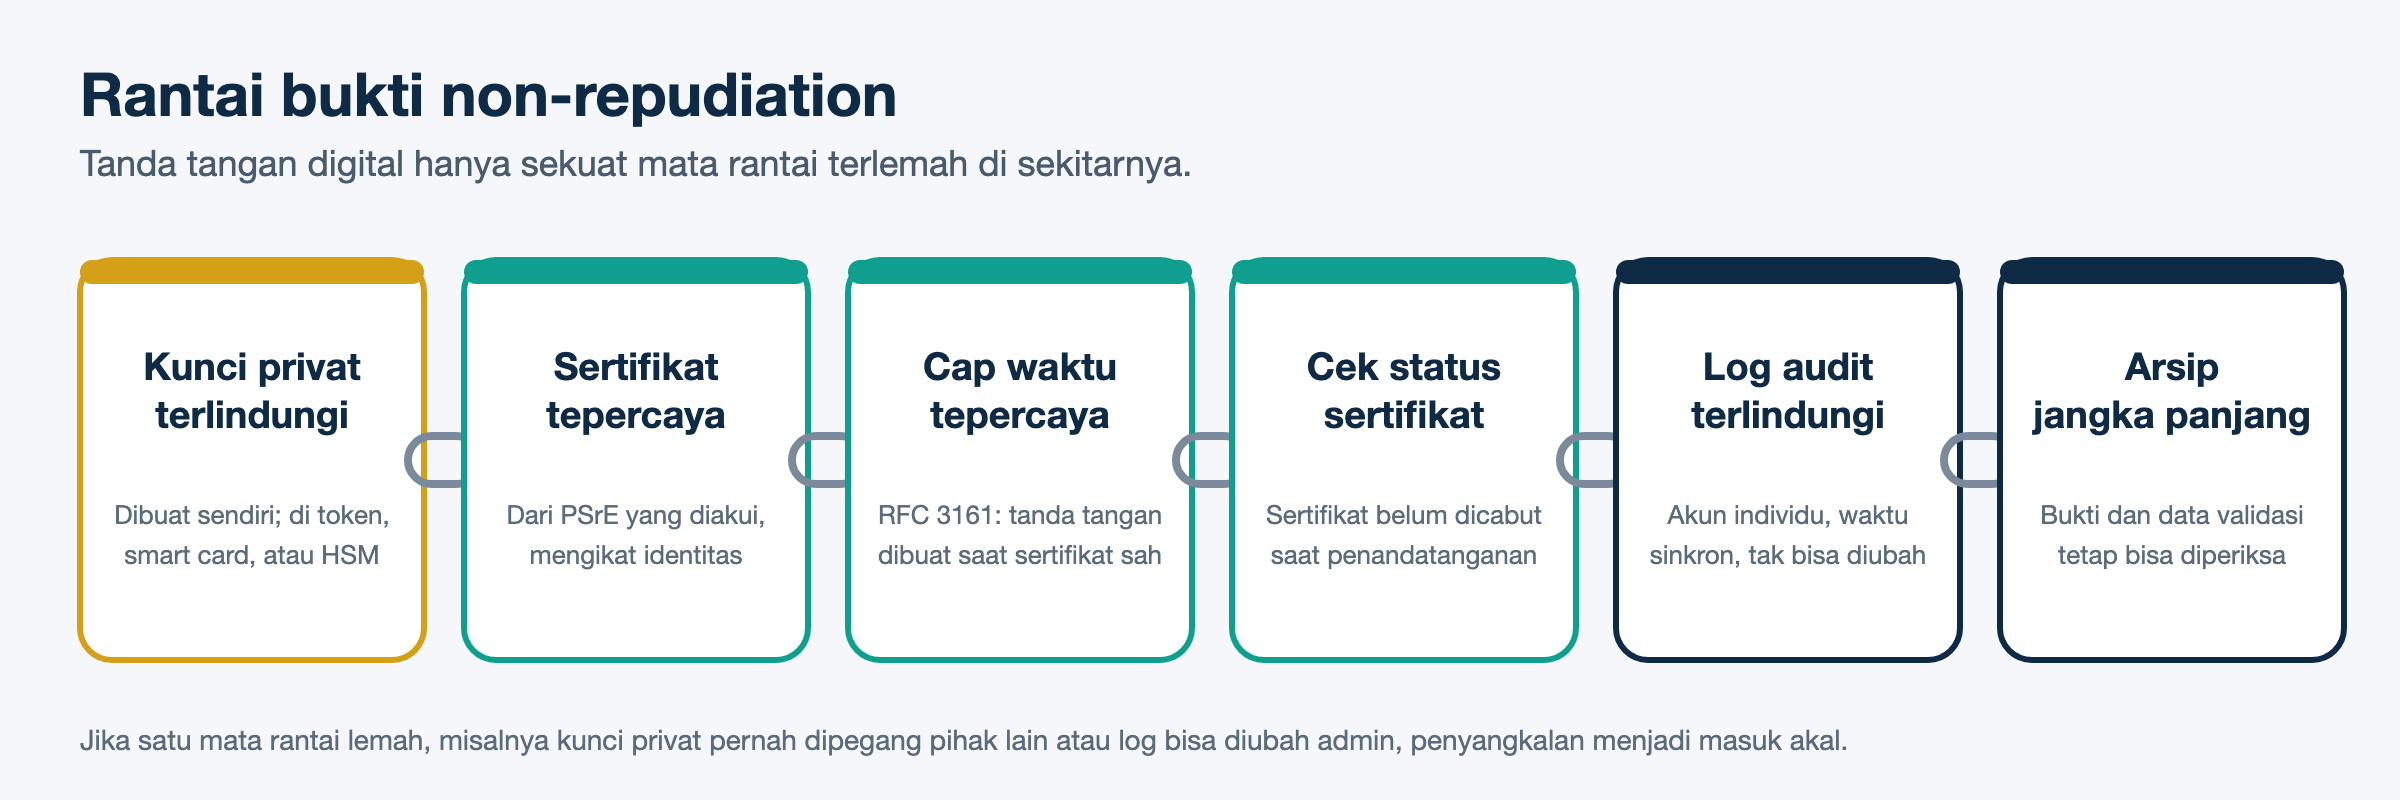
1. Cap waktu tepercaya (trusted timestamp)
RFC 3161 mendefinisikan protokol Time-Stamp Authority (TSA), layanan yang membuktikan bahwa suatu data sudah ada sebelum waktu tertentu. RFC itu menyebut layanan non-repudiation memerlukan kemampuan membuktikan keberadaan data sebelum waktu tertentu. Contoh penggunaannya: membuktikan bahwa sebuah tanda tangan dibuat saat sertifikat penanda tangan masih berlaku, sehingga tanda tangan tetap bisa dipercaya setelah sertifikatnya kedaluwarsa atau dicabut.
2. Pemeriksaan status sertifikat
Tanda tangan dari kunci yang sertifikatnya sudah dicabut, misalnya karena kunci dilaporkan bocor, tidak boleh diterima. PP 71/2019 Pasal 62 ayat (1) juga mewajibkan mekanisme untuk memastikan data verifikasi tanda tangan masih berlaku atau tidak dicabut pada proses penandatanganan.
3. Penggunaan kunci yang tepat (keyUsage)
Pada sertifikat X.509, RFC 5280 mendefinisikan bit nonRepudiation di ekstensi keyUsage, untuk kunci yang dipakai memverifikasi tanda tangan yang melindungi dari penyangkalan palsu oleh penanda tangan. Edisi X.509 terbaru mengganti nama bit ini menjadi contentCommitment. Nama baru ini menekankan komitmen penanda tangan terhadap isi dokumen, sejalan dengan pandangan NIST di atas bahwa kriptografi hanya mendukung, bukan memutuskan, non-repudiation.
4. Manajemen kunci
NIST SP 800-57 memberi beberapa aturan yang langsung memengaruhi kekuatan bukti:
- Pasangan kunci tanda tangan yang dibuat secara terpusat oleh fasilitas pembuat kunci untuk para pelanggannya tidak memberi dukungan kuat untuk non-repudiation individu. Jika non-repudiation diperlukan, penanda tangan sebaiknya membuat pasangan kuncinya sendiri.
- Kunci privat tanda tangan pada umumnya tidak di-backup, karena adanya salinan membuat dukungan non-repudiation dipertanyakan. Pengecualian bisa berlaku, misalnya untuk kunci CA.
- Jika kunci privat tanda tangan bocor, integritas dan kualitas non-repudiation semua data yang ditandatangani kunci itu menjadi diragukan.
5. Log audit yang terlindungi
Kontrol AU-10 (Non-repudiation) dalam NIST SP 800-53 Rev. 5 meminta organisasi menyediakan bukti yang tidak dapat dibantah bahwa seseorang, atau proses yang bertindak atas namanya, telah melakukan tindakan tertentu. Contoh tindakan yang disebut: mengirim email, menandatangani kontrak, menyetujui permintaan pengadaan, atau menerima informasi tertentu. Mekanisme yang disebut termasuk tanda tangan digital dan tanda terima pesan digital. Kontrol ini punya empat penguatan:
- AU-10(1) Association of Identities (asosiasi identitas);
- AU-10(2) Validate Binding of Information Producer Identity (validasi keterikatan identitas pembuat informasi);
- AU-10(3) Chain of Custody (rantai penguasaan bukti);
- AU-10(4) Validate Binding of Information Reviewer Identity (validasi keterikatan identitas peninjau informasi).
Untuk sistem tanpa tanda tangan digital per tindakan, log yang lengkap, tersinkron waktunya, disimpan terpisah, dan dilindungi dari perubahan, termasuk oleh administrator, adalah bentuk dukungan non-repudiation yang paling realistis.
Repudiation dalam model ancaman STRIDE
Dalam model ancaman STRIDE yang dipakai Microsoft Threat Modeling Tool, R adalah Repudiation. Microsoft mendefinisikannya sebagai ancaman dari pengguna yang menyangkal melakukan suatu tindakan tanpa pihak lain punya cara membuktikan sebaliknya, misalnya pengguna yang melakukan operasi terlarang di sistem yang tidak mampu melacak operasi tersebut. Non-repudiation adalah kemampuan sistem untuk melawan ancaman ini. Contoh dari Microsoft: pembeli menandatangani tanda terima saat barang diterima, dan penjual bisa memakai tanda terima itu sebagai bukti.
Saat melakukan threat modeling, setiap tindakan penting dalam aplikasi, seperti persetujuan, transfer, perubahan konfigurasi, atau penghapusan data, sebaiknya diuji dengan pertanyaan: “Jika pelakunya menyangkal, bukti apa yang kita punya?”
Contoh penerapan
| Skenario | Penyangkalan yang dicegah | Mekanisme umum |
|---|---|---|
| Kontrak dan dokumen bisnis digital | “Saya tidak pernah menandatangani kontrak ini” atau “Isinya sudah diubah” | Tanda tangan elektronik tersertifikasi plus cap waktu |
| Persetujuan transaksi perbankan | “Saya tidak pernah mengotorisasi transfer itu” | Tanda tangan transaksi, perangkat terikat, log terlindungi |
| Email penting | “Bukan saya yang mengirim email itu” | Email bertanda tangan digital (misalnya S/MIME) |
| Pengembangan perangkat lunak | “Commit berbahaya itu bukan dari akun saya” | Commit dan rilis bertanda tangan |
| Administrasi sistem | “Saya tidak pernah menghapus database itu” | Akun individu (bukan akun bersama), log terpusat yang tidak bisa diubah |
| Pengiriman dokumen resmi | “Saya tidak pernah menerima surat itu” | Tanda terima digital (proof of receipt) |
Aspek hukum
Indonesia: PP 71/2019
Peraturan Pemerintah Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik mengatur tanda tangan elektronik. Pasal 59 ayat (3) menyatakan tanda tangan elektronik memiliki kekuatan hukum dan akibat hukum yang sah selama memenuhi enam syarat:
- data pembuatan tanda tangan hanya terkait kepada penanda tangan;
- data pembuatan tanda tangan pada saat penandatanganan hanya berada dalam kuasa penanda tangan;
- segala perubahan terhadap tanda tangan setelah waktu penandatanganan dapat diketahui;
- segala perubahan terhadap informasi elektronik yang ditandatangani setelah waktu penandatanganan dapat diketahui;
- terdapat cara tertentu untuk mengidentifikasi siapa penanda tangannya; dan
- terdapat cara tertentu untuk menunjukkan bahwa penanda tangan telah memberikan persetujuan terhadap informasi tersebut.
Keenam syarat ini adalah unsur-unsur non-repudiation dalam bahasa hukum. Syarat serupa juga tercantum dalam Pasal 11 ayat (1) UU ITE (UU 11/2008 beserta perubahannya).
Pasal 60 membagi tanda tangan elektronik menjadi dua:
- Tersertifikasi: memenuhi syarat Pasal 59 ayat (3), memakai sertifikat elektronik dari Penyelenggara Sertifikasi Elektronik (PSrE) Indonesia, dan dibuat dengan perangkat pembuat tanda tangan elektronik tersertifikasi.
- Tidak tersertifikasi: dibuat tanpa jasa PSrE Indonesia.
Penjelasan Pasal 60 ayat (2) menyebut perbedaan keduanya berpengaruh terhadap kekuatan nilai pembuktian. Dengan kata lain, keduanya bisa sah, tetapi tanda tangan tersertifikasi memberi posisi pembuktian yang lebih kuat bila terjadi sengketa. Untuk instansi pemerintah, layanan sertifikat elektronik antara lain disediakan Balai Sertifikasi Elektronik (BSrE) di bawah Badan Siber dan Sandi Negara (BSSN).
Penjelasan Pasal 60 ayat (1) juga menyebut tanda tangan elektronik harus dapat dipakai oleh ahli yang kompeten untuk memeriksa dan membuktikan bahwa informasi yang ditandatangani tidak berubah setelah ditandatangani. Ini sejalan dengan fase “penyelesaian sengketa” dalam model enam fase di atas.
Uni Eropa: eIDAS
Regulasi (EU) No 910/2014 atau eIDAS memakai tiga tingkat tanda tangan elektronik. Pasal 25 menyatakan:
- tanda tangan elektronik tidak boleh ditolak efek hukumnya dan keterterimaannya sebagai alat bukti semata karena berbentuk elektronik atau tidak memenuhi syarat tanda tangan elektronik berkualifikasi;
- tanda tangan elektronik berkualifikasi (qualified electronic signature) memiliki efek hukum yang setara dengan tanda tangan tangan;
- tanda tangan berkualifikasi berdasarkan sertifikat berkualifikasi dari satu negara anggota diakui di semua negara anggota lain.
Pasal 26 mensyaratkan tanda tangan elektronik tingkat lanjut (advanced) terhubung secara unik dengan penanda tangan, mampu mengidentifikasinya, dibuat dengan data yang dapat dikendalikan penanda tangan secara eksklusif dengan tingkat keyakinan tinggi, dan terhubung dengan data yang ditandatangani sehingga setiap perubahan dapat dideteksi. Polanya mirip dengan PP 71/2019: semakin tinggi tingkat sertifikasi, semakin kuat posisi pembuktiannya.
Batasan dan miskonsepsi
- “Sudah pakai tanda tangan digital, pasti tidak bisa disangkal.” Salah. Penanda tangan masih bisa berargumen bahwa kuncinya dicuri, perangkatnya disusupi malware, atau ia ditipu untuk menandatangani dokumen yang berbeda dari yang ia lihat. Karena itu perlindungan kunci, misalnya dengan token, smart card, atau HSM, sama pentingnya dengan algoritmanya.
- Gambar tanda tangan bukan tanda tangan digital. Hasil scan tanda tangan basah yang ditempel ke PDF tidak terikat secara kriptografis pada isi dokumen, sehingga tidak memenuhi syarat “perubahan setelah penandatanganan dapat diketahui”.
- Akun bersama menghancurkan non-repudiation. Jika lima admin memakai satu akun
rootatauadmin, log tidak bisa menunjuk siapa pelakunya. - Bukti punya masa kedaluwarsa. Tanpa cap waktu tepercaya dan arsip informasi validasi, tanda tangan bisa sulit dibuktikan setelah sertifikat kedaluwarsa.
- Kunci yang dibuatkan pihak lain melemahkan bukti. Seperti dicatat NIST SP 800-57, jika pihak lain pernah memegang kunci privat Anda, Anda punya alasan untuk menyangkal.
Checklist penerapan
Analisis redaksi: Berdasarkan standar-standar di atas, berikut langkah praktis bagi organisasi yang ingin memperkuat non-repudiation:
- Petakan tindakan kritis. Daftar tindakan yang berisiko disangkal: persetujuan keuangan, perubahan hak akses, penghapusan data, penandatanganan kontrak.
- Tentukan jenis bukti yang dibutuhkan: bukti asal, bukti penerimaan, atau keduanya.
- Gunakan tanda tangan elektronik tersertifikasi untuk dokumen yang berpotensi menjadi sengketa hukum, melalui PSrE Indonesia yang diakui.
- Hapus akun bersama untuk administrasi. Setiap orang memakai akun pribadi dengan MFA.
- Lindungi kunci privat dengan perangkat keras (token, smart card, atau HSM). Biarkan pengguna membuat kuncinya sendiri dan jangan simpan salinan kunci tanda tangan.
- Tambahkan cap waktu tepercaya pada dokumen bertanda tangan dan simpan informasi validasi sertifikat untuk jangka panjang.
- Kirim log ke penyimpanan terpusat yang tidak bisa diubah administrator sistem sumber, dengan sinkronisasi waktu yang konsisten.
- Uji fase verifikasi. Secara berkala, coba verifikasi ulang dokumen lama dan tarik log lama, untuk memastikan bukti masih bisa dipakai bila sengketa benar-benar terjadi.
Kesimpulan
Non-repudiation adalah kemampuan menghasilkan bukti yang bisa meyakinkan pihak ketiga bahwa seseorang benar-benar melakukan suatu tindakan, sehingga penyangkalan palsu dapat dipatahkan. Fondasi teknisnya adalah tanda tangan digital berbasis kunci publik. Namun kekuatannya ditentukan oleh seluruh rantai: perlindungan kunci privat, sertifikat dari penyelenggara tepercaya, cap waktu, log yang terlindungi, dan penyimpanan bukti jangka panjang. Kriptografi membuat bukti menjadi kuat, tetapi keputusan akhirnya tetap ada di ranah hukum.
Sumber
- NIST CSRC Glossary: non-repudiation
- NIST CSRC Glossary: information assurance
- RFC 4949: Internet Security Glossary, Version 2
- RFC 5280: Internet X.509 Public Key Infrastructure Certificate and CRL Profile
- RFC 3161: Time-Stamp Protocol (TSP)
- NIST SP 800-57 Part 1 Rev. 5: Recommendation for Key Management
- NIST SP 800-53 Rev. 5, kontrol AU-10 Non-repudiation (via CSF Tools)
- Microsoft Learn: Threat Modeling Tool threats (STRIDE)
- PP Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik (JDIH BPK)
- Regulation (EU) No 910/2014 (eIDAS), Article 25, teks saat diadopsi
- Regulation (EU) No 910/2014 (eIDAS), Article 26, teks saat diadopsi

[…] Menjaga kunci penanda tangan agar tanda tangan punya bukti kuat. Lihat juga pembahasan non-repudiation. […]