Jika Anda pernah melihat seseorang menempelkan kunci USB kecil ke laptop lalu menyentuhnya untuk login, kemungkinan besar itu adalah YubiKey. Perangkat buatan perusahaan Swedia Yubico ini menjadi salah satu kunci keamanan fisik yang paling dikenal di dunia. Yubico juga ikut melahirkan standar login modern yang kini dipakai Google, Microsoft, dan Apple: FIDO U2F, FIDO2, WebAuthn, dan passkey.
Artikel ini membahas Yubico secara lengkap: sejarah perusahaan, cara kerja YubiKey, protokol yang didukung, lini produk dan harganya, perkembangan terbaru (firmware 5.8 dan YubiKey pascakuantum), kinerja bisnis, catatan keamanan, serta tips memakainya.
Sekilas Yubico
| Aspek | Keterangan |
|---|---|
| Didirikan | 2007, di Stockholm, Swedia |
| Pendiri | Stina Ehrensvärd (CEO 2007 sampai 2023) dan Jakob Ehrensvärd (CTO) |
| CEO saat ini | Jerrod Chong (President dan CEO). Menjadi acting CEO sejak Desember 2025, sebelumnya COO. |
| Status | Perusahaan terbuka di bursa Nasdaq Stockholm (kode saham: YUBICO) |
| Produk utama | YubiKey (kunci keamanan untuk autentikasi) dan YubiHSM (hardware security module) |
| Kontribusi standar | Ikut menciptakan FIDO U2F bersama Google, kontributor utama FIDO2 dan WebAuthn |
| Karyawan | 506 orang per akhir September 2026 |
Sejarah singkat
Berdasarkan linimasa resmi Yubico:
- 2007: Yubico didirikan di Stockholm. Stina Ehrensvärd, seorang desainer produk industri, dan Jakob Ehrensvärd, insinyur komputer, membuat prototipe YubiKey 1.0. Perangkat ini menghasilkan kata sandi sekali pakai (OTP) dengan satu sentuhan, tanpa perlu driver, karena dikenali komputer sebagai keyboard.
- 2008: YubiKey 1.0 diluncurkan lewat podcast keamanan Security Now, dua minggu setelah Stina bertemu pembawa acaranya, Steve Gibson, di konferensi RSA.
- 2011: Pasangan Ehrensvärd pindah ke Silicon Valley dan mulai berdiskusi dengan tim keamanan Google tentang kriptografi kunci publik untuk melawan phishing. Di tahun yang sama Yubico merilis YubiHSM pertama.
- 2012: Yubico dan Google menandatangani kerja sama untuk menciptakan U2F (Universal 2nd Factor). Yubico juga merilis YubiKey NEO dengan NFC.
- 2013: Spesifikasi U2F disumbangkan ke FIDO Alliance. Fitur OpenPGP dan PIV (smart card) ditambahkan ke YubiKey.
- 2014: Google mendukung kunci keamanan U2F di Gmail dan Chrome.
- 2016: FIDO Alliance mulai menyusun FIDO 2.0, termasuk login tanpa kata sandi, dengan Yubico dan Microsoft sebagai kontributor utama.
- 2018: Peluncuran YubiKey 5 Series dengan dukungan FIDO2, serta YubiKey 5 FIPS dan YubiHSM 2.
- 2019: W3C menetapkan WebAuthn sebagai standar web.
- 2021: Peluncuran YubiKey Bio Series dengan sensor sidik jari, dan program donasi Secure it Forward.
- 2023: Setelah 16 tahun sebagai CEO, Stina Ehrensvärd beralih menjadi Chief Evangelist, dan Mattias Danielsson menjadi CEO. Yubico melantai di bursa lewat merger dengan ACQ Bure, perusahaan yang sudah tercatat di Nasdaq Stockholm.
- 2024: Firmware 5.7 hadir dengan pustaka kriptografi buatan Yubico sendiri.
- Desember 2025: Jerrod Chong ditunjuk sebagai acting CEO menggantikan Mattias Danielsson, lalu ditetapkan sebagai President dan CEO.
- 2026: Firmware 5.8 dirilis (Juli), lalu YubiKey siap pascakuantum diperkenalkan dalam program beta (November).
Apa itu YubiKey dan bagaimana cara kerjanya
YubiKey adalah kunci keamanan fisik seukuran kunci rumah. Bentuknya ada yang berkonektor USB-A, USB-C, atau Lightning, dan sebagian mendukung NFC untuk ditempel ke ponsel. YubiKey tidak memakai baterai. Daya diambil dari port USB atau medan NFC.
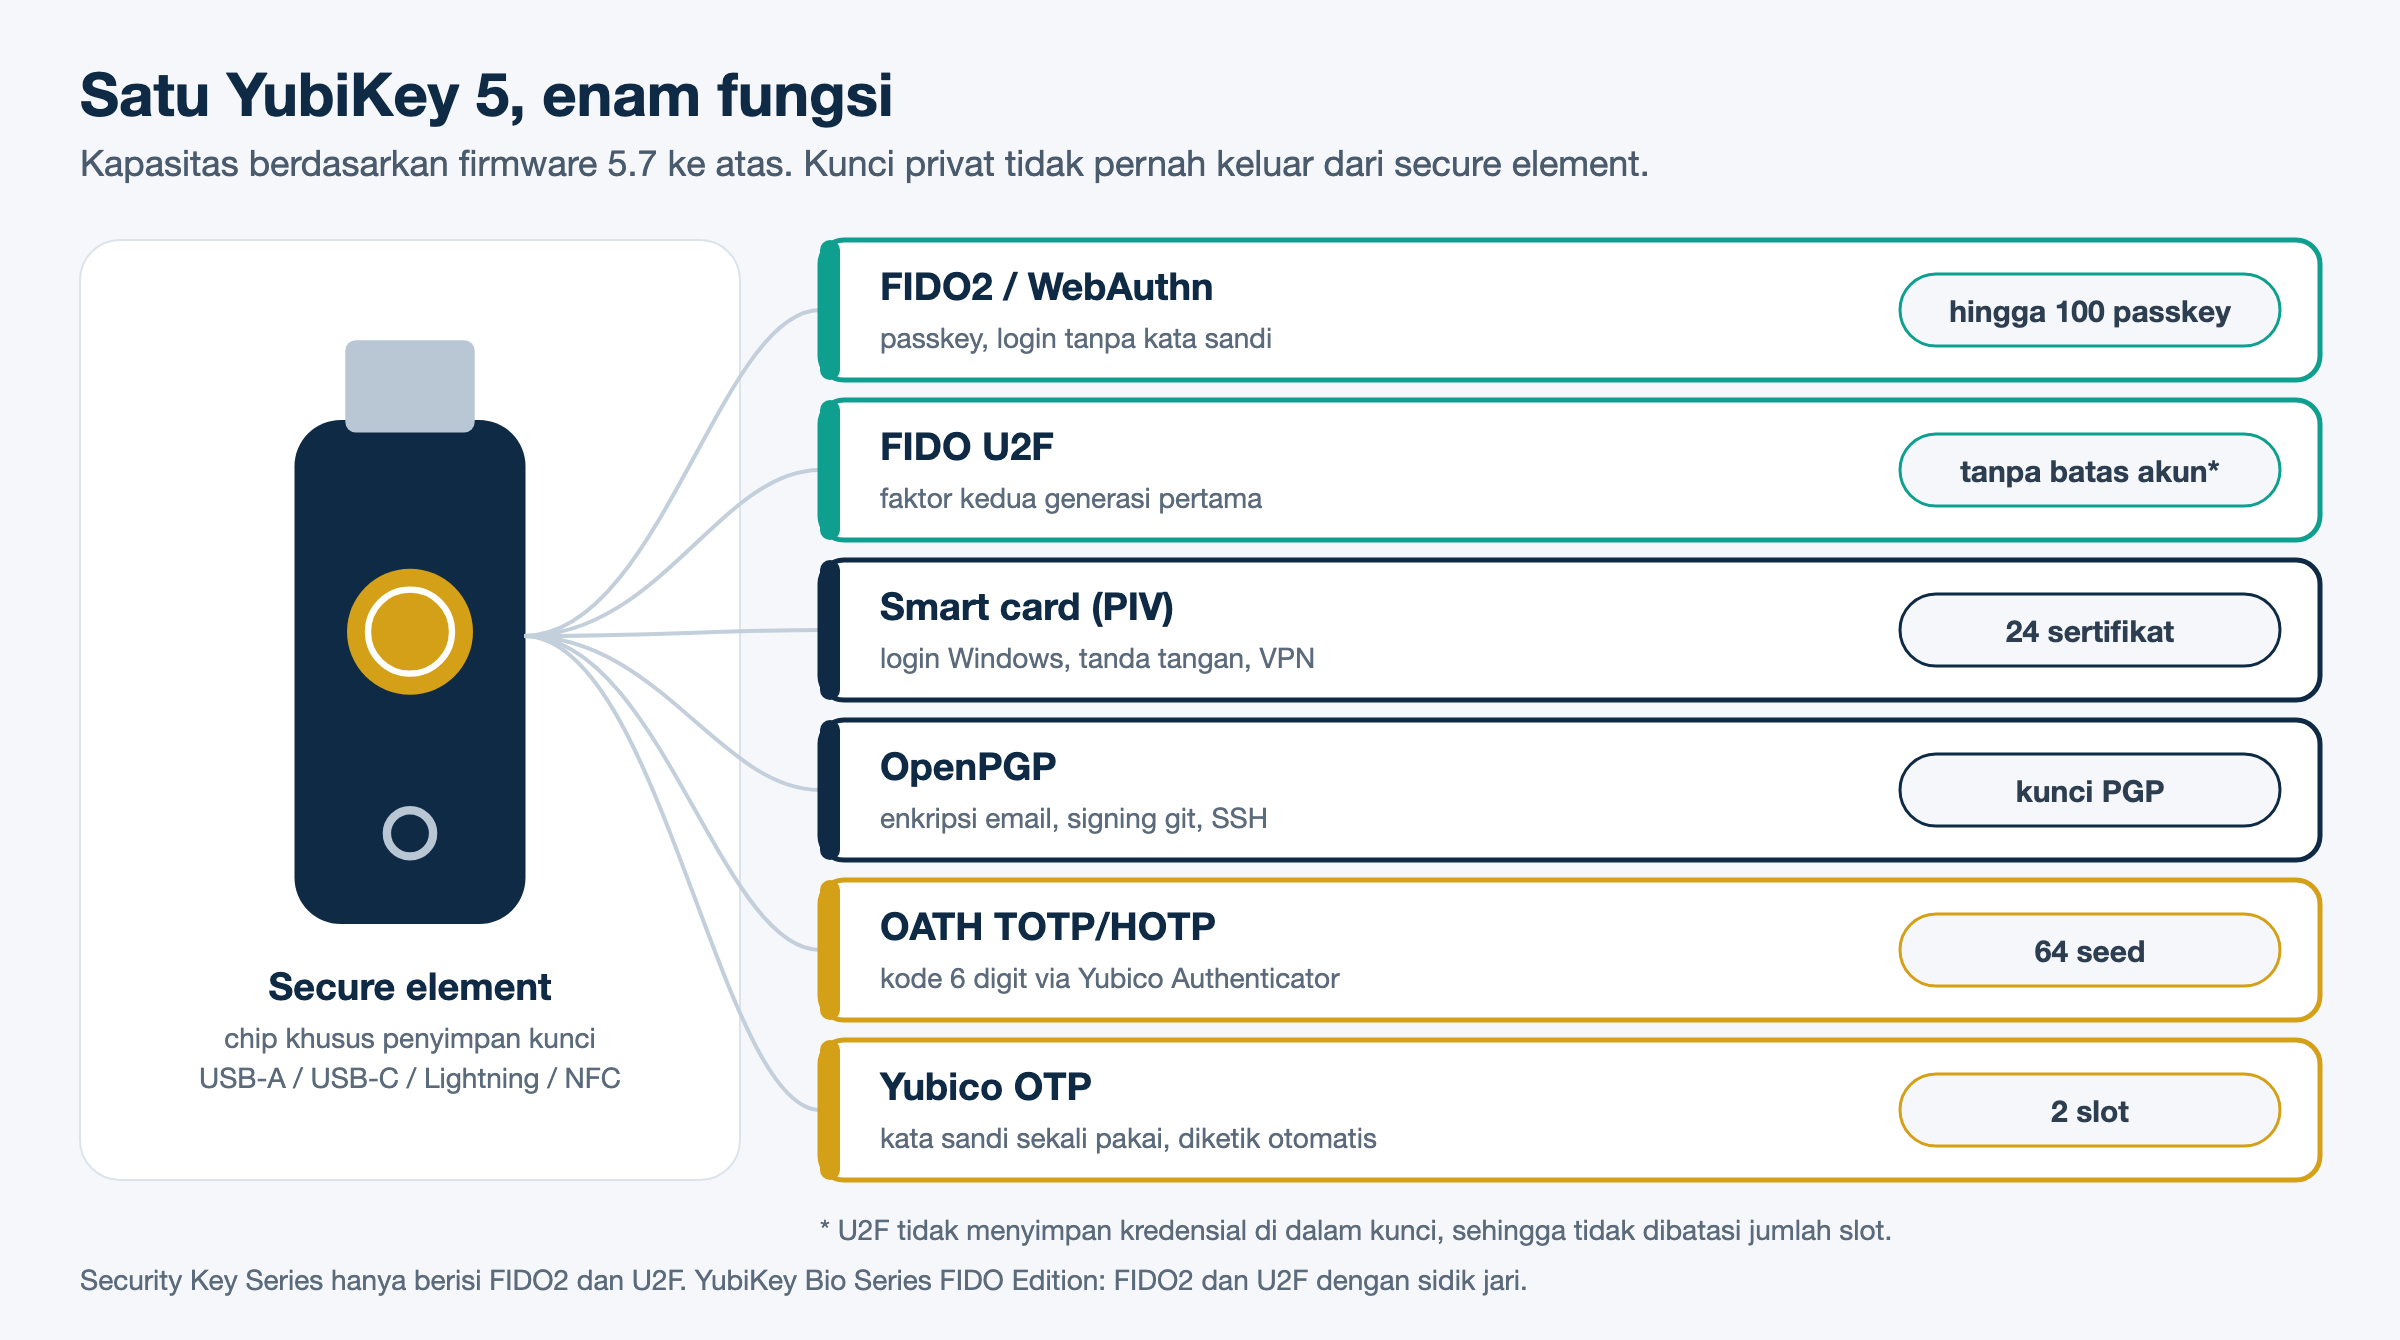
Di dalam YubiKey ada secure element, chip khusus yang menyimpan kunci kriptografi dan menjalankan operasi kriptografi di dalamnya. Prinsipnya mirip HSM berukuran mini: kunci privat dibuat di dalam perangkat dan tidak pernah keluar.
Saat dipakai untuk login dengan standar FIDO2/WebAuthn, alurnya kira-kira begini:
- Pendaftaran. Saat Anda menambahkan YubiKey ke akun, YubiKey membuat sepasang kunci khusus untuk situs itu. Kunci publiknya dikirim ke situs, sedangkan kunci privatnya tetap di dalam YubiKey.
- Login. Situs mengirim tantangan berupa data acak. Browser meneruskannya ke YubiKey bersama alamat situs yang sedang dibuka.
- Konfirmasi. Anda menyentuh YubiKey, dan bila diatur, memasukkan PIN atau sidik jari. Ini membuktikan ada manusia yang hadir secara fisik.
- Tanda tangan. YubiKey menandatangani tantangan dengan kunci privat milik situs tersebut, lalu situs memverifikasinya dengan kunci publik yang tersimpan.
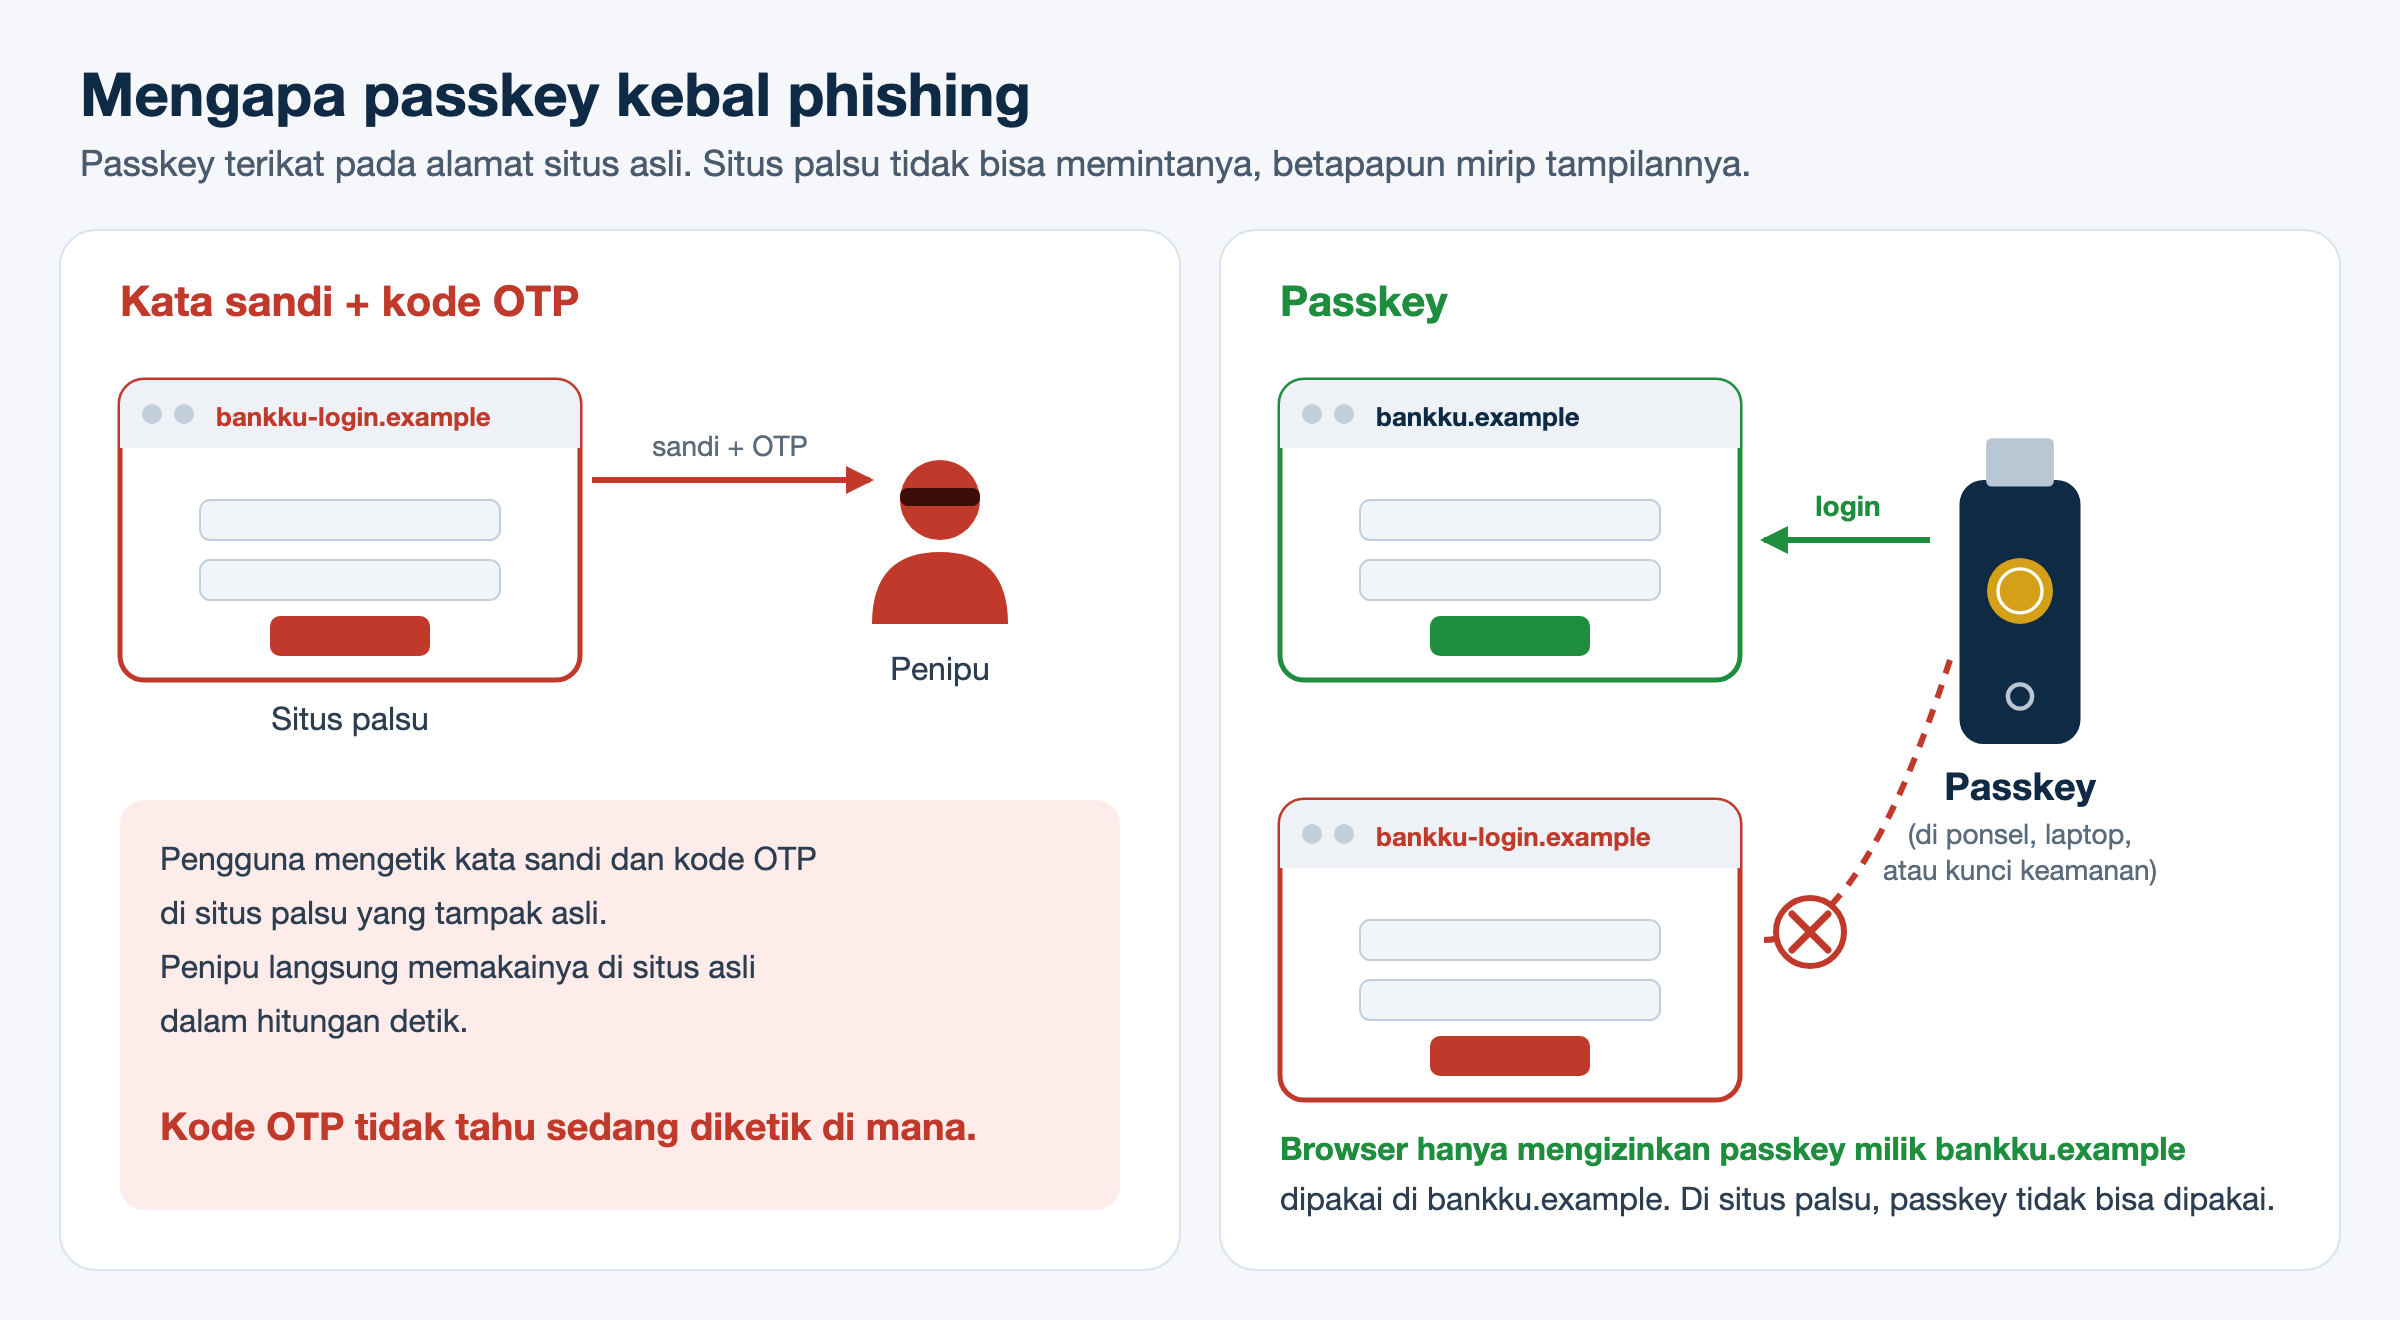
Mengapa ini kebal phishing? Karena kunci terikat pada alamat situs asli. Jika Anda tertipu membuka situs palsu seperti g00gle-login.com, YubiKey tidak punya kunci untuk alamat itu, sehingga login gagal walaupun tampilannya mirip sempurna. Berbeda dengan kode OTP dari SMS atau aplikasi, yang bisa Anda ketik sendiri ke situs palsu.
Protokol yang didukung
Kekuatan YubiKey 5 Series ada pada dukungan banyak protokol dalam satu perangkat, sehingga bisa dipakai untuk sistem modern maupun lama:
| Protokol | Fungsi | Contoh pemakaian |
|---|---|---|
| FIDO2 / WebAuthn (passkey) | Login tanpa kata sandi atau sebagai faktor kedua, kebal phishing | Akun Google, Microsoft, GitHub, Apple |
| FIDO U2F | Faktor kedua generasi pertama, kebal phishing | Layanan lama yang belum mendukung FIDO2 |
| Smart card (PIV) | Menyimpan sertifikat dan kunci untuk login dan tanda tangan | Login Windows atau Active Directory, tanda tangan dokumen, VPN |
| OpenPGP | Kunci PGP untuk enkripsi dan tanda tangan | Enkripsi email, tanda tangan commit git, SSH |
| OATH (TOTP/HOTP) | Menyimpan “seed” kode 6 digit, dibaca lewat aplikasi Yubico Authenticator | Pengganti Google Authenticator untuk situs yang hanya mendukung TOTP |
| Yubico OTP | Kata sandi sekali pakai asli Yubico, diketik otomatis seperti keyboard | Sistem lama yang mendukung Yubico OTP |
Sejak firmware 5.7, satu YubiKey 5 bisa menyimpan hingga 100 passkey (sebelumnya 25), 64 seed OATH (sebelumnya 32), 24 sertifikat PIV, dan 2 seed OTP, total 190 kredensial.
Lini produk dan harga
Harga di bawah adalah harga di toko resmi Yubico (dalam dolar AS) per November 2026, belum termasuk pajak dan ongkos kirim.
| Seri | Model | Harga | Untuk siapa |
|---|---|---|---|
| Security Key Series | Security Key NFC, Security Key C NFC | US$29 | Pengguna yang hanya butuh FIDO2/U2F (passkey dan 2FA). Paling terjangkau. |
| YubiKey 5 Series | 5 NFC, 5C NFC (US$58); 5C (US$65); 5 Nano, 5C Nano (US$68); 5Ci dengan USB-C dan Lightning (US$85) | US$58 sampai US$85 | Pengguna yang butuh semua protokol: FIDO2, PIV, OpenPGP, OATH, OTP |
| YubiKey Bio Series | YubiKey Bio dan C Bio, FIDO Edition | US$98 | Login dengan sidik jari, terutama di komputer desktop |
| YubiKey 5 FIPS Series | Varian FIPS 140-3 dari semua model YubiKey 5 | US$88 sampai US$115 | Instansi pemerintah dan industri teregulasi |
| YubiHSM 2 | YubiHSM 2 v2.4 (US$650), YubiHSM 2 FIPS 140-3 v2.4 (US$950) | US$650 sampai US$950 | Perlindungan kunci di server (HSM berbentuk USB nano) |
Beberapa detail penting dari halaman produk resmi:
- Security Key Series hanya mendukung FIDO. Fitur smart card/PIV, OpenPGP, OATH, dan OTP tidak tersedia.
- YubiKey Bio Series menyimpan templat sidik jari di dalam secure element pada perangkat, bukan di komputer atau cloud. Versi Multi-protocol Edition, yang menambahkan smart card/PIV untuk login Windows dengan sidik jari, hanya tersedia lewat langganan YubiKey as a Service.
- YubiKey 5 FIPS Series tervalidasi FIPS 140-3 (Overall Level 2, Physical Security Level 3). Menurut Yubico, seri ini memenuhi tingkat jaminan autentikator tertinggi (AAL3) dalam panduan NIST SP 800-63B. Toko resmi masih menjual varian FIPS 140-2 berdampingan dengan FIPS 140-3. Untuk pengadaan baru, pilih varian FIPS 140-3, karena sertifikat FIPS 140-2 sudah dipindahkan NIST ke daftar historis setelah 21 September 2026.
- YubiHSM 2 adalah hardware security module berbentuk USB nano. Prinsip kerjanya kami bahas di artikel cara kerja HSM.
Firmware tidak bisa diperbarui, dan itu disengaja
Satu hal yang sering mengejutkan pengguna baru: firmware YubiKey tidak bisa di-upgrade. Yubico menegaskan bahwa satu-satunya cara mendapatkan firmware baru adalah membeli kunci baru. Ini keputusan keamanan. Jika firmware tidak bisa diubah, penyerang juga tidak bisa menanamkan firmware jahat ke dalam kunci. Konsekuensinya, fitur baru dan perbaikan celah hanya hadir di unit baru.
Versi firmware penting yang perlu diketahui:
- 5.7 (dikirim sejak 21 Mei 2024): beralih ke pustaka kriptografi buatan Yubico sendiri, kapasitas kredensial jauh lebih besar, mendukung CTAP 2.1 (pengaturan PIN FIDO2 yang lebih ketat), kunci RSA-3072/4096 dan Ed25519/X25519, enterprise attestation, serta pembatasan NFC selama pengiriman untuk mencegah manipulasi di perjalanan.
- 5.8 (diluncurkan Juli 2026): mendukung CTAP 2.3 dan memperluas passkey dari sekadar login menjadi otorisasi, misalnya untuk dompet identitas digital, tanda tangan dokumen, dan konfirmasi pembayaran (Secure Payment Confirmation). Fitur lain: conditional mediation, sehingga passkey di YubiKey bisa muncul di daftar isian otomatis browser seperti passkey biasa, serta kapasitas RP ID enterprise attestation yang naik dari 2 menjadi 16. Fitur tanda tangan berbasis passkey masih berstatus preview untuk pengembang dan belum ditujukan untuk produksi.
Catatan: YubiKey FIPS Series tetap memakai firmware 5.7.4 yang tervalidasi FIPS 140-3. Menurut dokumentasi Yubico, YubiKey dengan firmware 5.8 bukan kunci FIPS.
Perkembangan terbaru: YubiKey pascakuantum dan YubiID
Pada konferensi pengguna pertamanya, YubiNation 2026 di San Francisco awal November 2026, Yubico memperkenalkan dua hal:
- YubiKey siap pascakuantum (PQC), beta publik. Kunci generasi baru dengan secure element baru, mendukung algoritma standar NIST ML-DSA (FIPS 204) untuk tanda tangan digital dan ML-KEM (FIPS 203) untuk enkapsulasi kunci. Fiturnya mencakup passkey berbasis ML-DSA dan kredensial PIV berbasis PQC. Program beta dibuka mulai 3 November 2026 untuk pengembang dan pengguna awal, dan Yubico menegaskan perangkat ini untuk pengujian, bukan produksi.
- YubiID, akses awal terbatas. Layanan siklus hidup identitas yang menghubungkan verifikasi identitas dengan pendaftaran YubiKey, pengelolaan kredensial, dan pemulihan akun.
Mengapa kriptografi pascakuantum penting? Algoritma tanda tangan yang dipakai passkey saat ini, seperti ECDSA dan RSA, secara teori bisa dipecahkan komputer kuantum skala besar di masa depan. Karena firmware YubiKey tidak bisa diperbarui, kesiapan PQC harus ditanam di perangkat kerasnya sejak awal.
Kinerja bisnis
Dalam laporan kuartal III 2026 (Juli sampai September) yang terbit 5 November 2026, Yubico mencatat kuartal terkuat dalam sejarahnya:
| Indikator Q3 2026 | Nilai | Perubahan |
|---|---|---|
| Penjualan bersih | SEK 708,0 juta | naik 29,3% dari SEK 547,5 juta |
| Pemesanan (bookings) | SEK 949,0 juta | naik 88,2% dari SEK 504,2 juta |
| Margin EBIT | 25,3% | dari 14,5% |
| Laba bersih | SEK 148,5 juta | dari SEK 64,2 juta |
| ARR (pendapatan berulang tahunan) | SEK 436,9 juta | naik 13,1% |
Wilayah Amerika menyumbang 66,7% penjualan, dan EMEA 23,3%. Manajemen mengingatkan bahwa lonjakan pemesanan dipengaruhi beberapa pesanan besar dan tidak boleh dianggap sebagai patokan baru. Tanpa pesanan besar, pemesanan tumbuh 40% di kuartal itu. Dewan juga menetapkan target 2027 sampai 2031: rata-rata pertumbuhan penjualan 15 sampai 20% per tahun, dan margin EBIT berkelanjutan menuju 20% pada 2031.
Catatan keamanan: dua celah yang pernah terjadi
Tidak ada produk keamanan yang sempurna. Dua kasus berikut penting diketahui, terutama jika Anda memakai YubiKey lama.
YSA-2024-03: kebocoran kunci ECDSA (dikenal sebagai EUCLEAK)
- Penyebab: celah side-channel pada implementasi ECDSA di pustaka kriptografi Infineon yang dipakai YubiKey.
- Terdampak: YubiKey 5 Series dan Security Key Series dengan firmware di bawah 5.7.0, serta YubiHSM 2 dengan firmware di bawah 2.4.0.
- Tingkat risiko: Moderate, skor CVSS 4.9. Penyerang harus menguasai fisik kunci, mengetahui akun yang disasar, dan memiliki peralatan khusus. Tergantung kasusnya, penyerang juga perlu informasi tambahan seperti nama pengguna, PIN, kata sandi akun, atau kunci autentikasi.
- Penemu: Dr. Thomas Roche dari NinjaLab, dilaporkan ke Yubico pada 19 April 2024.
- Solusi: YubiKey yang dikirim sejak 21 Mei 2024 dengan firmware 5.7 tidak terdampak. Karena firmware tidak bisa diperbarui, pengguna kunci lama yang khawatir perlu mengganti kuncinya. Untuk kebanyakan pengguna pribadi, risikonya kecil selama kunci tidak hilang atau dicuri.
YSA-2017-01: pembangkitan kunci RSA yang lemah (ROCA)
- Penyebab: kelemahan pembangkitan kunci RSA di pustaka Infineon, ditemukan peneliti Masaryk University, Republik Ceko.
- Terdampak: fungsi PIV dan OpenPGP pada YubiKey 4 (firmware 4.2.6 sampai 4.3.4) yang membuat kunci RSA di dalam perangkat. FIDO U2F, Yubico OTP, dan OATH tidak terdampak.
- Solusi: unit YubiKey 4 yang dikirim setelah 6 Juni 2017 sudah memakai fungsi pembangkitan kunci yang berbeda. Yubico menyediakan portal pelanggan berisi rekomendasi mitigasi dan program penggantian bagi pengguna terdampak.
Analisis redaksi: Kedua kasus berasal dari pustaka pihak ketiga, dan Yubico akhirnya beralih ke pustaka kriptografinya sendiri mulai firmware 5.7. Pelajaran pentingnya: cek versi firmware kunci Anda lewat aplikasi Yubico Authenticator, dan pertimbangkan penggantian bila kunci dipakai untuk akun berisiko tinggi.
Cara mulai memakai YubiKey
- Pilih model sesuai port perangkat Anda. Untuk kebanyakan orang, YubiKey 5C NFC atau Security Key C NFC sudah cukup: USB-C untuk laptop, NFC untuk ponsel.
- Beli dua kunci. Daftarkan keduanya ke setiap akun penting, lalu simpan satu di tempat aman sebagai cadangan. Jika satu kunci hilang, Anda tidak terkunci dari akun sendiri.
- Daftarkan di akun utama. Buka pengaturan keamanan akun Google, Microsoft, Apple, GitHub, atau layanan lain, lalu pilih opsi “security key” atau “passkey”.
- Atur PIN FIDO2 agar kunci yang hilang tidak bisa langsung dipakai orang lain.
- Pasang aplikasi Yubico Authenticator untuk mengelola PIN, melihat passkey yang tersimpan, dan menyimpan kode TOTP.
- Kurangi metode cadangan yang lemah seperti SMS jika layanan mengizinkan, karena penyerang biasanya menyasar jalur pemulihan akun yang paling lemah.
Tips membeli di Indonesia: beli dari toko resmi Yubico atau reseller yang terdaftar di situs Yubico. Hindari kunci bekas atau yang kemasannya sudah terbuka. Kunci keamanan adalah perangkat yang Anda percayai sepenuhnya, jadi asal-usulnya harus jelas.
Kelebihan dan keterbatasan
| Kelebihan | Keterbatasan |
|---|---|
| Kebal phishing karena terikat pada alamat situs asli | Bisa hilang. Wajib punya kunci cadangan. |
| Kunci privat tidak bisa diekstrak dari perangkat | Firmware tidak bisa diperbarui, jadi fitur baru berarti beli unit baru |
| Tanpa baterai dan tanpa perlu instal software untuk login FIDO | Harga lebih mahal dibanding aplikasi autentikator gratis |
| Satu kunci untuk ratusan akun dan banyak protokol | Tidak semua layanan mendukung kunci keamanan |
| Tidak butuh sinyal, ponsel, atau koneksi internet | Passkey di YubiKey tidak tersinkron ke cloud, sehingga perlu didaftarkan per kunci |
Kesimpulan
Yubico berawal dari perangkat OTP sederhana pada 2007, lalu berkembang menjadi salah satu pelopor standar login modern. Ia ikut menciptakan U2F bersama Google dan ikut menyusun FIDO2/WebAuthn yang kini menjadi dasar passkey. YubiKey menawarkan perlindungan yang kebal phishing dalam perangkat fisik kecil, dengan pilihan dari Security Key seharga US$29 sampai seri FIPS untuk instansi pemerintah. Dengan firmware 5.8 dan YubiKey pascakuantum yang sedang diuji, Yubico mengarahkan kunci keamanan dari sekadar alat login menjadi akar kepercayaan untuk tanda tangan, pembayaran, dan identitas digital.
Sumber
- Yubico: Company History
- Yubico: About Us
- Yubico Investor Relations
- Yubico Quarterly Report Q3 2026 (PDF)
- Yubico: Jerrod Chong appointed as acting CEO
- Yubico: Yubico is now trading as YUBICO on Nasdaq in Stockholm
- Yubico: YubiKey 5 Series
- Yubico: Security Key Series
- Yubico: YubiKey Bio Series
- Yubico: YubiKey FIPS Series
- Yubico Store
- Yubico: YubiKey 5 Series and Security Key Series with 5.7 firmware
- Yubico Technical Manual: 5.8 Firmware Specifics
- Yubico: PQC-Ready YubiKey Beta Program
- Yubico: YubiNation 2026 takeaways
- Yubico Security Advisory YSA-2024-03: Infineon ECDSA Private Key Recovery
- Yubico Security Advisory YSA-2017-01: Infineon weak RSA key generation

[…] Artinya, passkey tersinkron sudah sangat memadai untuk kebanyakan orang. Untuk akses paling sensitif, seperti admin sistem atau instansi pemerintah, passkey terikat perangkat masih menjadi pilihan yang lebih kuat. Pembahasan kunci keamanan perangkat keras bisa Anda baca di artikel Yubico dan YubiKey. […]