
Pada 2 November 2026, perusahaan keamanan aplikasi Promon, yang berkantor pusat di Oslo, Norwegia, menerbitkan temuan yang menunjukkan mengapa satu lapisan keamanan saja tidak cukup. Saat memindai versi aplikasi yang di-repackage (dimodifikasi lalu disebarkan ulang), tim Promon menemukan aplikasi bank yang dimodifikasi oleh kelompok di balik malware yang dinamai Hirudo oleh perusahaan intelijen ancaman ThreatFabric. Di dalamnya ada blok XML berisi private key dan rantai sertifikat: sebuah keybox attestation Android yang bocor.
Temuan ini penting bagi Indonesia karena dua alasan. Pertama, menurut laporan ThreatFabric, Hirudo punya versi pengganti khusus untuk delapan aplikasi bank Indonesia dari tujuh bank. Kedua, keybox yang bocor memungkinkan penyerang memalsukan “bukti hardware” yang selama ini dianggap salah satu sinyal keamanan paling kuat di Android.
Artikel ini merangkum secara lengkap cara kerja Hirudo, apa itu keybox dan mengapa kebocorannya berbahaya, bagaimana Promon menemukannya, kaitannya dengan kampanye serupa di Indonesia, serta pelajaran bagi bank, pengembang aplikasi, dan nasabah.
Catatan: artikel ini disusun dari laporan asli ThreatFabric (14 Oktober 2026), tulisan Promon (2 November 2026), laporan Group-IB tentang GoldFactory (3 Desember 2025), dan dokumentasi resmi Android tentang key attestation. ThreatFabric tidak menyebutkan nama kedelapan aplikasi bank yang ditiru, sehingga kami juga tidak menyebutkannya. Opini diberi label “Analisis redaksi”.
Ringkasan Cepat
- Hirudo adalah trojan akses jarak jauh (RAT) perbankan Android yang menggabungkan pencurian kredensial dengan kendali langsung atas ponsel korban.
- Alih-alih hanya menampilkan layar login palsu di atas aplikasi bank, Hirudo menghapus aplikasi bank asli dan menggantinya dengan salinan yang sudah dimodifikasi.
- Salinan palsu itu membawa mesin hooking yang “membutakan” pemeriksaan keamanan aplikasi bank dari dalam: tanda tangan aplikasi, daftar layanan aksesibilitas, proteksi tangkapan layar, key attestation, dan Play Integrity.
- Untuk memalsukan key attestation, Hirudo memakai keybox yang bocor ke publik. Saat Promon memeriksanya, keybox itu masih valid. Promon melaporkannya ke Google pada Agustus 2026, dan keybox itu kini sudah dicabut.
- Permintaan Play Integrity dari aplikasi palsu diteruskan ke server milik penyerang, sehingga verdict “valid” saja tidak membuktikan aplikasinya asli.
- Kesimpulan semua pihak sama: sinyal keamanan yang dihasilkan aplikasi di perangkat bisa dimanipulasi, sehingga keputusan akhir harus diverifikasi di server dan didukung analitik perilaku.
Kronologi
| Waktu | Peristiwa | Sumber |
|---|---|---|
| Februari 2024 | Group-IB pertama kali mengungkap kampanye trojan mobile milik kelompok yang dilacak sebagai GoldFactory di Asia-Pasifik | Group-IB |
| Oktober 2024 | Group-IB mulai mendeteksi aplikasi bank yang dimodifikasi, kasus pertama di Thailand, lalu Vietnam | Group-IB |
| Maret 2025 | Seorang mitra melaporkan kepada Promon sebuah aplikasi yang di-repackage, yang belakangan dikenal sebagai keluarga SkyHook | Promon |
| Pertengahan 2025 | Group-IB mencatat lonjakan infeksi aplikasi bank modifikasi di Indonesia | Group-IB |
| 3 Desember 2025 | Group-IB menerbitkan laporan GoldFactory, termasuk keluarga FriHook, SkyHook, dan PineHook | Group-IB |
| 11 Mei 2026 | Promon menerbitkan peringatan tentang RAT yang meniru aplikasi pajak (Coretax, M-Pajak) yang menyerang nasabah bank Indonesia | Promon |
| Juni 2026 | Halaman bergaya Play Store untuk umpan “1v1 vip” diarsipkan, terhubung ke kampanye Hirudo | ThreatFabric |
| Agustus 2026 | ThreatFabric menangkap data backend Hirudo; Promon menghubungi Google tentang keybox yang bocor | ThreatFabric, Promon |
| Akhir September hingga Oktober 2026 | Sebagian jalur unduhan malware masih aktif | ThreatFabric |
| 14 Oktober 2026 | ThreatFabric menerbitkan laporan “Hirudo: From Fake Updates to Patched Banking Apps” | ThreatFabric |
| 2 November 2026 | Promon menerbitkan kisah penemuan independennya, termasuk keybox yang bocor | Promon |
Apa Itu Hirudo?
Menurut ThreatFabric, Hirudo adalah RAT perbankan Android baru yang menggabungkan phishing kredensial, pengambilalihan perangkat, tangkapan layar dan kamera, serta pencurian SMS, dan mengaitkan setiap data curian dengan perangkat dan aplikasi target tertentu.
Desain dua tahap: umpan dan muatan
Hirudo dikirim dalam dua bagian:
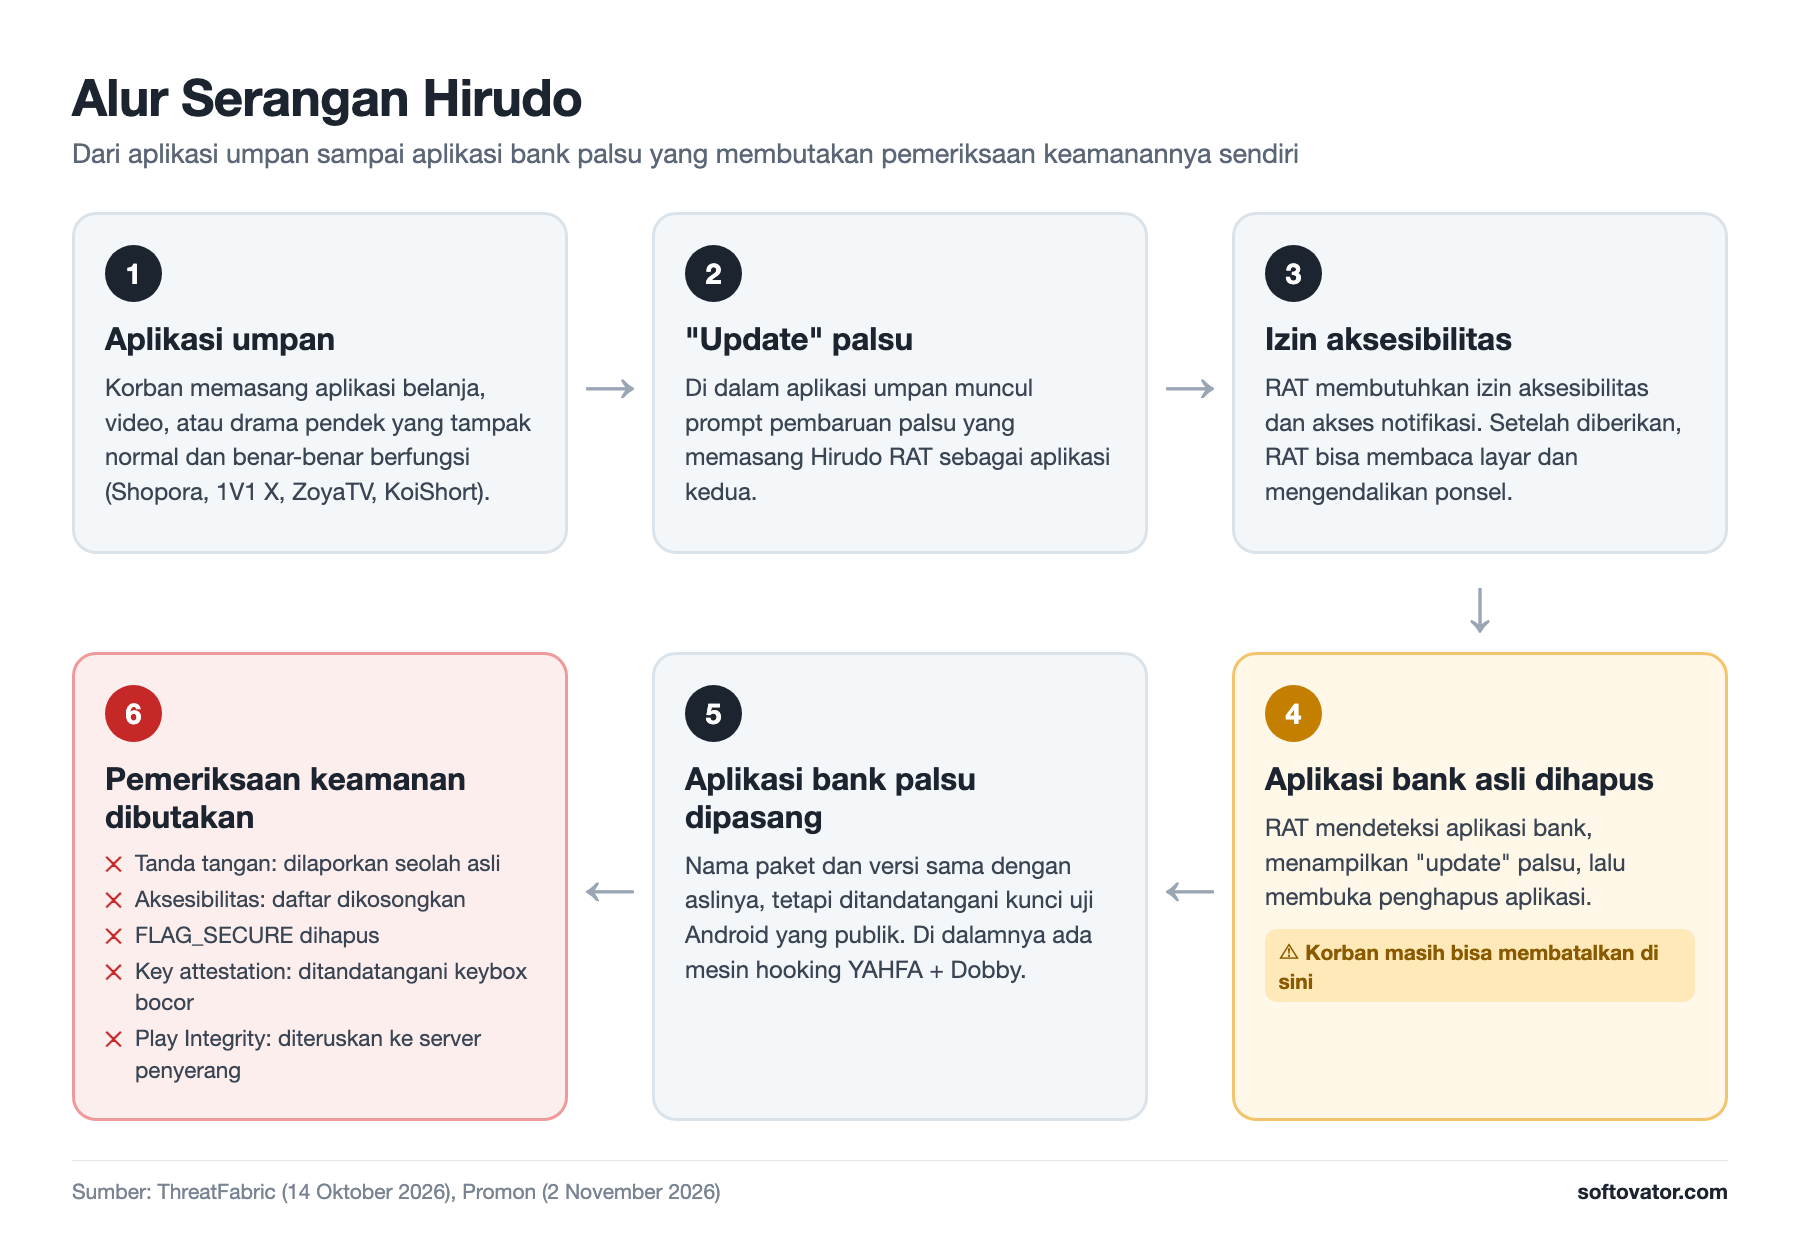
- Dropper (aplikasi umpan). Korban pertama kali memasang aplikasi yang tampak normal: aplikasi belanja (Shopora), aplikasi video dewasa (1V1 X), atau aplikasi drama pendek (ZoyaTV atau KoiShort). Aplikasi ini benar-benar berfungsi dan menampilkan konten sungguhan, sehingga tampak sah.
- Payload (Hirudo RAT). Di balik konten itu, dropper memeriksa apakah RAT sudah terpasang dengan izin aksesibilitas dan akses notifikasi. Jika belum, muncul prompt “update” palsu di dalam aplikasi yang menawarkan pemasangan APK kedua. Salah satu dropper belanja bahkan mengaktifkan VPN “lubang hitam” yang memutus lalu lintas internet IPv4 selama pemasangan.
Kemampuan Hirudo
- Checkout palsu: saat korban membayar di aplikasi umpan, Hirudo menampilkan halaman pembayaran palsu di WebView transparan, berlogo bank atau dompet digital, dalam delapan bahasa. PIN pembayaran yang diketik dikirim ke penyerang, lalu muncul pesan “pembayaran berhasil” palsu.
- Pencurian kata sandi aplikasi bank dan dompet digital melalui prompt khusus, sambil membaca layar aplikasi asli agar ID pengguna atau nominal yang ditampilkan terlihat meyakinkan.
- Pencurian kunci layar ponsel: overlay pola palsu layar penuh, dan pada satu versi, pembacaan PIN, kata sandi, dan pola langsung dari layar kunci asli melalui aksesibilitas.
- Kendali jarak jauh: melihat layar secara langsung lewat WebRTC, sesi kamera depan dan belakang.
- Pencurian SMS: pemindaian awal SMS 90 hari ke belakang, dengan daftar pengirim dari bank dan dompet digital.
Cara Hirudo Mengganti Aplikasi Bank
Hirudo menyimpan daftar 42 aplikasi keuangan, tetapi hanya delapan aplikasi bank Indonesia (dari tujuh bank) yang punya file pengganti khusus. Langkahnya menurut ThreatFabric:
- RAT mendeteksi aplikasi bank yang terpasang melalui layanan aksesibilitas.
- RAT memeriksa sertifikat tanda tangan aplikasi itu terhadap referensi yang tersimpan.
- Muncul prompt “update” palsu.
- RAT membuka penghapus aplikasi (uninstaller) Android untuk aplikasi bank asli tanpa menunggu korban mengetuk, sambil mengunduh aplikasi pengganti di latar belakang.
- RAT menjalankan proses pemasangan aplikasi palsu melalui aksesibilitas.
Aplikasi pengganti memakai nama paket dan versi yang sama dengan aplikasi asli, tetapi ditandatangani dengan kunci uji Android yang bersifat publik, bukan kunci milik bank. Karena Android menolak memasang aplikasi dengan tanda tangan berbeda sebagai pembaruan, aplikasi asli harus dihapus lebih dulu. ThreatFabric menekankan ini sebagai titik lemah teknik tersebut: korban masih bisa menghentikan proses penghapusan atau pemasangan.
Di Dalam Aplikasi Bank Palsu: Mesin yang Membutakan Pemeriksaan Keamanan
Yang membuat penggantian ini berbahaya adalah apa yang terjadi setelah aplikasi palsu terpasang. ThreatFabric membedah salah satu build palsu dan menemukan kode bank nyaris tidak disentuh. Hanya satu baris yang disisipkan ke kelas Application. Saat aplikasi dibuka, baris itu memuat mesin hooking dari file aset yang dibundel. Mesin ini dibangun di atas dua framework open source terkenal: YAHFA (mengganti method Java) dan Dobby (menghook fungsi native). Mesin hanya aktif jika ada file pemicu yang ditulis oleh RAT, sehingga aplikasi palsu yang berdiri sendiri tanpa RAT nyaris tidak menunjukkan apa-apa.
Setelah aktif, pertahanan aplikasi bank berbalik melawan dirinya sendiri:
| Pemeriksaan keamanan aplikasi bank | Yang dilakukan mesin Hirudo |
|---|---|
| Memeriksa sertifikat tanda tangan aplikasi | Mengembalikan sertifikat asli dan menyembunyikan tanda tangan kunci uji |
| Memeriksa layanan aksesibilitas yang aktif | Mengembalikan daftar kosong, sehingga layanan pengendali tidak terlihat |
| Memblokir tangkapan layar (FLAG_SECURE) | Menghapus flag tersebut, sehingga layar bank bisa dilihat dan direkam dari jauh |
| Key attestation | Sertifikat attestation ditandatangani ulang dengan keybox yang dibundel |
| Play Integrity | Permintaan diteruskan lewat HTTP biasa ke server milik penyerang, yang mengembalikan verdict untuk diterima aplikasi |
Promon, yang menganalisis sampel dari kelompok yang sama, mencatat perilaku yang khas untuk serangan vishing (penipuan lewat telepon): menyembunyikan layanan aksesibilitas berbahaya dari aplikasi, menghapus FLAG_SECURE, membuat status panggilan selalu terbaca “idle” (tidak sedang menelepon), dan membuat ADB serta opsi pengembang tampak nonaktif. Menurut Promon, sampel itu juga membawa cara melewati deteksi repackaging yang ditulis untuk beberapa produk proteksi yang berbeda, serta jejak string yang merujuk ke bank kedua. Promon menyimpulkan ini lebih mirip toolkit yang dipelihara daripada serangan sekali pakai terhadap satu aplikasi.
Apa Itu Keybox, dan Mengapa Kebocorannya Berbahaya?
Key attestation dalam satu paragraf
Promon menjelaskannya dengan ringkas. Android key attestation memungkinkan aplikasi meminta hardware keamanan perangkat membuat sebuah kunci. Sistem operasi memberi tahu hardware aplikasi mana yang meminta, lalu hardware menerbitkan sertifikat untuk kunci baru itu, yang menyatakan aplikasi mana yang meminta dan dalam kondisi apa perangkatnya. Sertifikat itu ditandatangani dengan kunci attestation perangkat, yang sertifikatnya ditandatangani sertifikat perantara (intermediate), dan rantai itu berakhir di sertifikat root yang dipublikasikan Google. Siapa pun bisa menelusuri tanda tangan itu ke atas untuk memastikan pernyataannya benar-benar datang dari hardware asli.
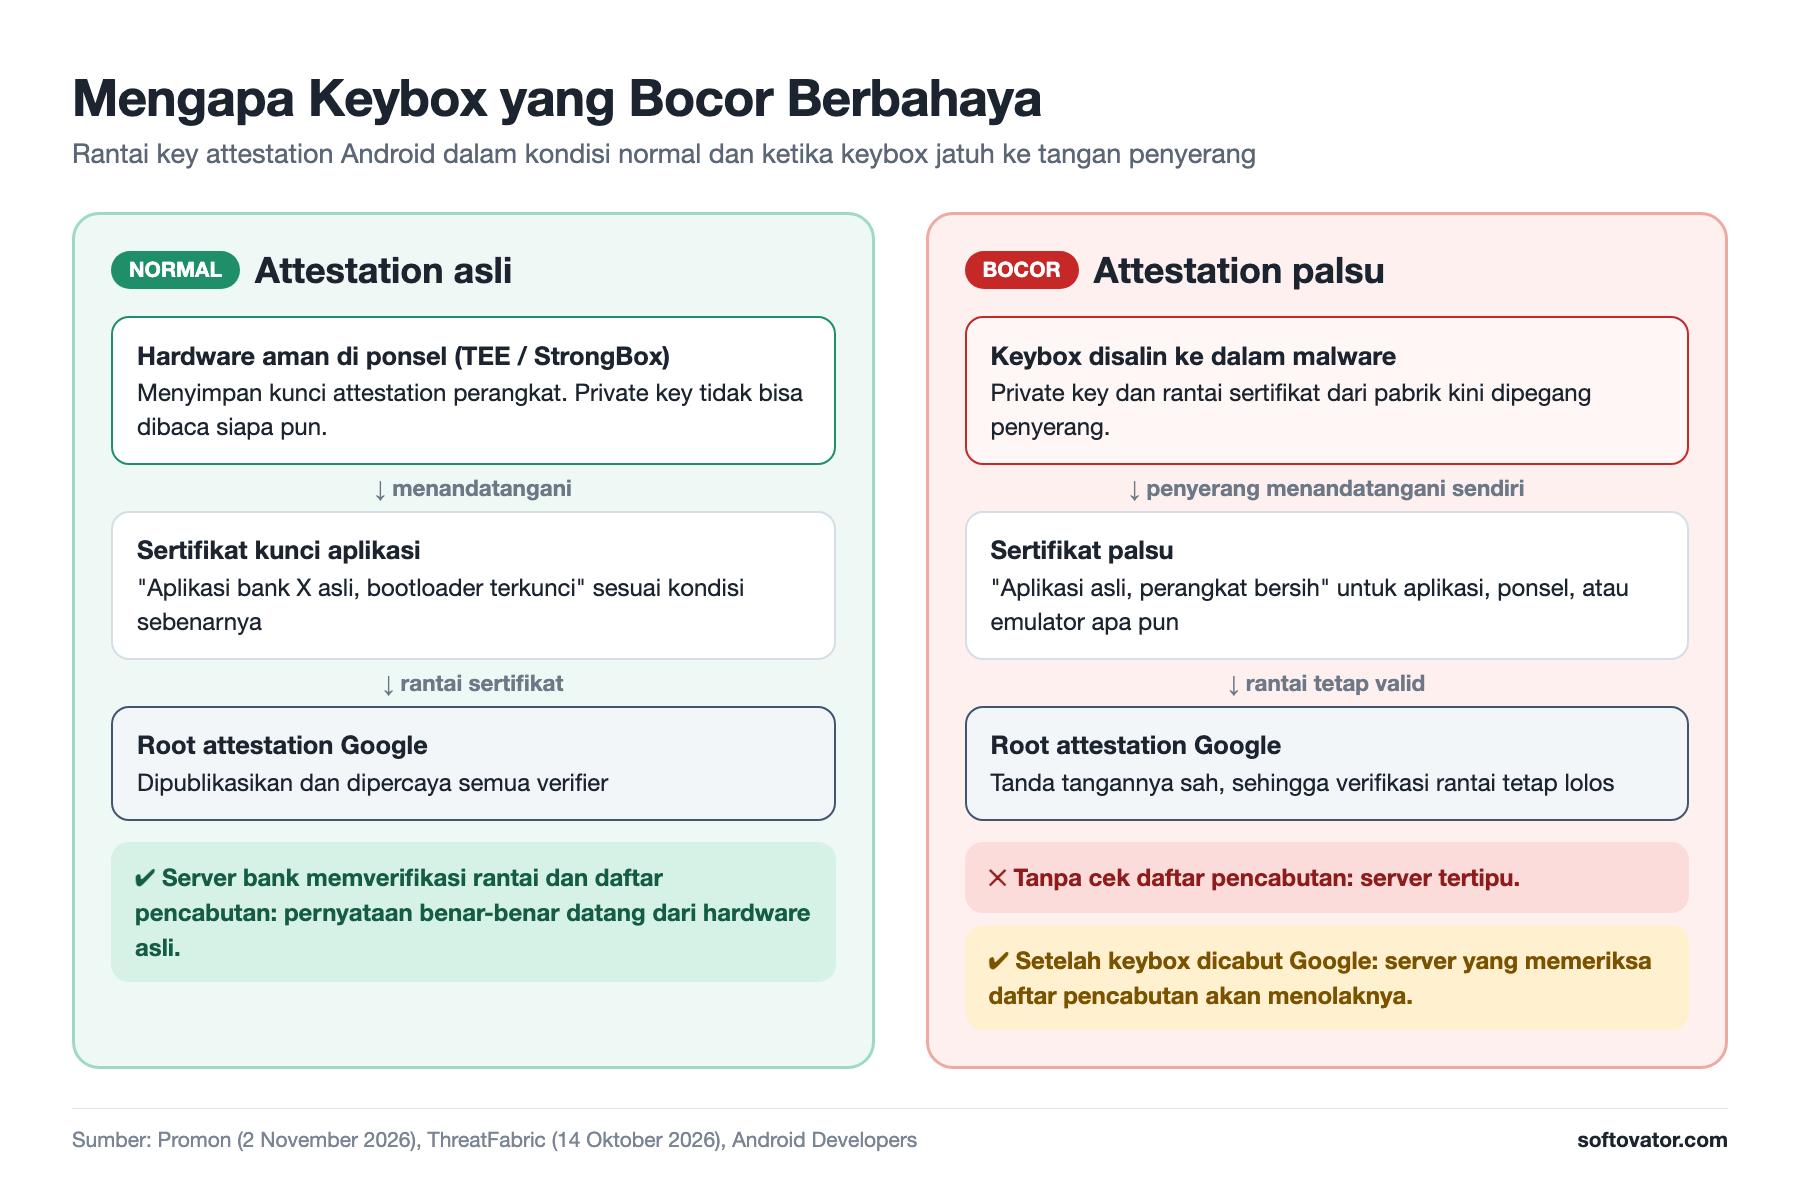
Keybox, menurut Promon, berisi private key dan rantai sertifikat yang ditanamkan ke perangkat di pabrik. Dalam kondisi normal, private key itu tersimpan di hardware aman dan tidak pernah bisa dibaca.
Mengapa keybox bocor sangat berbahaya
Promon memeriksa keybox di dalam sampel Hirudo dan menemukan bahwa kedua private key cocok dengan sertifikatnya, kedua rantai valid sampai ke root attestation Google yang dipublikasikan, dan tidak ada kunci yang tercantum di daftar pencabutan Google. Dengan kata lain, keybox itu asli dan masih berfungsi saat ditemukan.
Akibatnya, menurut Promon:
- Pemegang keybox seperti ini bisa membuat attestation untuk kunci apa pun, aplikasi apa pun, dan kondisi perangkat apa pun, dan semuanya valid terhadap root Google.
- Ponsel yang di-root atau bootloader-nya terbuka bisa dibuat terlihat bersih, emulator bisa mengaku sebagai hardware asli, dan sebuah kunci bisa dibuat seolah berasal dari aplikasi dengan penanda tangan tertentu.
- Kerusakannya tidak terbatas pada aplikasi yang diserang. Promon menulis bahwa setiap aplikasi, bank, dan perusahaan yang mengandalkan key attestation ikut terdampak oleh satu file ini, tanpa pernah diserang dan tanpa mengetahuinya.
Status keybox: dari valid menjadi dicabut
Kedua laporan tampak berbeda, tetapi sebenarnya saling melengkapi:
- Promon (saat memeriksa sampel, sebelum Agustus 2026): tidak ada kunci di keybox yang tercantum di daftar pencabutan. Promon lalu menghubungi Google pada Agustus 2026, dan menyatakan keybox itu kini sudah dicabut.
- ThreatFabric (laporan Oktober 2026): keybox yang dibawa Hirudo bukan milik operator, melainkan keybox yang bocor ke publik, dan setidaknya dua sertifikatnya kini tercantum di daftar pencabutan attestation Google dengan tanda compromised. Karena itu, menurut ThreatFabric, backend yang memeriksa daftar pencabutan masih bisa menangkap pemalsuannya.
Daftar pencabutan: pertahanan yang sering terlupa
Dokumentasi resmi Android menyatakan bahwa kunci attestation bisa dicabut karena berbagai alasan, termasuk salah penanganan atau dugaan ekstraksi oleh penyerang. Karena itu status setiap sertifikat dalam rantai attestation harus diperiksa terhadap daftar pencabutan resmi yang dikelola Google di https://android.googleapis.com/attestation/status. Daftar ini berupa JSON berisi nomor seri sertifikat dengan status REVOKED atau SUSPENDED, dan alasan seperti KEY_COMPROMISE. Google menegaskan: kecuali semua sertifikat valid dan root-nya adalah kunci root Google, jangan sepenuhnya mempercayai attestation tersebut.
Google juga sedang mengurangi risiko kebocoran keybox dari sisinya. Untuk perangkat yang diluncurkan dengan Android 16, sistem hanya mendukung Remote Key Provisioning (RKP), sehingga kunci attestation tidak lagi diprogram langsung ke perangkat di pabrik. Menurut dokumentasi Android, RKP mencegah kebocoran kunci, dan jika sebuah kunci harus dicabut, pencabutannya bisa ditargetkan ke satu perangkat saja.
Play Integrity yang “Dibajak”
Detail kedua yang ditekankan ThreatFabric: di empat aplikasi bank palsu, permintaan Play Integrity diteruskan ke server penyerang, bukan dihasilkan secara sah oleh perangkat. Server penyerang lalu mengembalikan verdict yang diterima aplikasi. ThreatFabric menyimpulkan bahwa respons Integrity yang valid saja bukan bukti bahwa aplikasinya tidak dimodifikasi.
Analisis redaksi: ini menunjukkan pentingnya prinsip yang kami bahas di artikel tentang Play Integrity: token harus diminta dan didekripsi di server bank sendiri, diikat ke sesi dan tindakan tertentu lewat requestHash atau nonce, dan keputusan diambil oleh server, bukan oleh aplikasi. Jika aplikasi yang memutuskan “aman” berdasarkan verdict yang diterimanya, penyerang cukup menyuplai verdict palsu.
Bagaimana Promon Menemukannya
Kisah penemuan Promon cukup menarik karena berawal dari proyek sampingan:
- Registri aplikasi terlindungi. Promon awalnya hanya ingin menghitung berapa banyak aplikasi di luar sana yang memakai produknya. Mereka membangun sistem yang setiap malam mengunduh aplikasi, memeriksa apakah ada proteksi Promon, dan menyimpan riwayatnya.
- Sinyal repackaging yang sederhana. Aplikasi yang di-repackage biasanya mempertahankan nama paket aslinya agar bisa menggantikan aplikasi asli, tetapi tidak bisa mempertahankan tanda tangannya karena penyerang tidak punya kunci penerbit. Jadi yang dicari adalah aplikasi dengan nama paket yang dikenal tetapi ditandatangani pihak yang tidak terduga.
- Pemindaian di Koodous. Promon menjalankan perbandingan ini di Koodous, basis data sampel APK yang oleh Promon disebut “basically VirusTotal for Android apps”, dengan aturan YARA yang memberi notifikasi begitu sampel yang cocok diunggah.
- Dua temuan dalam satu sapuan. Sapuan pertama menemukan beberapa build baru dari keluarga malware yang sebelumnya pernah dilaporkan mitra pada Maret 2025 (keluarga yang oleh Group-IB dinamai SkyHook), dan satu sampel yang sama sekali berbeda: aplikasi bank yang dimodifikasi oleh kelompok di balik Hirudo.
- Berburu sampel lain. Koodous tidak memberi sampel tambahan, sehingga Promon berbagi temuan dengan para ahli di kawasan yang menjadi target. Dengan indikator tambahan dari mereka, Promon berburu di VirusTotal dan akhirnya mengumpulkan sembilan sampel yang mencakup delapan aplikasi perbankan berbeda.
- Uji ulang dan pelaporan. Promon mereproduksi serangan terhadap aplikasi uji yang dilindungi produknya, lalu melaporkan keybox ke Google pada Agustus 2026 dan memberi tahu vendor yang produknya berhasil dilewati toolkit tersebut.
Promon menyatakan tidak ada aplikasi dalam sampel itu yang dilindungi Promon saat diserang, dan dalam uji ulangnya serangan tersebut tidak berhasil terhadap aplikasi yang dilindungi Promon karena cara melewati pemeriksaan di toolkit ditulis untuk jenis pemeriksaan integritas yang berbeda. Ini adalah klaim vendor; Promon tidak menyebut nama vendor lain yang produknya berhasil dilewati.
Kaitan dengan Kampanye Serupa di Indonesia
Hirudo bukan satu-satunya kampanye yang memodifikasi aplikasi bank asli untuk menyerang nasabah Indonesia.
GoldFactory: FriHook, SkyHook, dan PineHook
Dalam laporan 3 Desember 2025, Group-IB mencatat:
- Lebih dari 300 sampel unik aplikasi bank modifikasi dan sekitar 2.200 infeksi di Indonesia, ditambah lebih dari 3.000 sampel berbahaya terkait yang menyebabkan lebih dari 11.000 infeksi (keterkaitannya dengan kampanye yang sama masih diselidiki).
- 30 lembaga keuangan menjadi target, sebagian besar di Indonesia.
- Penyerang memakai framework publik untuk memodifikasi aplikasi asli: FriHook menyuntikkan Frida gadget, SkyHook (penerus FriHook yang lebih luas dipakai) memakai DobbyHook, dan PineHook memakai framework Pine.
- Aplikasi bank modifikasi dipasang lewat trojan lain seperti Gigabud, Remo, dan MMRat.
- Di Indonesia, penipu menyamar sebagai petugas Disdukcapil, menelepon korban dan mengklaim semua warga wajib segera beralih ke “KTP Digital”, lalu meminta korban mengunduh aplikasi bernama “IKD Kependudukan”. Jika pemasangan dari Play Store gagal, korban diarahkan ke situs luar untuk memasang APK.
RAT yang meniru aplikasi pajak
Pada 11 Mei 2026, Promon juga memperingatkan lonjakan serangan RAT terhadap sektor perbankan Indonesia yang memakai aplikasi tiruan sistem pajak, dikenal di kalangan perbankan sebagai malware M-Pajak atau terkait Coretax dan DJP Online. Aplikasi palsu ini disebarkan lewat WhatsApp dan situs tidak resmi, dan saat serangan berlangsung layar ponsel tampak hitam atau mati sehingga korban tidak sadar.
Analisis redaksi: polanya konsisten. Penipu menelepon atau mengirim pesan dengan kedok instansi pemerintah atau layanan yang dipercaya, meminta korban memasang aplikasi di luar Play Store, lalu memakai izin aksesibilitas untuk mengendalikan ponsel. Hirudo menambahkan satu tingkat lagi: mengganti aplikasi bank itu sendiri.
Pelajaran: Mengapa Satu Lapisan Tidak Cukup
Kasus ini menjatuhkan beberapa lapisan keamanan sekaligus:
| Lapisan | Bagaimana dilewati Hirudo | Yang masih bisa menangkap |
|---|---|---|
| Pemeriksaan tanda tangan di aplikasi | Di-hook, mengembalikan sertifikat asli | Verifikasi di server (misalnya Play Integrity appIntegrity yang didekripsi server) |
| Deteksi aksesibilitas dan perekaman layar di aplikasi | Di-hook, daftar dikosongkan, FLAG_SECURE dihapus | Analitik perilaku, sinyal dari luar aplikasi |
| Key attestation hardware | Dipalsukan dengan keybox bocor | Pemeriksaan daftar pencabutan Google di server |
| Play Integrity | Diteruskan ke server penyerang | Token yang diikat ke sesi dan tindakan, didekripsi dan diputuskan di server |
| Deteksi repackaging berbasis aplikasi | Toolkit membawa bypass untuk beberapa produk proteksi | Proteksi yang beragam dan sulit ditebak, pemantauan repackaging di luar aplikasi |
ThreatFabric merangkumnya dalam satu kalimat: begitu sebuah aplikasi bisa diganti, sinyal yang dihasilkannya secara lokal (tanda tangan, daftar aksesibilitas, verdict integritas) harus dianggap bisa dipengaruhi penyerang dan diverifikasi di server.
Penjelasan lengkap tentang lapisan-lapisan pertahanan ini, termasuk cara vendor RASP menanggulanginya, ada di artikel kami Bagaimana Server Tahu Request dari Aplikasi Mobile Itu Asli?
Rekomendasi untuk Bank dan Pengembang Aplikasi
Rekomendasi dari ThreatFabric, ditambah panduan resmi Android:
- Verifikasi dan tegakkan Play Integrity di sisi server, terikat ke sesi dan tindakan yang dilindungi. Verdict yang valid saja tidak cukup, karena Hirudo meneruskan permintaan Integrity lewat servernya sendiri.
- Periksa daftar pencabutan attestation untuk setiap sertifikat dalam rantai key attestation. Google merekomendasikan memakai pustaka verifikasi attestation resmi berbasis Kotlin, yang menangani kasus-kasus tepi yang sering terlewat.
- Terapkan pertahanan berlapis, termasuk analitik perilaku. Ketika trojan memodifikasi aplikasi, sebagian lapisan bisa jatuh. Data perilaku membantu mendeteksi penipuan, dan jika malware mencoba menghentikan pengumpulan data perilaku, ketiadaan data itu sendiri sudah menjadi indikator mencurigakan.
- Perlakukan sinyal aksesibilitas dan perekaman layar sebagai bukti pendukung, bukan pemblokir tunggal. Aplikasi palsu bisa menyembunyikan layanan aksesibilitasnya dan menghapus FLAG_SECURE, jadi sinyal ini sebaiknya masuk ke penilaian risiko.
- Pertahankan kontrol risiko transaksi di backend saat login, pemulihan kredensial, penambahan rekening tujuan, dan persetujuan pembayaran, karena hasil lokal yang dipalsukan tidak boleh menggantikan keputusan server.
- Pantau repackaging aplikasi Anda sendiri. Analisis redaksi: metode Promon (mencari aplikasi dengan nama paket Anda tetapi ditandatangani pihak lain di basis data sampel) bisa memberi peringatan dini sebelum nasabah dirugikan.
Untuk Nasabah: Cara Melindungi Diri
Analisis redaksi, disusun dari cara kerja Hirudo dan kampanye serupa:
- Jangan memasang aplikasi dari link yang dikirim lewat WhatsApp, SMS, telepon, atau iklan, apalagi jika diminta oleh “petugas” yang menelepon. Instansi pemerintah dan bank tidak meminta Anda memasang APK.
- Curigai prompt “update” yang muncul di dalam aplikasi lain, misalnya aplikasi belanja atau video, terutama jika meminta memasang aplikasi tambahan atau menghapus aplikasi bank Anda.
- Jika tiba-tiba muncul permintaan menghapus aplikasi bank, batalkan. ThreatFabric mencatat penggantian aplikasi bank membutuhkan aplikasi asli dihapus lebih dulu dan pemasangan diizinkan, dan keduanya bisa dihentikan korban.
- Perbarui aplikasi bank hanya lewat Google Play Store, dan pastikan pengembangnya adalah bank resmi.
- Jangan pernah memberi izin aksesibilitas kepada aplikasi yang tidak Anda kenal. Periksa daftarnya secara berkala di menu Setelan, Aksesibilitas.
- Aktifkan Google Play Protect dan jangan menonaktifkannya meski diminta.
- Jika curiga ponsel terinfeksi, segera hubungi call center resmi bank dari nomor yang tertera di kartu atau situs resmi untuk memblokir akses, lalu pertimbangkan reset pabrik.
Catatan: Keybox dan Komunitas Root
Istilah “keybox” tidak asing di komunitas root Android. README modul Tricky Store, misalnya, menyebut bahwa untuk mendapatkan lebih dari integritas DEVICE pengguna dapat menaruh “unrevoked hardware keybox.xml”. ThreatFabric hanya menyebut keybox dalam Hirudo sebagai keybox yang bocor ke publik, dan kami tidak menemukan bukti tentang asal-usulnya.
Analisis redaksi: kasus Hirudo menunjukkan bahwa keybox yang beredar bukan sekadar alat agar aplikasi bank berjalan di ponsel yang di-root. Bahan yang sama bisa dipakai penjahat untuk membuat aplikasi bank palsu terlihat asli di mata sistem keamanan. Setiap keybox yang bocor juga cepat atau lambat akan dicabut Google, sehingga semua yang bergantung padanya ikut berhenti bekerja. Daftar modul root yang terkait keybox dan Play Integrity kami bahas di artikel tools root Android dan jailbreak iOS.
Indikator Serangan (IOC) dari ThreatFabric
Untuk tim keamanan, berikut sebagian indikator yang dipublikasikan ThreatFabric (alamat sengaja ditulis dalam format “defanged” agar tidak bisa diklik):
| Nama paket | Peran |
|---|---|
com.agbbh.kjdrttt |
Umpan dan dropper (aplikasi belanja) |
com.onev.vip |
Umpan dan dropper “1v1 vip” |
com.koishort.app |
Umpan dan dropper KoiShort |
com.zoyatv.app |
Umpan dan dropper ZoyaTV |
com.zk7qpx.mv9wlt |
Hirudo RAT (build Juli) |
com.r9nkvx.qw2mpl |
Hirudo RAT (v7.8.166) |
| Infrastruktur | Fungsi |
|---|---|
hxxp://43[.]225[.]157[.]157:8766/request_token |
Relay Play Integrity di empat aplikasi bank palsu |
d3q4tlm7pw29zr[.]cloudfront[.]net |
Host unduhan delapan aplikasi bank palsu |
jiekou[.]baojingtextile[.]cn |
API konfigurasi RAT |
134[.]122[.]153[.]136 (port 1883, 1884) |
Broker MQTT |
www[.]helloharmonyos[.]com |
Registrasi umpan dan konfigurasi kanal |
Daftar lengkap, termasuk hash SHA-256, tersedia di laporan asli ThreatFabric.
Kesimpulan
Hirudo menandai eskalasi dalam cara malware perbankan Android menghadapi aplikasi yang sudah diperkuat. Alih-alih menyerang dari luar, ia mengganti aplikasi bank dengan salinan yang pertahanannya sudah dibutakan dari dalam, memalsukan key attestation dengan keybox yang bocor, dan meneruskan Play Integrity ke servernya sendiri. Delapan aplikasi bank Indonesia menjadi target khususnya.
Temuan Promon tentang keybox menunjukkan bahwa bahkan bukti berbasis hardware pun bisa dipalsukan ketika kuncinya bocor, dan bahwa dampaknya menjalar ke semua pihak yang mengandalkan key attestation. Pertahanan yang tersisa justru berada di sisi server: memeriksa daftar pencabutan, mengikat verdict ke sesi dan transaksi, analitik perilaku, dan kontrol risiko transaksi. Bagi nasabah, pertahanan paling sederhana tetap yang paling efektif: jangan memasang aplikasi dari link, jangan memberi izin aksesibilitas sembarangan, dan batalkan setiap permintaan untuk menghapus aplikasi bank.
Sumber
- Promon: Watching the apps we protect: how we found Hirudo by accident (2 November 2026)
- ThreatFabric: Hirudo: From Fake Updates to Patched Banking Apps (14 Oktober 2026)
- Group-IB: Turning apps into gold (GoldFactory, 3 Desember 2025)
- Promon: About us
- Promon: Coretax RAT malware, a rising threat to Indonesian banking security (11 Mei 2026)
- Android Developers: Verify hardware-backed key pairs with key attestation
- Android Developers: Overview of the Play Integrity API
- Tricky Store (GitHub)