
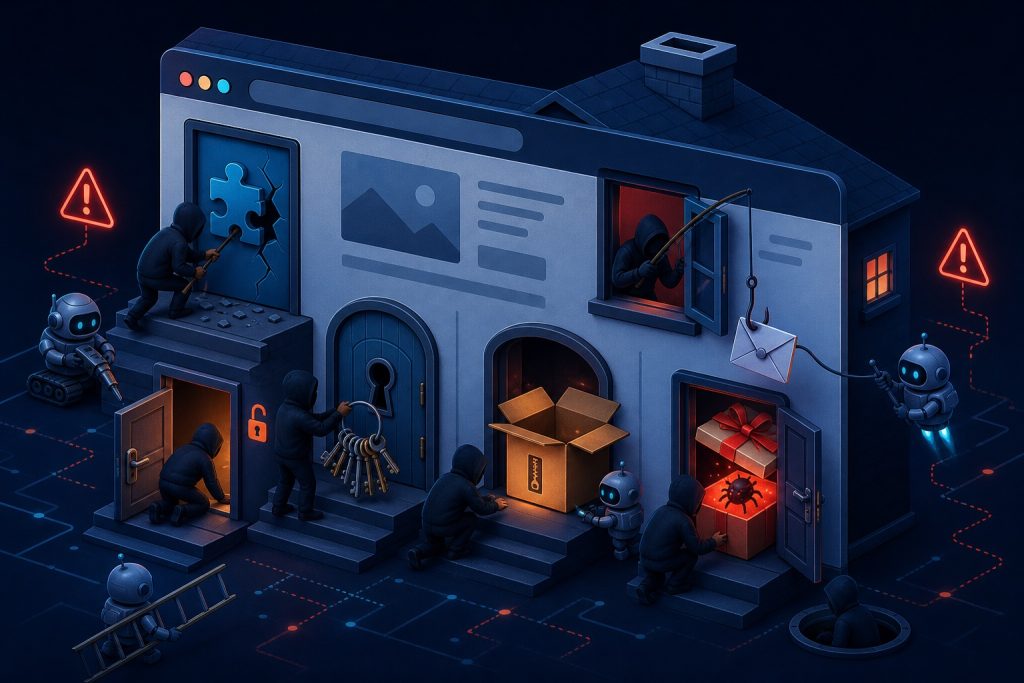
Banyak pemilik situs baru sadar websitenya diretas ketika Google menampilkan judul aneh seperti “slot gacor” di hasil pencarian, pengunjung dialihkan ke situs penipuan, atau hosting tiba-tiba menangguhkan akun karena mengirim spam. Pertanyaan yang hampir selalu muncul: “Kok bisa? Situs saya kecil, siapa yang mau meretasnya?”
Jawabannya: sebagian besar peretasan WordPress tidak dilakukan oleh orang yang sengaja menargetkan Anda. Pelakunya adalah program otomatis yang memindai jutaan situs setiap hari, mencari satu celah saja. Begitu ketemu, situs Anda menjadi satu dari ribuan korban dalam kampanye yang sama.
Artikel ini menjelaskan cara-cara yang benar-benar dipakai peretas untuk menyusup ke situs WordPress, berdasarkan kasus nyata yang didokumentasikan perusahaan keamanan. Tujuannya bukan mengajari meretas, melainkan membantu pemilik situs memahami dari mana serangan datang, sehingga tahu apa yang harus dijaga.
Tahap 0: Bagaimana Situs Anda “Ditemukan”
Sebelum menyerang, peretas mengumpulkan informasi. Hampir semuanya dilakukan otomatis:
- Pemindaian massal. Bot menjelajahi internet dan mencatat situs mana yang memakai WordPress, cukup dengan melihat jejak umum seperti folder
/wp-content/atau halaman/wp-login.php. - Mengenali versi dan plugin. Dari kode halaman, file
readmeplugin, dan alamat file CSS/JS, bot bisa menebak versi WordPress serta plugin dan tema apa yang terpasang beserta versinya. - Mencari nama pengguna. Username sering bocor dari halaman arsip penulis, REST API, atau nama penulis di artikel.
- Mencocokkan dengan database kerentanan. Setiap kali celah baru diumumkan untuk sebuah plugin, bot langsung mencari semua situs yang memakai versi rentan tersebut.
Inilah sebabnya kecepatan memperbarui sangat penting. Laporan Patchstack tentang kondisi keamanan WordPress mencatat bahwa celah populer bisa mulai dieksploitasi massal hanya dalam hitungan jam setelah diumumkan.
Jalan Masuk 1: Celah di Plugin dan Tema
Ini jalan masuk nomor satu. Menurut Patchstack, sepanjang 2025 tercatat lebih dari 11.000 kerentanan baru di ekosistem WordPress, dan hampir semuanya berada di plugin dan tema, bukan di inti WordPress. Hampir separuhnya bahkan belum punya perbaikan saat pertama kali diumumkan.
Jenis-jenis celah yang paling sering dimanfaatkan:
| Jenis Celah | Penjelasan Sederhana | Akibat |
|---|---|---|
| Authentication bypass | Plugin salah memeriksa identitas, sehingga orang bisa “dianggap” sudah login | Peretas masuk sebagai admin tanpa password |
| Privilege escalation | Pengguna biasa (misalnya subscriber) bisa menaikkan perannya sendiri | Akun pelanggan berubah jadi administrator |
| Arbitrary file upload | Fitur unggah file tidak memeriksa jenis file dengan benar | Peretas mengunggah file PHP berbahaya (webshell) dan mengendalikan server |
| Remote Code Execution (RCE) | Celah yang memungkinkan kode peretas dijalankan di server | Kendali penuh atas situs |
| SQL Injection | Input dari pengunjung diteruskan ke database tanpa disaring | Data pengguna dicuri, termasuk hash password |
| Cross-Site Scripting (XSS) | Skrip berbahaya bisa disisipkan dan dijalankan di browser orang lain | Jika yang membuka admin, skrip bisa membuat akun admin baru |
| CSRF | Admin yang sedang login ditipu membuka tautan yang diam-diam menjalankan aksi | Pengaturan diubah tanpa disadari |
Contoh Kasus Nyata
- Really Simple Security (November 2024). Plugin keamanan yang terpasang di sekitar 4 juta situs memiliki celah authentication bypass (CVE-2024-10924, skor keparahan 9,8 dari 10). Pada situs yang mengaktifkan fitur verifikasi dua langkahnya, peretas bisa masuk sebagai administrator tanpa password. Ironisnya, celah ada di plugin yang dipasang justru untuk keamanan.
- Balada Injector (2017 sampai sekarang). Kampanye peretasan yang menurut Sucuri telah menginfeksi lebih dari 1 juta situs WordPress sejak 2017. Pelakunya terus berganti celah: pada September 2023 saja lebih dari 17.000 situs terinfeksi, lebih dari separuhnya lewat celah di plugin tagDiv Composer (CVE-2023-3169), yang dibawa tema populer Newspaper dan Newsmag.
- File Manager (September 2020). Plugin pengelola file dengan sekitar 700.000 instalasi memiliki celah yang memungkinkan siapa saja mengunggah file berbahaya tanpa login (CVE-2020-25213). Celah ini dieksploitasi massal tak lama setelah ditemukan.
Pola umumnya selalu sama: celah diumumkan, perbaikan dirilis, lalu bot menyerang semua situs yang belum memperbarui.
Jalan Masuk 2: Menebak dan Mencuri Password
Brute Force
Bot mencoba ribuan kombinasi username dan password ke halaman login. Kombinasi seperti “admin” dan “admin123”, nama situs, atau tanggal lahir bisa tertebak dalam hitungan menit. Selain lewat wp-login.php, serangan juga sering diarahkan ke xmlrpc.php, fitur lama WordPress yang dulu memungkinkan banyak percobaan login dikirim dalam satu permintaan.
Credential Stuffing
Ini serangan yang lebih licik. Peretas mengambil jutaan pasangan email dan password dari kebocoran data situs lain, lalu mencobanya di situs WordPress. Jika Anda memakai password yang sama untuk email, marketplace, dan admin WordPress, satu kebocoran di tempat lain cukup untuk membuka situs Anda.
Pencurian Sesi oleh Malware Infostealer
Tren yang terus meningkat: komputer pengelola situs terinfeksi malware pencuri data (infostealer), biasanya dari aplikasi bajakan, crack, atau lampiran palsu. Malware ini mencuri password yang tersimpan di browser dan juga cookie sesi login. Dengan cookie sesi, peretas bisa masuk ke dasbor WordPress seolah-olah sudah login, bahkan kadang melewati verifikasi dua langkah. Di sini masalahnya bukan di server, melainkan di laptop admin.
Jalan Masuk 3: Plugin dan Tema Bajakan (Nulled)
Tema dan plugin premium “gratis” dari situs tidak resmi sangat menggoda. Namun sering kali file tersebut sudah disisipi kode jahat sebelum diunduh. Contoh terkenal adalah malware WP-VCD yang menyebar lewat tema dan plugin bajakan. Begitu dipasang, ia membuat akun admin tersembunyi, menyisipkan backdoor ke file tema lain, lalu menyebar ke situs lain di hosting yang sama.
Pada kasus ini, Anda sendirilah yang memasang pintu belakangnya. Firewall dan password kuat tidak berguna karena kode jahat masuk lewat “pintu depan”.
Jalan Masuk 4: Serangan Rantai Pasok (Supply Chain)
Bagaimana jika plugin resmi dari direktori WordPress.org sendiri yang disusupi? Ini benar-benar terjadi.
Pada Juni 2024, Wordfence menemukan sedikitnya lima plugin di WordPress.org, termasuk Social Warfare yang terpasang di lebih dari 30.000 situs, disisipi kode berbahaya oleh peretas. Penyebabnya, akun pengembang plugin tersebut dibobol karena memakai password yang sama dengan layanan lain yang pernah bocor. Peretas lalu merilis “pembaruan” berisi kode yang membuat akun administrator baru di setiap situs yang memperbarui.
Pelajarannya: memperbarui plugin tetap wajib, tetapi pemantauan (misalnya peringatan dari plugin keamanan dan log pembuatan akun admin baru) juga penting untuk menangkap kejadian langka seperti ini.
Jalan Masuk 5: Phishing yang Menyamar Jadi WordPress
Peretas juga menyasar pemilik situs secara langsung. Pada Desember 2023, beredar email palsu yang mengatasnamakan “Tim Keamanan WordPress”. Isinya peringatan tentang celah berbahaya fiktif (CVE-2023-45124) dan meminta admin mengunduh serta memasang plugin “patch keamanan”. Plugin itu ternyata membuat akun admin tersembunyi, menyembunyikan dirinya dari daftar plugin, dan memberi peretas akses penuh. Kampanye serupa yang menyasar pengguna WooCommerce muncul lagi pada 2025.
Ingat aturan sederhananya: WordPress dan WooCommerce tidak pernah meminta Anda mengunduh patch secara manual lewat email. Pembaruan resmi selalu datang lewat menu Pembaruan di dasbor.
Jalan Masuk 6: File yang Tertinggal dan Terbuka
Banyak situs diretas bukan karena celah canggih, melainkan karena kelalaian sederhana. File-file berikut sering tertinggal di folder publik dan bisa diunduh siapa saja yang menebak namanya:
- Cadangan konfigurasi seperti
wp-config.php.bak,wp-config-lama.php, atauwp-config.php.saveyang tersimpan sebagai teks biasa, lengkap dengan password database. - Arsip backup seperti
backup.zipatau dump database.sql. - File log seperti
error_logdandebug.logyang membocorkan struktur folder, nama akun hosting, bahkan data pengguna. - Folder
.gitatau file.envdari proses pengembangan. - Skrip bantu sementara, misalnya pengelola database atau pemasang ulang, yang lupa dihapus.
Bot secara rutin mencoba nama-nama file umum seperti ini di jutaan situs. Satu file konfigurasi yang terbuka bisa memberi akses ke database tanpa perlu meretas apa pun.
Jalan Masuk 7: Hosting dan Server
- Akun hosting, cPanel, FTP, atau SSH yang lemah. Jika peretas masuk ke panel hosting, seluruh situs di dalamnya ikut jatuh.
- Tetangga di shared hosting. Pada hosting murah yang konfigurasinya buruk, satu situs yang terinfeksi bisa menyebar ke situs lain dalam akun atau server yang sama.
- PHP dan perangkat lunak server usang yang sudah tidak menerima perbaikan keamanan.
- phpMyAdmin atau database terbuka ke internet dengan password lemah.
- Izin file terlalu longgar, misalnya 777, sehingga proses lain di server bisa mengubah file situs.
Jalan Masuk 8: Orang Dalam dan Akun yang Terlupakan
Mantan karyawan, freelancer, atau agensi yang dulu membangun situs sering masih memegang akun administrator, akun FTP, atau Application Password. Akun yang terlupakan seperti ini jarang diawasi. Jika salah satu dari mereka diretas atau berniat buruk, situs Anda ikut terancam.
Setelah Berhasil Masuk: Apa yang Dilakukan Peretas?
Peretas jarang merusak situs secara terang-terangan. Mereka justru ingin tetap tersembunyi selama mungkin agar bisa terus memanfaatkan situs Anda.
1. Memasang Pintu Belakang (Backdoor)
Langkah pertama hampir selalu memastikan bisa kembali, meski celah awalnya sudah ditutup:
- Akun admin tersembunyi dengan nama yang terlihat wajar, kadang disembunyikan dari daftar pengguna.
- Webshell, yaitu file PHP kecil yang memberi kendali penuh lewat browser. Sering disamarkan dengan nama mirip file inti WordPress atau diselipkan di folder uploads.
- Plugin palsu yang tidak muncul di daftar plugin, atau file di folder
mu-pluginsyang selalu berjalan otomatis. - Kode tersembunyi di
functions.phptema,wp-config.php, atau file inti WordPress. - Tugas terjadwal (cron) yang membuat ulang akun admin atau backdoor setiap kali dihapus.
- Skrip di database, misalnya di isi artikel, widget, atau pengaturan, sehingga tetap ada meski file sudah bersih.
2. Memonetisasi Situs Anda
| Modus | Cara Kerja | Tanda yang Terlihat |
|---|---|---|
| SEO spam (judi online, obat) | Ribuan halaman atau link spam disisipkan untuk menumpang reputasi situs Anda di Google | Hasil pencarian Google menampilkan judul “slot gacor” atau produk aneh atas nama situs Anda |
| Cloaking | Konten spam hanya ditampilkan ke Googlebot, sementara pengunjung biasa melihat situs normal | Situs terlihat normal saat Anda buka, tapi di Google berbeda |
| Pengalihan (redirect) berbahaya | Pengunjung dialihkan ke situs penipuan, undian palsu, atau unduhan malware, sering hanya untuk pengunjung dari ponsel atau dari Google | Pengunjung mengeluh, padahal admin yang sedang login tidak mengalaminya |
| Pencurian kartu (skimming) | Skrip di halaman checkout WooCommerce mengirim data kartu pembeli ke peretas | Sulit terlihat, biasanya ketahuan dari laporan pelanggan atau bank |
| Phishing | Halaman login palsu bank atau layanan lain ditanam di folder situs Anda | Hosting atau Google mengirim peringatan phishing |
| Spam email | Server dipakai mengirim email spam massal | Email situs masuk daftar hitam, hosting menangguhkan akun |
| Penambangan kripto atau botnet | Sumber daya server dipakai untuk menambang kripto atau menyerang situs lain | Server mendadak lambat, CPU selalu tinggi |
Di Indonesia, modus yang paling sering terlihat adalah SEO spam judi online. Situs dengan reputasi tinggi, termasuk situs instansi pemerintah dan kampus, kerap menjadi sasaran karena halaman yang disisipkan cepat naik di hasil pencarian Google.
Tanda-Tanda Situs Anda Mungkin Sudah Disusupi
- Muncul akun administrator yang tidak Anda kenal.
- Hasil pencarian
site:domainanda.comdi Google menampilkan halaman atau judul aneh. - Google Search Console mengirim peringatan “Masalah keamanan” atau “Situs diretas”.
- Browser menampilkan peringatan “Situs berbahaya” saat membuka situs Anda.
- Pengunjung melaporkan dialihkan ke situs lain.
- Ada file PHP di folder
wp-content/uploads. - File inti atau tema berubah padahal Anda tidak memperbarui apa pun.
- Server mendadak lambat, atau hosting mengirim peringatan spam atau malware.
- Plugin keamanan melaporkan perubahan file atau login dari negara yang tidak wajar.
Peta Serangan dan Cara Menangkalnya
| Jalan Masuk | Pertahanan Utama |
|---|---|
| Celah plugin dan tema | Perbarui rutin, aktifkan pembaruan otomatis, hapus yang tak dipakai, pakai firewall atau virtual patching |
| Brute force dan credential stuffing | Password unik dan panjang, verifikasi dua langkah (2FA), batasi percobaan login |
| Pencurian sesi oleh infostealer | Jangan pasang software bajakan di komputer admin, pakai antivirus, logout dari perangkat bersama |
| Plugin dan tema bajakan | Hanya unduh dari WordPress.org atau situs resmi pengembang |
| Supply chain | Pantau notifikasi plugin keamanan dan log pembuatan akun admin baru |
| Phishing “patch palsu” | Abaikan email yang meminta unduh plugin manual, perbarui hanya lewat dasbor |
| File tertinggal | Jangan simpan backup dan file cadangan di folder publik, blokir akses ke file sensitif |
| Hosting dan server | Pakai hosting tepercaya, PHP terbaru, password panel kuat dengan 2FA, database tidak terbuka ke internet |
| Akun terlupakan | Tinjau pengguna dan Application Passwords secara berkala, cabut akses mantan rekan kerja |
| Semua skenario | Backup otomatis di luar server yang rutin diuji |
Panduan langkah demi langkahnya kami bahas lengkap di artikel Cara Mengamankan WordPress dari Peretas: Panduan Lengkap 25 Langkah.
Penutup
Peretas WordPress bekerja seperti pencuri yang berkeliling memeriksa ribuan pintu rumah setiap malam. Mereka tidak peduli siapa pemiliknya. Mereka hanya mencari pintu yang lupa dikunci: plugin yang belum diperbarui, password yang mudah ditebak, tema bajakan, atau file cadangan yang tertinggal.
Kabar baiknya, menutup pintu-pintu itu tidak sulit. Situs yang rutin diperbarui, memakai password unik dengan 2FA, bebas dari software bajakan, dan punya backup yang teruji sudah jauh lebih aman daripada sebagian besar situs di internet. Bot akan beralih ke sasaran lain yang lebih mudah.
Kami membantu audit keamanan, pembersihan malware dan SEO spam judi online, penutupan celah, pemulihan situs, serta pengaturan backup otomatis.
Konsultasi via WhatsApp →
Sumber
- Patchstack: State of WordPress Security in 2026
- The Hacker News: Critical Really Simple Security plugin flaw (CVE-2024-10924)
- Wordfence: Supply Chain Attack on WordPress.org Plugins Leads to 5 Maliciously Compromised Plugins
- Wordfence: Developer Accounts Compromised Due to Credential Reuse
- SC Media: Balada Injector campaign has infected one million WordPress sites since 2017
- The Hacker News: Over 17,000 WordPress sites compromised by Balada Injector
- CSA Singapore: Ongoing Fake CVE Phishing Campaign Targeting WordPress
- Patchstack: Fake security vulnerability phishing campaign targets WooCommerce users
- NVD: CVE-2020-25213 (WP File Manager)
- OWASP Top 10