
Belakangan Anda mungkin sering melihat tawaran “Buat passkey” saat login ke akun Google, Apple, Microsoft, atau aplikasi lain. Apa sebenarnya passkey, mengapa disebut pengganti kata sandi, dan apakah aman? Artikel ini menjelaskan passkey dari dasar sampai detail teknisnya, dengan bahasa yang mudah dipahami.
Pengertian passkey
Menurut passkeys.dev, situs referensi yang dikelola anggota FIDO Alliance dan kelompok komunitas W3C, passkey adalah pengganti kata sandi. Kata sandi adalah sesuatu yang diingat lalu diketik. Passkey adalah rahasia yang tersimpan di perangkat Anda dan dibuka dengan biometrik (sidik jari atau wajah) atau PIN/kunci layar.
Secara teknis, “passkey” adalah istilah sehari-hari untuk FIDO2/WebAuthn discoverable credential, yaitu kredensial berbasis kriptografi kunci publik yang dibakukan FIDO Alliance dan W3C. Istilah “passkey” sengaja dibuat sebagai kata benda umum, seperti “password”, agar mudah dipakai dalam percakapan.
Tiga sifat utama passkey menurut passkeys.dev:
- Unik untuk setiap layanan. Satu passkey hanya untuk satu situs atau aplikasi, sehingga tidak mungkin dipakai ulang di tempat lain.
- Server hanya menyimpan kunci publik. Bahkan server yang membantu sinkronisasi passkey antarperangkat tidak bisa melihat atau memakai kunci privatnya.
- Browser dan sistem operasi yang menjaga. Bukan manusia yang harus memastikan dirinya membuka situs yang benar. Browser dan OS memastikan passkey hanya dipakai untuk layanan yang tepat.
Dari mana passkey berasal
- 2014: standar FIDO U2F (kunci keamanan sebagai faktor kedua) mulai didukung Google di Gmail dan Chrome. U2F diciptakan bersama oleh Google dan Yubico.
- 2019: W3C menetapkan WebAuthn sebagai standar web. Bersama protokol CTAP dari FIDO Alliance, keduanya membentuk FIDO2, yang memungkinkan login tanpa kata sandi.
- 5 Mei 2022: Apple, Google, dan Microsoft mengumumkan komitmen bersama untuk memperluas dukungan standar FIDO, termasuk kredensial yang bisa dipakai di banyak perangkat. Inilah awal passkey seperti yang kita kenal sekarang.
- Sejak itu: passkey didukung di iOS, macOS, Android, Windows, dan browser utama, serta oleh banyak pengelola kata sandi pihak ketiga.
Cara kerja passkey
Passkey memakai kriptografi kunci publik. Setiap passkey terdiri dari sepasang kunci: kunci privat yang tetap di perangkat Anda, dan kunci publik yang disimpan situs.
Saat mendaftar:
- Anda memilih “Buat passkey” di situs.
- Situs mengirim tantangan (data acak) beserta identitas situsnya.
- Perangkat meminta Anda membuka kunci dengan sidik jari, wajah, atau PIN.
- Perangkat membuat pasangan kunci khusus untuk situs itu.
- Hanya kunci publik yang dikirim ke situs. Kunci privat tidak pernah meninggalkan perangkat atau pengelola passkey Anda.
Saat login:
- Situs mengirim tantangan acak yang baru.
- Anda membuka kunci perangkat dengan biometrik atau PIN.
- Perangkat menandatangani tantangan dengan kunci privat.
- Situs memeriksa tanda tangan itu dengan kunci publik yang tersimpan. Jika cocok, Anda masuk.

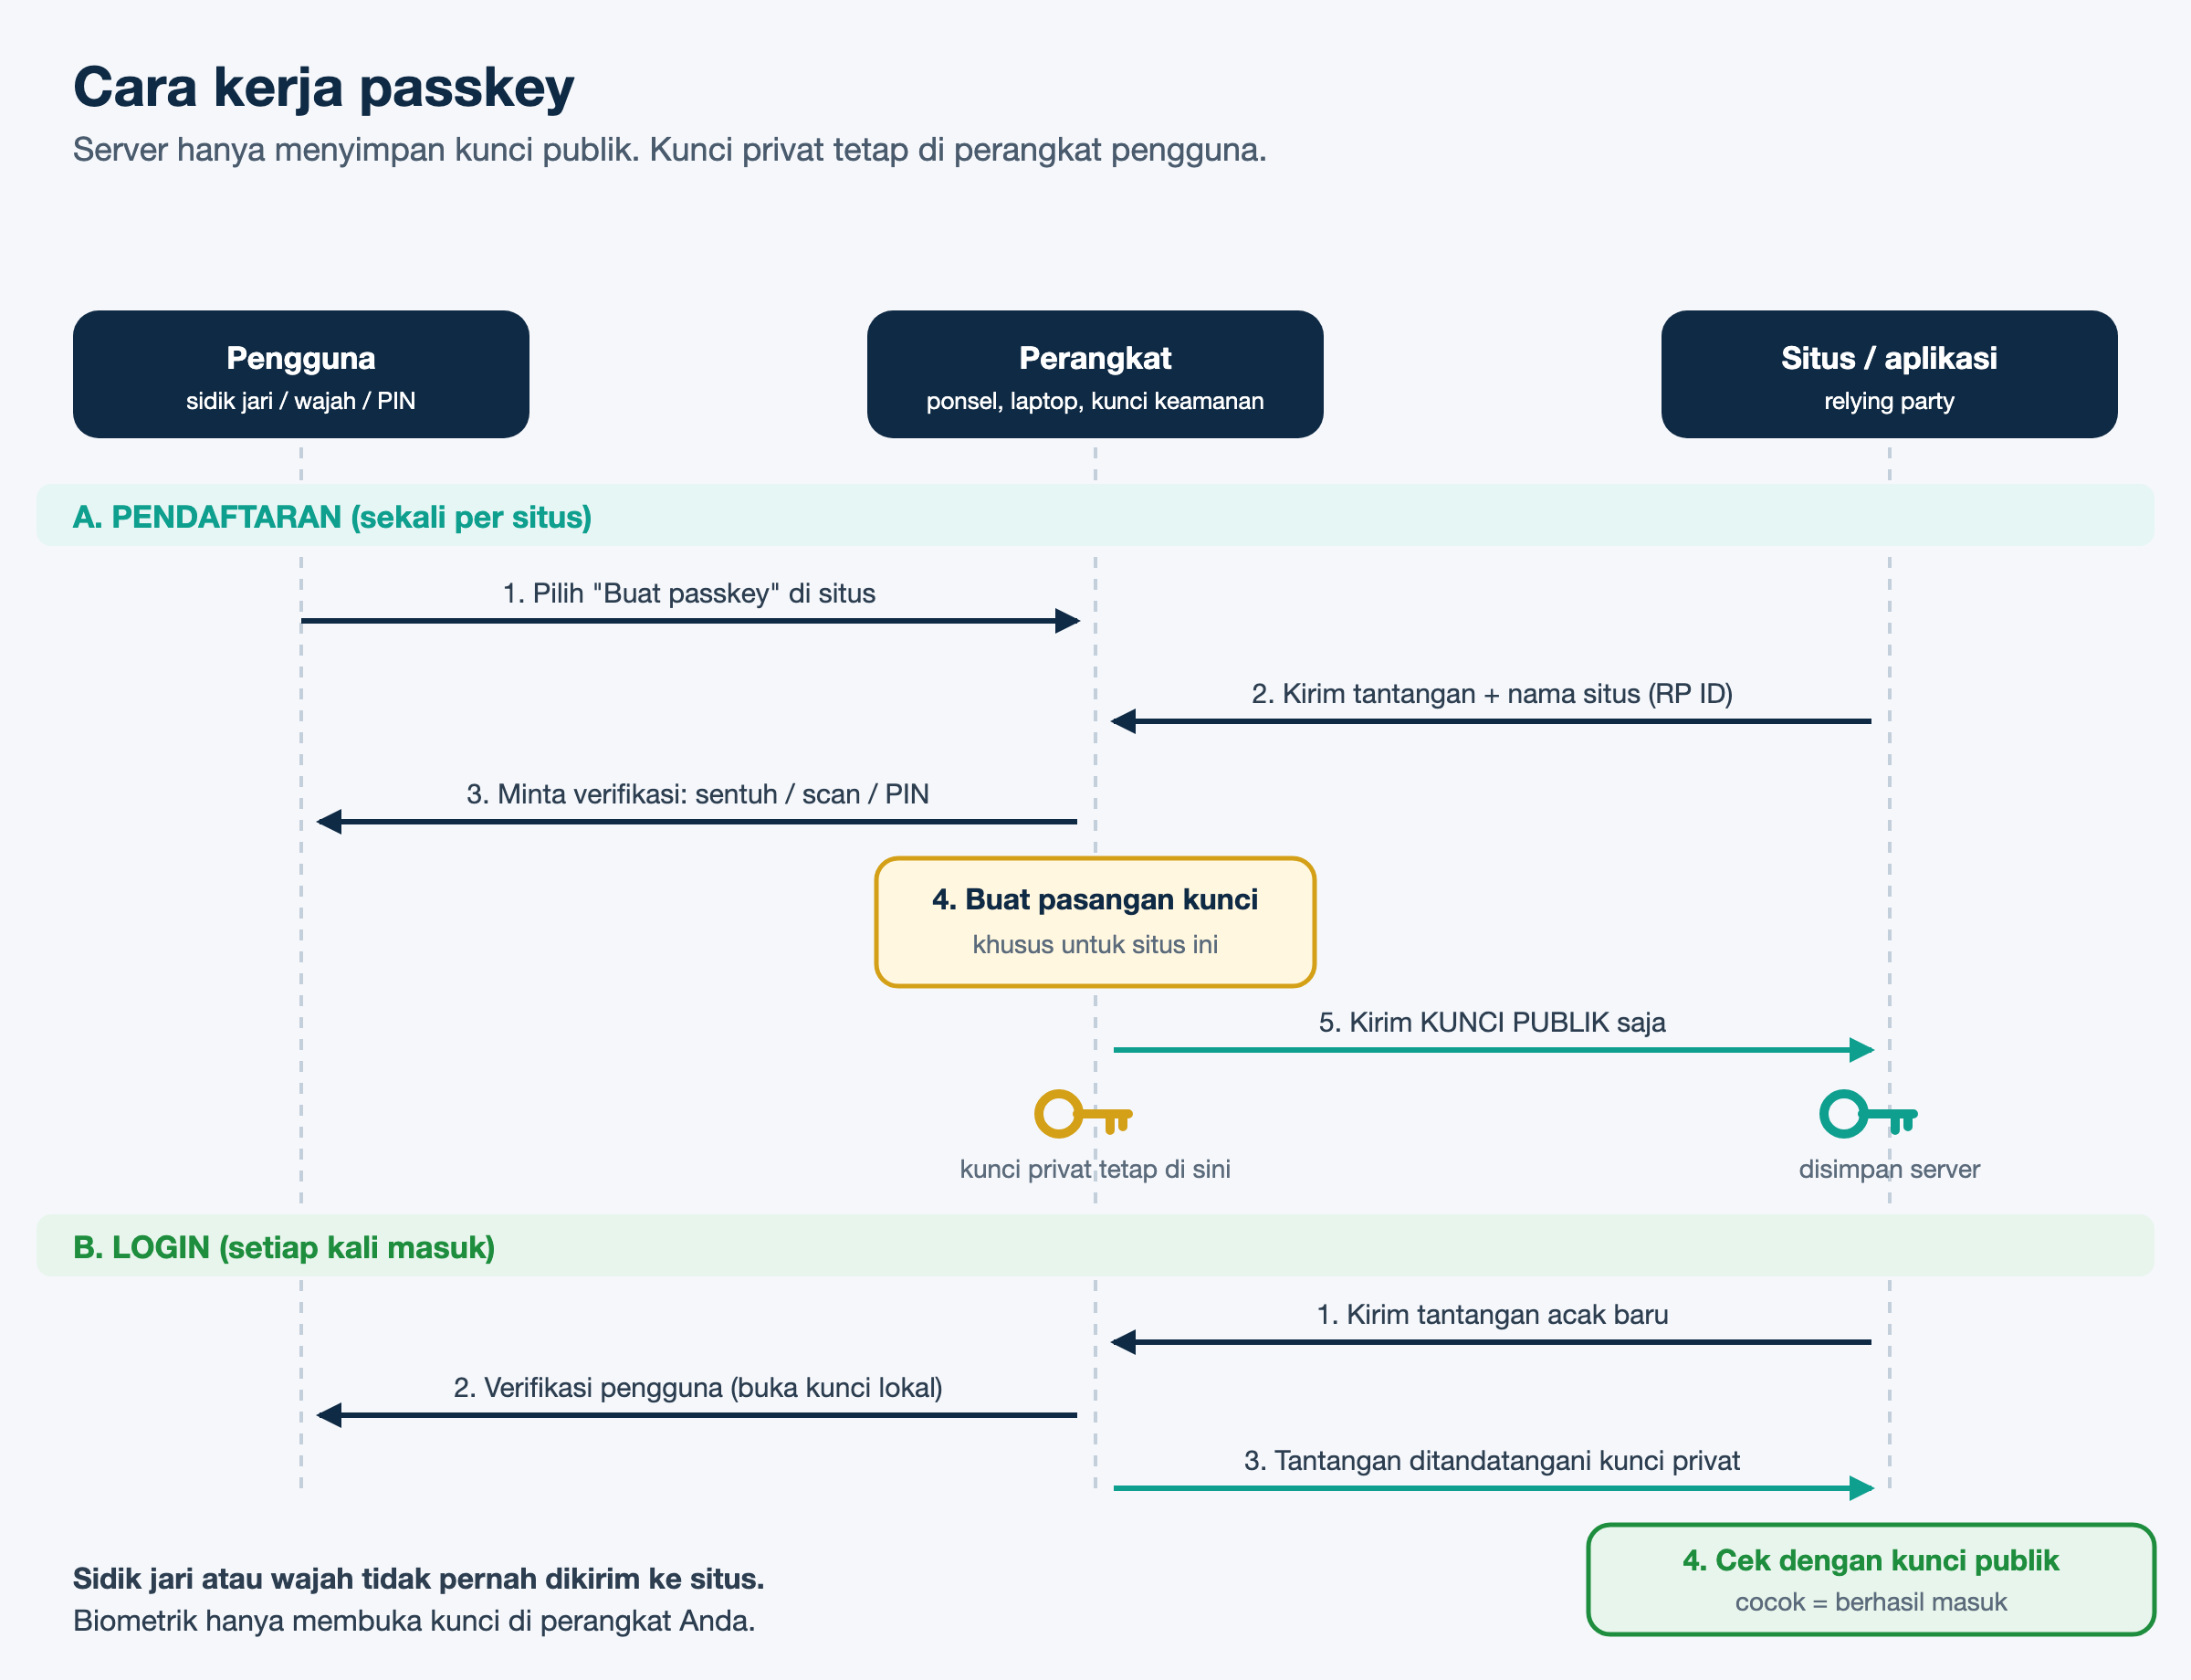
Satu hal yang sering disalahpahami: sidik jari dan wajah Anda tidak pernah dikirim ke situs. Google, misalnya, menegaskan data biometrik untuk membuka kunci dengan sidik jari atau wajah tetap berada di perangkat dan tidak pernah dibagikan ke Google. Biometrik hanya berfungsi membuka kunci privat di perangkat Anda.
Mengapa passkey kebal phishing
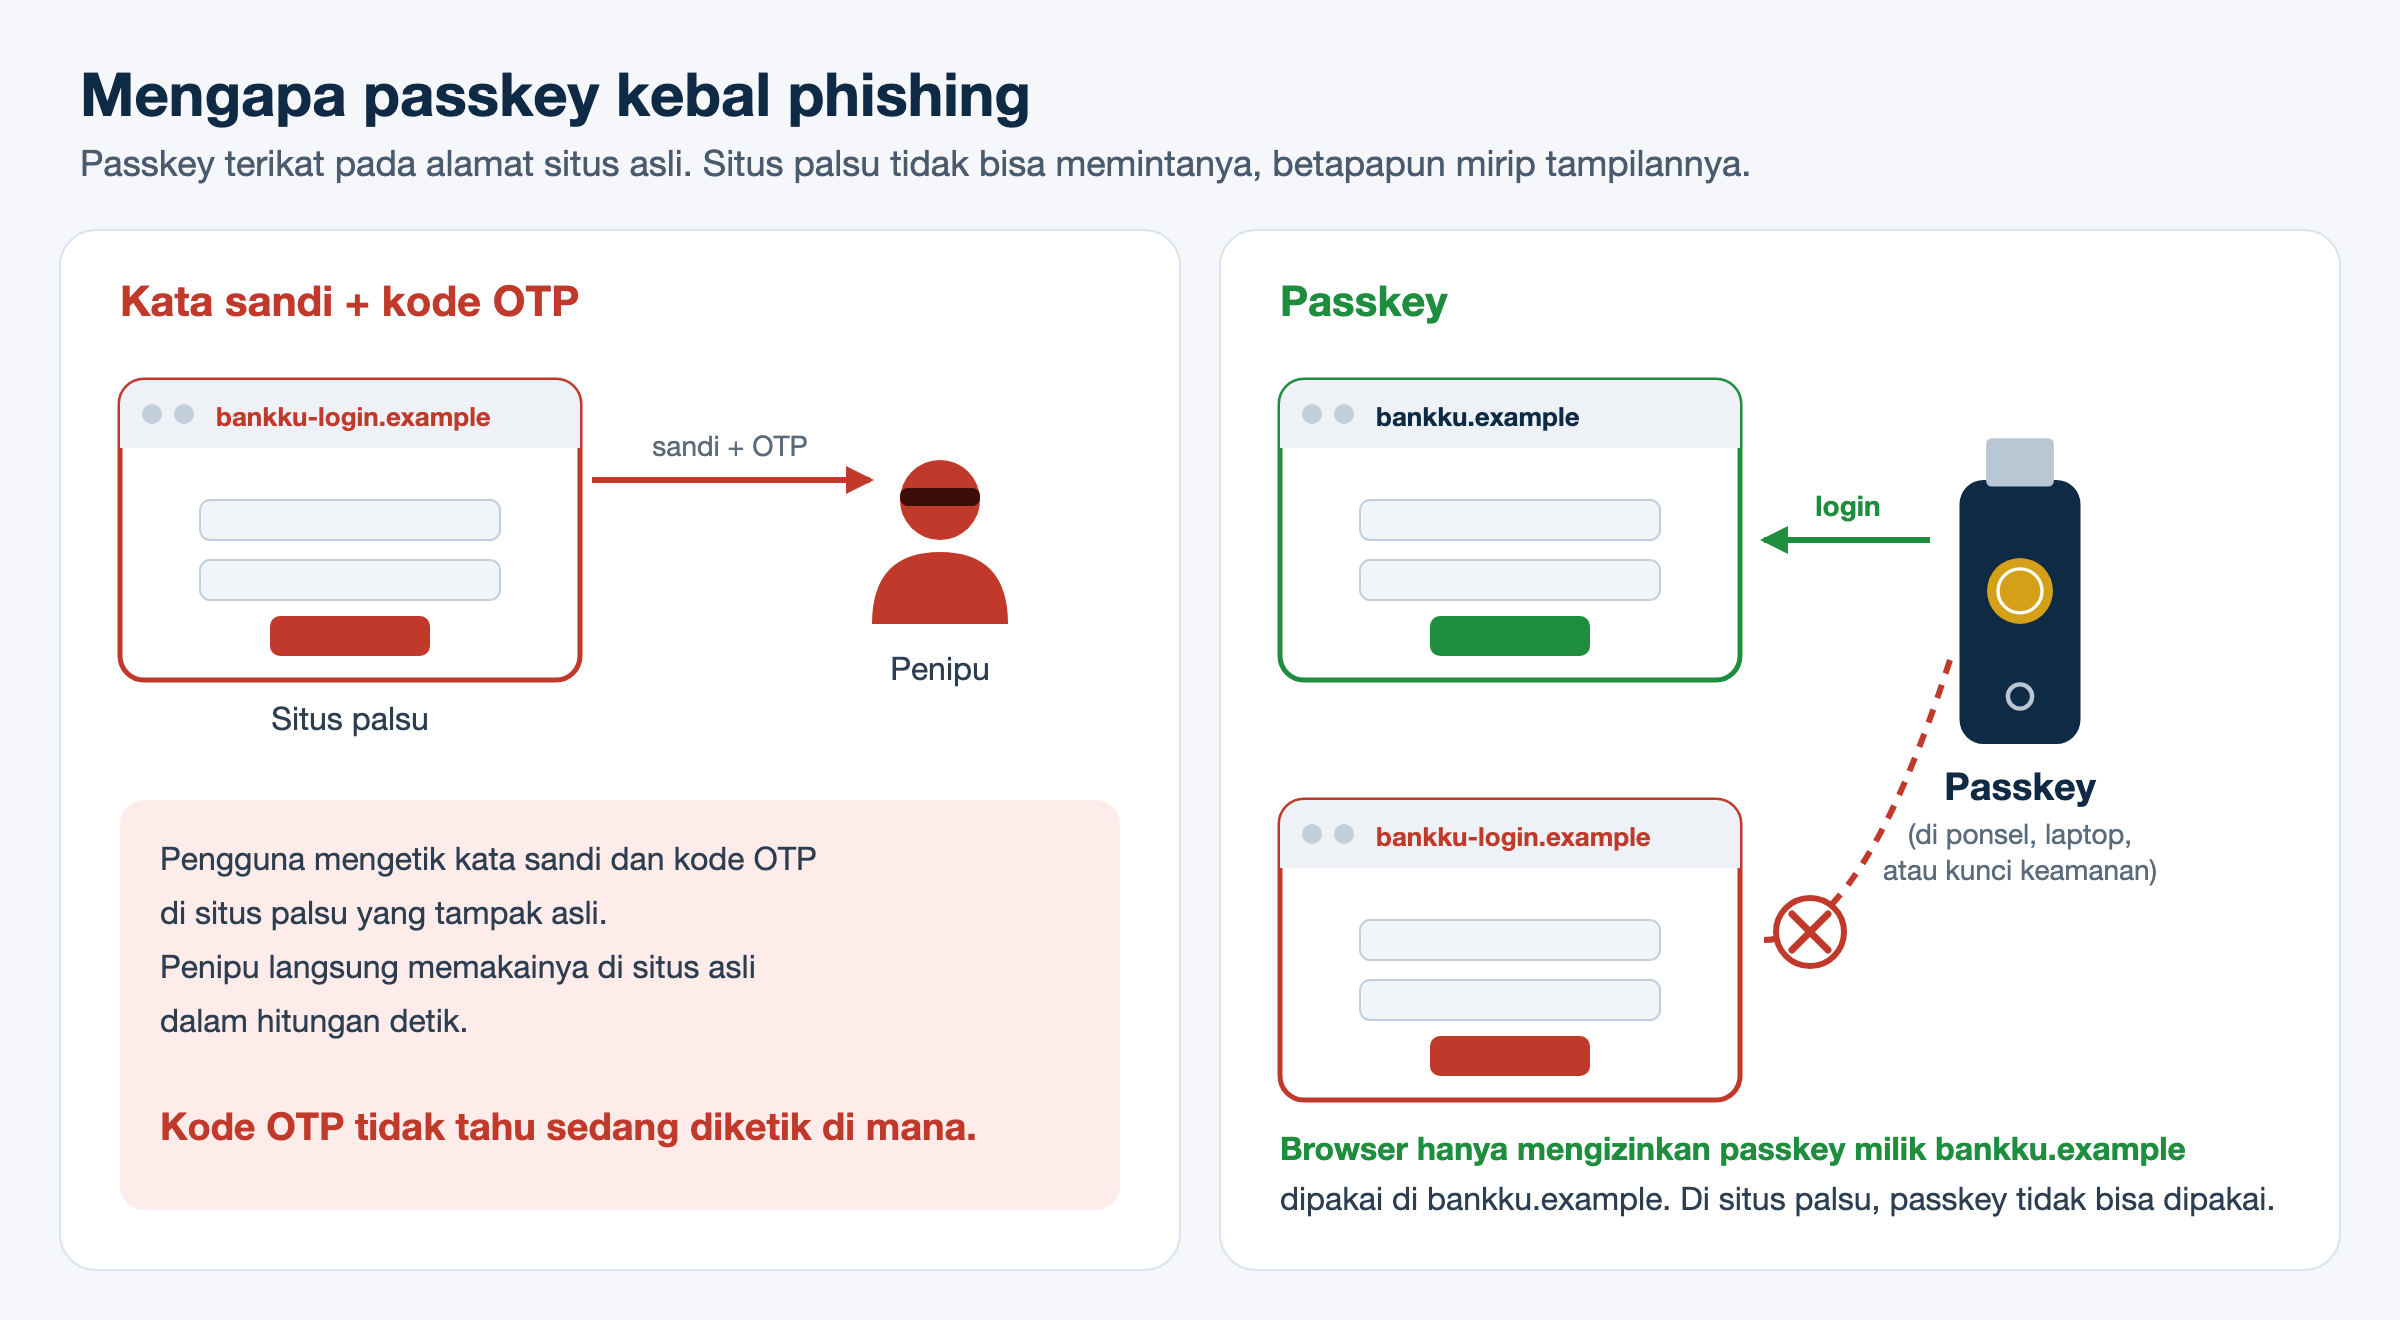
Kata sandi dan kode OTP bisa diketik siapa saja di mana saja, termasuk di situs palsu yang tampilannya persis seperti aslinya. Penipu tinggal menyalin kata sandi dan OTP itu ke situs asli dalam hitungan detik.
Passkey berbeda. Saat dibuat, passkey terikat pada identitas situs (dalam istilah teknis disebut RP ID, biasanya nama domain). Browser hanya mengizinkan passkey dipakai di domain yang sama. Jika Anda membuka situs palsu dengan domain berbeda, passkey untuk situs asli tidak bisa dipakai di sana, betapapun miripnya tampilan situs itu. Tidak ada yang bisa “diketik” ke situs palsu, karena Anda memang tidak pernah mengetahui rahasianya.
Keuntungan lain: karena server hanya menyimpan kunci publik, kebocoran database situs tidak membocorkan passkey Anda. Kunci publik tidak bisa dipakai untuk login.

Dua jenis passkey: tersinkron dan terikat perangkat
Menurut passkeys.dev, secara teknis ada dua jenis passkey:
| Aspek | Passkey tersinkron (synced) | Passkey terikat perangkat (device-bound) |
|---|---|---|
| Disimpan di | Pengelola passkey yang tersinkron ke cloud: iCloud Keychain/Apple Passwords, Google Password Manager, Microsoft Password Manager, atau pengelola pihak ketiga | Satu perangkat saja, misalnya kunci keamanan seperti YubiKey |
| Jika perangkat hilang | Passkey tetap ada di perangkat lain atau bisa dipulihkan dari akun cloud | Passkey hilang bersama perangkatnya, jadi perlu passkey cadangan |
| Kunci bisa disalin? | Ya, disinkronkan dalam keadaan terenkripsi | Tidak. Kunci tidak bisa keluar dari perangkat. |
| Kemudahan | Sangat mudah, langsung tersedia di semua perangkat Anda | Perlu mendaftarkan setiap kunci ke setiap akun |
| Cocok untuk | Hampir semua pengguna umum | Akun berisiko tinggi, admin sistem, instansi teregulasi |
Contoh perlindungan pada passkey tersinkron: Apple menyebut iCloud Keychain terenkripsi end-to-end dengan kunci yang tidak diketahui Apple, dan setiap Apple Account yang memakai iCloud Keychain wajib mengaktifkan autentikasi dua faktor. Perangkat baru juga harus disetujui oleh perangkat yang sudah tergabung, atau dipulihkan lewat escrow yang dilindungi dari serangan brute force.
Microsoft menganjurkan pengguna menyimpan passkey di pengelola kredensial yang tersinkron bila memungkinkan, agar passkey tersedia di semua perangkat. Microsoft Password Manager tersedia mulai Edge versi 142.
Login di perangkat lain lewat QR code
Bagaimana jika passkey ada di ponsel, tetapi Anda ingin login di laptop yang tidak punya passkey itu? Standar FIDO menyediakan Cross-Device Authentication (CDA):
- Di laptop, pilih login dengan passkey dari perangkat lain. Laptop menampilkan QR code.
- Pindai QR code dengan kamera ponsel.
- Buka kunci ponsel dengan biometrik atau PIN.
- Ponsel menandatangani tantangan, dan Anda masuk di laptop.
Fitur ini memerlukan Bluetooth aktif, seperti disebut dalam panduan Google dan Microsoft. Menurut FIDO Alliance, protokolnya memakai Bluetooth Low Energy untuk memverifikasi kedekatan fisik, sehingga ponsel harus benar-benar berada di dekat komputer yang dipakai login.
Passkey dibandingkan metode login lain
| Metode | Bisa dicuri lewat phishing? | Bocor jika database situs dibobol? | Kemudahan |
|---|---|---|---|
| Kata sandi saja | Ya | Ya (hash bisa dibongkar, terutama sandi lemah) | Harus diingat atau disimpan |
| Kata sandi + OTP SMS | Ya, OTP bisa diteruskan ke penipu. SMS juga rawan pembajakan kartu SIM. | Kata sandinya ya | Menunggu SMS |
| Kata sandi + aplikasi autentikator (TOTP) | Ya, kode bisa diketik ke situs palsu | Kata sandinya ya | Buka aplikasi, ketik kode |
| Kata sandi + notifikasi push | Ya, pengguna bisa tertipu menekan “Setujui” | Kata sandinya ya | Cukup mudah |
| Passkey | Tidak, terikat pada domain asli | Tidak, server hanya menyimpan kunci publik | Sentuh sidik jari atau lihat kamera |
FIDO Alliance juga menyebut passkey menghasilkan 20% lebih banyak login yang berhasil dibanding kata sandi. Dalam survei independen yang dibuat atas permintaan FIDO Alliance pada 2024, 53% responden mengaku sudah mengaktifkan passkey di setidaknya satu akun, dan 22% mengaktifkannya di setiap akun yang memungkinkan.
Bagaimana posisi passkey di standar keamanan
Panduan identitas digital NIST SP 800-63B-4 (2025) secara khusus mengatur syncable authenticators, yaitu kredensial yang kuncinya bisa disalin ke penyimpanan cloud, seperti passkey tersinkron. Beberapa ketentuannya:
- Kunci yang disinkronkan ke cloud hanya boleh disimpan dalam keadaan terenkripsi, dan operasi kunci privat untuk login harus terjadi di perangkat lokal.
- Akses pengguna ke kunci di cloud harus dilindungi MFA setara AAL2.
- Passkey tersinkron dapat dipakai hingga tingkat jaminan AAL2. Namun NIST menegaskan bahwa sinkronisasi melanggar syarat tidak dapat diekspor pada AAL3. Untuk AAL3, tingkat tertinggi, dibutuhkan kunci yang tidak bisa diekspor, seperti passkey terikat perangkat pada kunci keamanan perangkat keras.
Artinya, passkey tersinkron sudah sangat memadai untuk kebanyakan orang. Untuk akses paling sensitif, seperti admin sistem atau instansi pemerintah, passkey terikat perangkat masih menjadi pilihan yang lebih kuat. Pembahasan kunci keamanan perangkat keras bisa Anda baca di artikel Yubico dan YubiKey.
Memindahkan passkey antar-pengelola
Salah satu kekhawatiran awal tentang passkey adalah “terkunci” di satu ekosistem, misalnya hanya di Apple atau hanya di Google. FIDO Alliance kini menerbitkan spesifikasi Credential Exchange, format standar untuk memindahkan semua jenis kredensial, termasuk kata sandi dan passkey, dari satu pengelola ke pengelola lain secara aman. Dukungan fitur ini bergantung pada masing-masing pengelola passkey, jadi periksa apakah pengelola yang Anda pakai sudah mendukungnya.
Cara membuat passkey
Langkah umumnya hampir sama di semua layanan:
- Pastikan perangkat Anda memakai kunci layar (PIN, pola, sidik jari, atau wajah). Google menyebut passkey tidak bisa dipakai di perangkat yang kunci layarnya mati.
- Login ke akun seperti biasa, lalu buka pengaturan keamanan.
- Pilih opsi “Passkey” atau “Buat passkey”.
- Konfirmasi dengan sidik jari, wajah, atau PIN perangkat.
- Selesai. Di login berikutnya, pilih masuk dengan passkey.
Beberapa layanan juga menawarkan pembuatan passkey otomatis setelah Anda login dengan kata sandi. Di WebAuthn, fitur ini disebut conditional create. Google menyebut bahwa setelah membuat passkey, akun Anda secara bawaan akan memakai login yang mendahulukan passkey, tetapi Anda tetap bisa memakai kata sandi bila mau.
Risiko dan keterbatasan
- Akun cloud menjadi kunci utama. Untuk passkey tersinkron, keamanan akun Apple, Google, atau Microsoft Anda sangat menentukan. Lindungi akun itu dengan baik.
- Jalur pemulihan akun bisa menjadi titik lemah. Jika sebuah situs masih mengizinkan reset lewat SMS atau email, penyerang bisa menyasar jalur itu alih-alih passkey. Passkey tidak otomatis menghapus kelemahan pemulihan akun.
- Belum semua layanan mendukung. Banyak situs masih hanya memakai kata sandi dan OTP.
- Perangkat bersama. Hindari membuat passkey di komputer umum atau komputer bersama. Gunakan login lintas perangkat via QR code.
- Kehilangan perangkat. Untuk passkey terikat perangkat, selalu daftarkan setidaknya dua perangkat atau kunci.
Untuk pengembang: dasar WebAuthn
Passkey diimplementasikan lewat WebAuthn API di browser. Contoh singkat pendaftaran (nilai challenge dan user.id harus dibuat server secara acak):
const credential = await navigator.credentials.create({
  publicKey: {
    challenge,                       // ArrayBuffer acak dari server
    rp: { name: "Contoh", id: "contoh.example" },
    user: { id: userIdBytes, name: "budi@contoh.example", displayName: "Budi" },
    pubKeyCredParams: [
      { type: "public-key", alg: -7 },    // ES256
      { type: "public-key", alg: -257 }   // RS256
    ],
    authenticatorSelection: {
      residentKey: "required",       // discoverable credential = passkey
      userVerification: "preferred"
    }
  }
});
// Kirim credential ke server untuk diverifikasi dan disimpan kunci publiknya.
Untuk menampilkan passkey di isian otomatis (autofill), tambahkan autocomplete="username webauthn" pada kolom username, lalu panggil navigator.credentials.get() dengan opsi mediation: "conditional". Fitur ini disebut conditional mediation. Verifikasi di sisi server sebaiknya memakai pustaka WebAuthn yang sudah matang, bukan ditulis sendiri dari nol. Panduan lengkap tersedia di passkeys.dev dan spesifikasi W3C WebAuthn.
Pertanyaan yang sering diajukan
Apakah situs menyimpan sidik jari saya?
Tidak. Biometrik hanya dipakai di perangkat Anda untuk membuka kunci privat. Situs hanya menerima tanda tangan digital dan menyimpan kunci publik.
Bagaimana jika ponsel saya hilang?
Jika memakai passkey tersinkron, passkey tetap ada di perangkat lain yang terhubung ke akun Apple, Google, atau Microsoft Anda, atau bisa dipulihkan saat menyiapkan perangkat baru. Jika memakai passkey terikat perangkat, gunakan perangkat atau kunci cadangan yang sudah didaftarkan.
Bisakah saya pindah dari Android ke iPhone?
Bisa. Anda tetap bisa login memakai passkey dari ponsel lama lewat QR code selama masa transisi, membuat passkey baru di perangkat baru, atau memakai pengelola passkey pihak ketiga yang tersedia di kedua platform. Spesifikasi Credential Exchange FIDO juga dirancang untuk memudahkan pemindahan antar-pengelola.
Apakah passkey sama dengan 2FA?
Passkey menggabungkan dua hal dalam satu langkah: sesuatu yang Anda miliki (perangkat berisi kunci privat) dan, saat perangkat meminta verifikasi, sesuatu yang Anda ketahui atau diri Anda sendiri (PIN atau biometrik). Karena itu passkey sering bisa menggantikan kombinasi kata sandi dan OTP sekaligus. Kebijakan tiap layanan bisa berbeda.
Kesimpulan
Passkey adalah pengganti kata sandi berbasis kriptografi kunci publik yang dibakukan FIDO Alliance dan W3C, dan didukung Apple, Google, serta Microsoft. Kelebihan utamanya: kebal phishing, tidak bisa bocor dari database situs, dan lebih mudah dipakai karena cukup dengan sidik jari, wajah, atau PIN. Untuk kebanyakan pengguna, mengaktifkan passkey di akun-akun utama adalah salah satu peningkatan keamanan terbesar yang bisa dilakukan saat ini, asalkan akun cloud dan jalur pemulihan akunnya juga dijaga dengan baik.
Sumber
- passkeys.dev: What are passkeys?
- passkeys.dev: Terminology
- FIDO Alliance: Passkeys
- FIDO Alliance: Apple, Google and Microsoft Commit to Expanded Support for FIDO Standard (5 Mei 2022)
- FIDO Alliance: Credential Exchange Specifications
- W3C: Web Authentication Level 3
- Apple Support: About the security of passkeys
- Google Account Help: Sign in with a passkey
- Microsoft Support: Passkeys in Windows
- NIST SP 800-63B-4: Authentication and Authenticator Management